– Hakerowi wystarczy jedno niezabezpieczone wejście, aby dostać się do placówki zdrowia. Ale nawet jeśli mu się to uda, powinny być na niego zastawione kolejne pułapki. Tak, aby w jedną z nich wpadł – mówi Adam Haertle, założyciel serwisu ZaufanaTrzeciaStrona.pl i ekspert ds. cyberbezpieczeństwa. Rozmawiamy o kulisach ataku na MyDr, metodach działania grup cyberprzestępców, płaceniu okupu i tym, czy można się jeszcze obronić przed coraz bardziej wyrafinowanymi cyberatakami.
- Hakerzy atakują placówki zdrowia dla zysku, ale część grup może też współpracować ze służbami wrogich państw jak Rosja lub prowadzić działania szpiegowskie.
- Nie ma uniwersalnego rozwiązania gwarantującego bezpieczeństwo danych w podejściu „kupimy coś, postawimy i będzie działało”. Inwestować trzeba w ludzi i ich kompetencje.
- Uwierzytelnianie dwuskładnikowe, regularne aktualizacje oprogramowania i zabezpieczenie zdalnego dostępu to podstawowe działania, które znacząco ograniczają ryzyko cyberataku.
- Hakerzy stosują AI do automatyzacji cyberataków. Ale sięganie po AI do cyberochrony jest nadal ryzykowne – błędna reakcja systemu ochronnego może zakłócić działanie systemów szpitalnych.
- Placówki medyczne nie są karane za sam fakt, że padły ofiarą hakera, lecz za zaniedbania w zakresie bezpieczeństwa: brak właściwej reakcji na incydent, niezgłoszenie wycieku czy nieusunięcie znanych luk.
Dlaczego po wykradzeniu danych 19 mln osób z MyDr hakerzy skontaktowali się z Zaufaną Trzecią Stroną, aby nagłośnić sprawę?
Sprawcy, według mojej najlepszej wiedzy, próbowali skontaktować się z zaatakowaną firmą trzy dni wcześniej. Wysyłali e-maile i SMS-y na numery telefonów kierownictwa, ale przez co najmniej trzy doby nie otrzymali żadnej odpowiedzi. Pomyśleli więc, że przez dziennikarza będzie szybciej i odezwali się do mnie.
I osiągnęli cel, bo sprawa szybko została nagłośniona. Na razie cały czas toczy się śledztwo i nie wiemy, co dokładnie się stało. Po co jednak hakerzy kradną tak ogromne bazy danych, skoro raczej już z doświadczenia wiedzą, że prawdopodobieństwo, że poszkodowany zapłaci okup, jest małe?
Nasza ocena prawdopodobieństwa otrzymania okupu jest mocno zaburzona przez prosty fakt: kiedy hakerzy otrzymują okup, nie dowiadujemy się o tym.
Słyszymy przede wszystkim o przypadkach, w których płatność nie dochodzi do skutku, dochodzi do konfliktu pomiędzy włamywaczami a zaatakowaną firmą, nie osiągają porozumienia i informacja trafia do mediów.
Zgaduję – częściowo też w oparciu o swoją wiedzę – ale mogę powiedzieć, że wielokrotnie płatność okupu jednak następuje. W przypadku MyDr, przestępcy w specyficzny sposób komunikowali się z ofiarą i mediami. Najpierw twierdzili, że nie chcą okupu. A w kolejnym zdaniu napisali, że chcą opłaty za niezamówione testy bezpieczeństwa, które przeprowadzili, i przy okazji wykradli bazę danych. De facto były to więc żądania finansowe.
Nie wiem, jakie one były i czy zostały zrealizowane. Na koniec sprawcy podkreślili jednak dobrą współpracę z zaatakowaną firmą, a dane do tej pory nie wyciekły.
To, że nie wyciekły, nie znaczy, że nie wyciekną. Mogły być przecież sprzedane służbom państw nieprzyjaznych Polsce.
Z doświadczenia stawiałbym na to, że raczej tak się nie stało. Gdyby ktoś chciał te dane skomercjalizować, nie informowałby o tym mediów. W momencie, gdy wiadomo, jakie dane wyciekły, ich wartość spada. Fakt posiadania danych bez wiedzy właściciela zwiększa ich wartość.
Fakt, że media zostały o tym poinformowane i teraz wszyscy o tym wiemy, można z jednej strony potraktować jako reklamę takiej oferty, bo potencjalnie zwiększa rynek. Ale gdyby ktoś faktycznie chciał tymi danymi handlować, to w zasadzie w każdym znanym mi przypadku taki handel odbywa się bez upubliczniania faktu ich wykradzenia.
Są liczne kanały prywatne, z których włamywacze korzystają, przedstawiając ofertę sprzedaży potencjalnym zainteresowanym. Często takie transakcje odbywają się bez światła publicznego.
Czy hakerzy mają w ogóle jakikolwiek kręgosłup etyczny? Jeżeli żądają okupu i ktoś go zapłaci, czy dane są wtedy faktycznie odblokowywane i nie są dalej sprzedawane?
Trudno podejrzewać przestępców o szczególny kręgosłup etyczny, zwłaszcza jeżeli atakują firmy ochrony zdrowia. Kierują się przede wszystkim interesem komercyjnym, który jednak zakłada konieczność posiadania pewnej „wiarygodności” na rynku.
Jeżeli mówimy o organizacjach przestępczych szyfrujących dane i żądających okupu za ich odzyskanie oraz nieopublikowanie, albo jedno i drugie, to są one dosyć dużym ewenementem. Z reguły grupy przestępcze starają się regularnie zmieniać swoją tożsamość, żeby w razie identyfikacji nie przypisywać im więcej czynów niż to konieczne.
Tymczasem grupy szyfrujące dane działają pod określonymi markami, które same promują. Prowadzą nawet serwisy online z informacjami o swoich klientach, poradnikami, jak kupować kryptowaluty i jak zachowywać się w momencie ataku.
Liczą na to, że jeżeli będą zachowywać się rzetelnie i po otrzymaniu płatności udostępnią narzędzia do odszyfrowania danych, kolejne osoby też zapłacą. Jeżeli jednak wcześniejsze ofiary skarżą się w internecie, że po uiszczeniu zapłaty w kryptowalucie kontakt się urwał i nie otrzymały kluczy deszyfrujących, rośnie szansa, że kolejne ofiary też nie zapłacą.
Można więc mówić o czymś w rodzaju rankingu takich grup pod względem rzetelności i wiarygodności. Oczywiście nie znaczy to, że każda płatność oznacza udaną transakcję i otrzymanie tego, za co się zapłaciło.
W przypadku grup szyfrujących dane, w wielu przypadkach faktycznie starają się dostarczyć narzędzia pozwalające na odszyfrowanie danych. Nie zawsze są one dobrej jakości, ale pod względem technicznym starają się zapewnić możliwość odszyfrowania.
Czy za takimi cyberatakami stoi wyłącznie interes finansowy, czy czasami są one także motywowane, na przykład, chęcią destabilizacji sytuacji politycznej?
To zależy od kraju pochodzenia napastników. Napastnicy z Białorusi, Rosji czy byłych republik radzieckich często działają pod pewnego rodzaju opieką służb danego kraju, choć niekoniecznie bezpośrednio pod ich kierownictwem.
Wiemy z licznych wycieków, że posiadają jakiś kanał komunikacji z kimś po stronie lokalnego wywiadu czy kontrwywiadu, cywilnego albo wojskowego. Jeżeli wykradną ciekawe dane albo zdobędą interesujące informacje, może się zdarzyć, że ktoś „na górze” będzie nimi zainteresowany i takie informacje zostaną przekazane w ramach współpracy. Nie mam na to bezpośrednich dowodów, ale prawdopodobieństwo, że główne grupy cyberprzestępcze działające na terenie byłego Związku Radzieckiego oddają jakąś część dochodu komuś, kto się nimi opiekuje i dba o to, żeby nie trafiły do więzienia, oceniam raczej wysoko.
Może się też zdarzyć, że takie grupy dostają zadania w określonym kierunku. Albo nawet nie dostają ich wprost, ale domyślają się, co ich opiekunom by się podobało. Rosyjskie grupy cyberprzestępcze mają też – podobnie jak zwykli przestępcy – potrzebę znalezienia jakiegoś uzasadnienia moralnego dla swoich działań. Jeżeli ktoś pobije drugą osobę, bo uzna, że tamta jest gorszym przestępcą, może sobie wmówić: „Ja będę teraz tym lepszym”.
Rosjanie zajmujący się włamaniami faktycznie dążą więc do tego, żeby pogrążyć te „złe” kraje Zachodu, które ich tak bardzo nie lubią. Jest w tym coś w rodzaju specyficznie rozumianego patriotyzmu.
Natomiast znakomita większość grup komercyjnych skupia się po prostu na osiąganiu dochodu. Niewykluczone jednak, że oprócz takich działań zakłócających i komercyjnych mamy też do czynienia z działaniami szpiegowskimi. To jest ta trzecia grupa, w której dane są po prostu kradzione i nikt nigdy się o tym nie dowiaduje, a kradzież odbywa się na zlecenie jakiejś instytucji państwowej.
O kradzieżach często słyszymy, ale rzadziej o tym, że udało się złapać cyberprzestępców. Jaka jest skuteczność ścigania hakerów?
Nie dysponujemy rzetelnymi statystykami, które odpowiadałyby na to pytanie. Po stronie polskich organów ścigania mamy liczbę zgłoszonych przestępstw w danej kategorii, ale ta kategoria jest bardzo pojemna. To, że coś jest przestępstwem komputerowym, wcale nie oznacza, że było włamaniem czy kradzieżą. Dzisiaj większość przestępstw ma też komponent komputerowy, bo technologia jest już obecna prawie wszędzie.
Natomiast wiemy, że takie kradzieże, małe czy duże, mają wykrywalność raczej jednocyfrową niż dwucyfrową.
Z wielu różnych powodów. Po pierwsze, są to sprawy skomplikowane technicznie, a przy niskim poziomie strat – są prowadzone przez lokalnych policjantów, którzy często nie mają odpowiednich narzędzi, szkoleń ani kompetencji, żeby ścigać sprawców.
W przypadku większych spraw, kompetencje i narzędzia są, ale z drugiej strony śledztwa są bardzo trudne, bo ślady cyfrowe łatwo jest sfałszować. Trudno jest zostawić na miejscu przestępstwa cudze DNA, ale jest to możliwe. Natomiast ukryć się za cudzym adresem IP w internecie jest trywialnie prosto. To są trzy kliknięcia, nie trzeba do tego doktoratu.
Do tego dochodzi transgraniczność tych przestępstw. Wielu sprawców działa poza terytorium Polski i nie ma polskiego obywatelstwa. Więc nawet jeżeli uda się ich zidentyfikować, zatrzymania poza granicami Polski są rzadkością.
W przypadku MyDr mamy do czynienia z wyciekiem danych z chmury. Wcześniej zawsze krążyła opinia, że chmura jest bezpieczniejsza niż baza lokalna. Czy to przekonanie jest błędne?
Myślę, że chmura jest tak samo bezpieczna jak lokalna baza danych. Wszystko zależy od tego, kto ją skonfigurował i w jaki sposób.
Ta baza mogła równie dobrze znajdować się na komputerze lokalnego programisty i zostać stamtąd pobrana. Nie ma znaczenia, czy link do niej jest serwowany z chmury czy z lokalnego komputera. Główny problem polegał na tym, że była to jakaś kopia danych sprzed paru lat – i że była dostępna dla kogoś, komu udało się uzyskać dostęp do systemów.
Ważnym elementem bezpieczeństwa chmury jest to, że przekazujemy troskę o zabezpieczenie infrastruktury w ręce zawodowców pracujących u dostawcy chmury. Jeżeli postawimy wszystko na własnych serwerach, musimy mieć ekspertów od zabezpieczenia infrastruktury. Pamiętajmy, że oprócz warstwy bazy danych, mamy kolejne warstwy IT, takie jak aplikacje i interfejsy. Ich bezpieczeństwo zależy już od naszych programistów, bazodanowców i administratorów. Możemy znowu wynająć te usługi od dostawcy chmury, ale aplikacje nadal ktoś musi napisać.
Nie ma znaczenia, czy dany program działa lokalnie, czy w chmurze. To od jakości kodu zależy, czy będą w nim błędy, jakie i ile ich będzie. Tego, że nie będzie ich wcale, raczej nie możemy oczekiwać. Samo przechowywanie danych w chmurze rzadko jest przesłanką ich bezpieczeństwa.

Czy mamy jakieś nowe metody, żeby chronić się przed cyberatakami? Phishing jest coraz skuteczniejszy, ponieważ hakerzy korzystają ze sztucznej inteligencji. Nie popełniają już rzucających się w oczy błędów językowych. W przypadku ochrony zdrowia mogą na przykład podszywać się pod strony Ministerstwa Zdrowia czy dostawców oprogramowania.
Niestety nie widzę takiej symetrii między metodami hakerów a metodami ochrony danych. Skala zagrożeń jest duża, bo narzędzia popełniania przestępstw są powszechnie dostępne, w zasięgu kilku kliknięć.
Kiedyś, żeby zostać przestępcą, trzeba było być bardziej zdeterminowanym, mieć odwagę wyjść na ulicę, wyrwać komuś torebkę, narażając się na pościg. Dzisiaj można to bardzo prosto zrobić przed ekranem komputera. Wielu, głównie młodych, ale nie tylko, ludzi decyduje się spróbować. Jeżeli kilka razy im się uda, zostają przestępcami.
Drugi problem to transgraniczność. Kiedyś, nie chodząc po danych dzielnicach, szansa, że dostaniemy w zęby, była relatywnie niższa. Dzisiaj ten strzał w zęby możemy dostać od kogokolwiek, skądkolwiek. To może być ktoś siedzący kilka tysięcy kilometrów dalej, kto natrafił na jakiś serwer i przez przypadek jest w stanie się do niego dostać. To powoduje również masowość tych ataków. Łatwość i masowość generują skalę. Po drugiej stronie mamy ludzi, którzy próbują się przed tym zabezpieczyć. I tutaj niestety obrona się nie skaluje.
W branży mówimy o problemie zamku z tysiącem okien. Żeby skutecznie obronić zamek, potrzebujemy tysiąca strażników. Przy tysiącu okien napastnik potrzebuje tylko tego, żeby jeden strażnik się zdrzemnął. Oczywiście wiemy o tym po stronie obrony. Wiemy, że oprócz strażnika przy każdym oknie trzeba jeszcze postawić strażników patrolujących korytarze, żeby sprawdzić, czy ktoś nie prześliznął się przez okno. Budowanie obrony polega więc na tworzeniu wielu różnych warstw zabezpieczeń.
Możemy stosować również pułapki wewnątrz organizacji. W analogii do zamku, nawet dotknięcie skrzyni ze skarbem powinno aktywować alarm, bo wszyscy jego mieszkańcy wiedzą, że dotykać jej nie wolno.
Budowanie systemu obrony naszego cyfrowego zamku, opartego na wielu warstwach, zakłada, że komuś zawsze uda się włamać i dostać do środka. Mając ograniczone zasoby, musimy skupić się na wykrywaniu włamań, a nie tylko na ich zapobieganiu.
Wiemy, że stuprocentowe zabezpieczenie przed atakami kosztowałoby nas bardzo dużo i niszczyłoby większość modeli biznesowych. Inny problem ze skalowalnością obrony polega na tym, że napastnik nie ma żadnych ograniczeń technicznych. Może przeprowadzać nieudane ataki, może je wielokrotnie powtarzać, może atakować tysiąc podmiotów naraz. Obrońcy nie mogą sobie pozwolić na tyle błędów, obrona musi być bardziej precyzyjna.
A czy AI pozwala lepiej chronić dane?
Jeżeli mówimy o zastosowaniu sztucznej inteligencji w ataku, to jeżeli napastnikowi coś nie zadziała, problem dla niego jest niewielki. Natomiast z punktu widzenia obrony, jeżeli zastosujemy systemy AI i damy im autonomię w obronie, nie mogą się one pomylić. Jeżeli tak się stanie, mogą nam wyłączyć nasze usługi i serwisy.
Automatyzacja ataku jest dużo prostsza niż automatyzacja obrony, bo napastnik po prostu nie przejmuje się skutkami. Najwyżej atak się nie uda – wtedy haker próbuje dalej gdzie indziej. Z kolei obrońca musi przejmować się skutkami swojej obrony; nie może pozwolić, żeby obrona na przykład pogorszyła sytuację albo doprowadziła do przerw w ciągłości działania.
Automat broniący może powiedzieć: „Ten atak jest tak niebezpieczny, że musimy wyłączyć usługę”. Może się okazać, że ta usługa jest potrzebna, żeby na przykład szpital mógł funkcjonować.
Defensywa jest więc dużo trudniejsza niż ofensywa, ale mądra obrona pozwala nam dzisiaj równoważyć sprawność napastników. Pamiętajmy, że po stronie napastników często spotykamy się z osobami mniej wykwalifikowanymi; jest ich dużo, ale ich średni poziom umiejętności jest dużo niższy niż po stronie obrońców.
Placówki zdrowia najczęściej nie mają dużych budżetów na inwestycje w cyberbezpieczeństwo. Czy są jakieś podstawowe zabezpieczenia, które można wdrożyć stosunkowo niskim kosztem, a które zapewniałyby, powiedzmy, ponad 90-procentowe bezpieczeństwo?
Rozmawiam czasem z ludźmi odpowiedzialnymi za bezpieczeństwo w szpitalach i jest mi smutno po tych rozmowach. Pieniądze są, czy to środki z programu „Wsparcie cyberbezpieczeństwa w placówkach medycznych””, czy z KPO. Problem w tym, że często nie można ich wydać tam, gdzie najbardziej by się przydały.
A najbardziej przydałoby się zatrudnić albo lepiej wynagrodzić ludzi, którzy wiedzą, co w danej organizacji jest potrzebne. Najbardziej brakuje kompetencji.
Długofalowo, zakup urządzeń czy oprogramowania nie podnosi poziomu bezpieczeństwa. Bezpieczeństwo jest w stanie podnieść mądry człowiek, który będzie wiedział, co warto zrobić, kiedy i w jaki sposób, a potem będzie pilnował, żeby to faktycznie działało.
Zakup jednego urządzenia, którego dostawca obiecuje, że rozwiąże problemy, żadnych problemów nie rozwiąże. To, że urządzenie wykryje włamanie, wcale nie oznacza, że ktoś będzie wiedział, co z takim alertem zrobić. Po pierwsze, nie oznacza to, że ktoś ten alert przeczyta. Po drugie, jeżeli go przeczyta, nie oznacza to, że go zrozumie. Po trzecie, jeżeli zrozumie, to nie znaczy, że podejmie właściwe działania.
Dla mnie głównym problemem ochrony zdrowia są więc kompetencje ludzi, którzy za bezpieczeństwo bardzo ważnych danych otrzymują śmiesznie niskie wynagrodzenia. Cudem można nazwać to, że tych ataków jest tak niewiele przy skali problemu, z jakim mamy do czynienia.
Nie ma uniwersalnego rozwiązania w rodzaju: kupimy coś, postawimy i będzie działało. Dla mnie uniwersalnym rozwiązaniem byłoby: zatrudnimy człowieka, który popatrzy, co mamy, a czego nie mamy, jak wyglądają najczęstsze ataki i jak za przykładowo 20 procent kosztów pokryć 80 procent problemów.
Z informacji CSIRT Centrum Zdrowia wynika, że do sierpnia 2026 roku zgłoszono już prawie 1400 incydentów bezpieczeństwa danych w ochronie zdrowia. Wiemy, że te liczby są niedoszacowane, bo nie wszystkie incydenty są zgłaszane. Czym ryzykuje placówka, gdy pada ofiarą hakera i nie zgłasza tego?
Nie wiem, jakie w tej chwili są przewidziane sankcje wynikające ze wszystkich możliwych regulacji, ale jest ich sporo. Na pewno mamy sankcje z ustawy o ochronie danych osobowych wdrożonej w Polsce. Po kontroli, Urząd Ochrony Danych Osobowych może wydać rekomendacje albo nałożyć kary finansowe.
W zależności od klasyfikacji placówki z punktu widzenia krajowego systemu cyberbezpieczeństwa, po wdrożeniu NIS2 mamy również kary dla zarządów za niezastosowanie właściwych procedur bezpieczeństwa.
Nie ma w Polsce czegoś takiego jak kara za to, że ktoś padł ofiarą hakera. Jest kara za to, że nie zrobił tego, czego wymagały przepisy. Na przykład nie zareagowano na czas na żądanie organu nadzorczego, nie powiadomiono ofiar wycieku, nie podjęto właściwych działań naprawczych albo okaże się, że włamanie nastąpiło przez lukę wskazaną w audycie z zeszłego roku i nikt jej nie usunął. To są najczęstsze przyczyny, dla których instytucje są karane.
CSIRT CeZ podkreśla, że dane najczęściej wyciekają w wyniku ataku typu phishing. Każdy z nas niemal codziennie dostaje e-mail o tym, że coś wygrał albo że kurier nie mógł dostarczyć przesyłki i trzeba coś kliknąć. Nauczyliśmy się rozpoznawać niektóre metody hakerów. Ale część osób nadal daje się nabrać, a metody ataków są coraz bardziej wyrafinowane. Czy są jakieś sposoby, żeby lepiej się przed nimi bronić, oprócz oczywiście szkoleń?
Najprostszą metodą obrony przed phishingiem jest wdrożenie uwierzytelniania dwuskładnikowego. To rozwiązanie, którego w ochronie zdrowia bardzo często brakuje. Choć wymaga wykonania dodatkowego kroku przy logowaniu, zapewnia o wiele większe bezpieczeństwo niż tylko podanie loginu i hasła. Biorąc pod uwagę masowość ataków phishingowych i łatwość, z jaką można je dzisiaj przeprowadzić, to jest konieczność.
Od strony technicznej uwierzytelnianie dwuskładnikowe polega na tym, że użytkownik otrzymuje SMS, kod z aplikacji, który dodatkowo trzeba wpisać przy logowaniu. To może też być kluczyk sprzętowy przypominający pendrive, który podłącza się do komputera.
Tych technik jest sporo. Niektóre są darmowe, niektóre płatne, ale każda jest dodatkową przeszkodą dla włamywacza. Nawet jeżeli haker wyłudzi od nas login i hasło, polegnie na etapie uwierzytelniania. Jasne, kod z SMS-a też można uzyskać, ale większość atakujących tego nie próbuje. Z prostego powodu – to skomplikowane, a nadal jest wystarczająco dużo systemów, które nie wymagają dodatkowego zabezpieczenia.
Nie musimy więc być superzabezpieczeni. Wystarczy, że będziemy zabezpieczeni lepiej niż przeciętna instytucja.
Dużo mówi się o nowych niebezpieczeństwach związanych z AI. Teoretycznie haker może użyć AI, aby podszyć się pod dyrektora szpitala, sklonować jego głos i zadzwonić do pracownika, prosząc o podanie hasła. Czy powinniśmy się bać takich zagrożeń ze strony AI?
Już od 2019 roku wiemy, że można podrabiać cudzy głos z pomocą AI. Do tej pory nie znalazłem żadnego dowodu, że takie narzędzie zostało użyte w ataku polegającym na podszyciu się pod kogoś – a staram się uważnie monitorować wszystkie zagrożenia w sieci.
W rzeczywistości nie trzeba podrabiać głosu wnuczka, prezesa czy kogokolwiek innego. Wystarczy, że ktoś będzie wektorem wymuszenia i przekona nas do zrobienia czegoś głupiego. W stresie, kiedy dzwoni do nas sam prezes albo dyrektor, albo słyszymy, że nasz wnuczek miał wypadek, tracimy zdolność logicznego myślenia. Zamiast tego działamy impulsywnie, reagując na zagrożenie. Staramy się jak najszybciej rozwiązać problem i nie zastanawiamy się, czy to na pewno jest głos osoby, która do nas dzwoni.
Oczywiście, ataki polegające na podszywaniu się są popularne i faktycznie widzimy ich sporo zarówno w sektorze biznesowym, jak i prywatnym. Przestępcy bardzo często podszywają się pod bank, który rzekomo dzwoni, żeby ostrzec nas, że ktoś kradnie nasze pieniądze, a potem proponuje, jak je odzyskać.
Ataki polegające na podszywaniu się pod kogoś, z pomocą czy bez AI, nie osiągają skali zwykłego phishingu, który wygląda niemal identycznie od 20 lat i nadal działa. Dlaczego? Między innymi dlatego, że ponad 95 procent osób nie ma dwuskładnikowego uwierzytelnienia.
Co jeszcze może stanowić zagrożenie dla danych medycznych, a o czym często zapominamy?
Dużym problemem jest instalowanie urządzeń i systemów i zapominanie o nich. Firewall zaktualizowany w czerwcu działa świetnie do września. Potem ktoś odkrywa w nim błąd, który sprawia, że zamiast być strażnikiem naszej sieci, staje się furtką do niej i wpuszcza włamywaczy do środka.
A wystarczy śledzić informacje od producenta i zaktualizować oprogramowanie, kiedy pojawi się aktualizacja. I to natychmiast.
Druga rzecz to wszelkie zdalne dostępy. Jeżeli można zdalnie zalogować się do pulpitu, wejść przez VPN i nie ma tam dwuskładnikowego uwierzytelnienia, to jest to sposób, który najczęściej stosują włamywacze zajmujący się szyfrowaniem danych.
Po ataku na MyDr można odnieść wrażenie, że hakerzy są o krok do przodu, że są w stanie włamać się do każdej bazy danych. Czy mamy powody do optymizmu, jeśli chodzi o ochronę danych?
Myślę, że tak. Co parę lat widzimy katastroficzne nagłówki, kiedy pojawia się jakaś nowa technologia, o której niewiele jeszcze wiemy i trochę boimy się tego, jakie będą jej skutki.
O tym, że maszyny wszystko zhakują, czytam od 20 lat i nadal jakoś funkcjonujemy. Jak się okazuje, inwestujemy w ochronę danych na tyle, że nadal jakoś funkcjonujemy bez większych zakłóceń. Takie incydenty jak w przypadku MyDR na pewno będą się w przyszłości powtarzać. Myślę jednak, że z czasem po prostu się do tego przyzwyczaimy, nauczymy się z tym żyć i znajdziemy jakieś rozwiązania. Na razie apokalipsy się nie spodziewam.
Czytaj także: „Nie wręczamy mandatów.” CSIRT CeZ o walce z cyberatakami
Wystarczy zdjęcie twarzy, a algorytm AI oceni stopień nasilenia trądziku i samodzielnie wystawi receptę na lek stosowany miejscowo, bez konieczności konsultacji z lekarzem. To na razie eksperyment w USA, ale biorąc pod uwagę braki lekarzy, wkrótce może stać się normą.
- Utah uruchomiło pilotaż autonomicznej presktypcji leków. System AI analizuje zdjęcia twarzy i może wystawiać recepty na wybrane leki stosowane w leczeniu trądziku bez uprzedniej akceptacji każdej recepty przez lekarza.
- Aby skorzystać z programu, pacjent musi pobrać aplikację mobilną Nolla Derm (4,99 dolara miesięcznie). Leki są płatne dodatkowo.
- Początkowo każda recepta jest zatwierdzana przez lekarzy. W kolejnym etapie AI ma już samodzielnie wystawiać recepty, co jednak wymaga spełnienia kryteriów bezpieczeństwa i uzyskania zgody regulatora.
- Utah testuje również automatyczne odnawianie recept na wybrane leki stosowane w chorobach przewlekłych. W tym celu trwają odrębne pilotaże firm Doctronic, Legion Health i August AI.
- Regulatorzy chcą sprawdzić, czy AI może przejąć część prostych czynności lekarza i pomóc w ten sposób skrócić kolejki do specjalistów.
Kamera, zdjęcie, recepta. Bez wizyty w gabinecie lekarskim
5 października br. amerykański stan Utah zatwierdził program pilotażowy firmy Nolla Health, która ma przetestować skuteczność AI w autonomicznym wystawianiu recept na proste problemy skórne u nastolatków.
Po wykonaniu zdjęcia twarzy, system analizuje obraz, ocenia nasilenie zmian skórnych i kwalifikuje pacjenta do określonego schematu leczenia. Jeśli uzna to za uzasadnione, wystawi receptę na jeden z preparatów stosowanych miejscowo. Aby skorzystać z programu, trzeba pobrać aplikację mobilną Nolla, dostępną w cenie 4,99 dolara miesięcznie (leki są płatne dodatkowo).
Nie każdy pacjent zostanie zakwalifikowany do automatycznego leczenia. AI nie może przeprowadzić konsultacji w przypadku ciężkich postaci trądziku, stosowania leków doustnych ani izotretynoiny. Wyłączone są też kobiety w ciąży albo planujące ją, karmiące piersią, osoby o osłabionej odporności oraz z wcześniejszą reakcją alergiczną na objęty programem lek. Pacjent może zażądać kontaktu z człowiekiem-lekarzem.
W początkowej fazie dwóch lekarzy ma sprawdzać i zatwierdzać każdą receptę przed jej przekazaniem do apteki. Dopiero po spełnieniu określonych kryteriów bezpieczeństwa i uzyskaniu zgody regulatora system może przejść do kontroli następczej, a następnie do audytów obejmujących próbę recept. Docelowo recepty mają być wystawiane bez uprzedniej akceptacji każdej decyzji przez lekarza, ale z systemem nadzoru.
To już drugi taki pilotaż w Utah. Wcześniej testowano automatyczne odnawianie recept
Wiosną 2026 roku stan Utah dopuścił do pilotażu system AI do automatycznego odnawiania recept (Doctronic). Rozwiązanie obejmuje wybrane leki stosowane przewlekle i pozwala na odnowienie recepty na 30, 60 lub 90 dni. Nie uprawnia natomiast systemu do samodzielnego rozpoczynania nowego leczenia, zmiany dawkowania ani przepisywania substancji kontrolowanych.
Początkowo każda recepta wystawiana przez AI wymaga zatwierdzenia przez lekarza. Dopiero po osiągnięciu wymaganych wskaźników dokładności i uzyskaniu zgody urzędu system może przejść w tryb autonomicznego wystawiania recepty. W takiej sytuacji trafiają one bezpośrednio do apteki, a farmaceuta zachowuje możliwość skierowania sprawy do lekarza, jeżeli pojawią się wątpliwości.
Oprócz rozwiązania Doctronic, na początku października 2026 r. Utah zatwierdziło podobny pilotaż oparty na systemie August AI, obejmujący także odnawianie recept na wybrane leki stosowane w chorobach przewlekłych. Pierwsze 250 odnowień ma być sprawdzanych przez lekarza. Następne 1000 ma podlegać kontroli po wystawieniu, a później przewidziano audyty wyrywkowe.
Utah mocno stawia na AI i rozwija m.in. rozwiązania wspierające rehabilitację mięśni dna miednicy u kobiet. Wszystkie te inicjatywy działają w ramach stanowej „piaskownicy regulacyjnej” (regulatory sandbox). Mechanizm pozwala firmom testować określone zastosowania technologii na warunkach uzgodnionych z władzami, z czasowymi odstępstwami od wybranych wymogów prawnych. Nie jest to ogólna zgoda na wykonywanie zawodu lekarza przez algorytmy.
Kto odpowiada za błąd algorytmu?
AI wystawiające recepty bez udziału lekarza wzbudza spore kontrowersje. Algorytm musi prawidłowo ocenić zmiany skórne, uwzględnić przeciwwskazania oraz dobrać odpowiedni preparat. Błędna kwalifikacja może oznaczać nieskuteczne leczenie, ryzyko wystąpienia działań niepożądanych lub opóźnienie w rozpoznaniu innej choroby współistniejącej – całkiem duża odpowiedzialność, biorąc pod uwagę, że mamy do czynienia tylko z receptami na leczenie trądziku.
Wątpliwości pojawiły się już przy pilotażu Doctronic. Lekarze podnosili ryzyko związane z brakiem oceny klinicznej przez człowieka, w tym możliwość odnawiania recept na leki, których stosowanie u pacjenta przestało być zasadne. W komentarzu opublikowanym w JAMA Health Forum, Michelle Mello, profesor prawa i polityki zdrowotnej na Uniwersytecie Stanforda, zwracała uwagę na niejasności dotyczące odpowiedzialności za szkody wynikające z błędów AI w pilotażu Doctronic. Sam fakt dopuszczenia systemu do testów nie rozstrzyga automatycznie wszystkich kwestii dotyczących odpowiedzialności za konkretną decyzję terapeutyczną.
Władze Utah podkreślają, że programy będą prowadzone etapami i uwzględnią pomiar zgodności decyzji AI z oceną lekarzy. Przykładowo, w przypadku Nolla Health przejście do kolejnych faz wymaga spełnienia kryteriów bezpieczeństwa, w tym wysokiej zgodności decyzji systemu z oceną kliniczną. Pacjenci mają być informowani o zastosowaniu AI i mają w każdej chwili zrezygnować z systemu na rzecz konsultacji z lekarzem. Firmy prowadzące pilotaż muszą też posiadać ubezpieczenie obejmujące ryzyko związane z wykorzystaniem technologii.
Wszystkie pilotaże uruchomione w Utah mają odpowiedzieć na pytanie, czy część prostych, powtarzalnych decyzji terapeutycznych można powierzyć algorytmom, ograniczając czas oczekiwania i obciążenie personelu.
Czytaj także: W tym pilotażu AI samodzielnie wystawia recepty. Efekty?
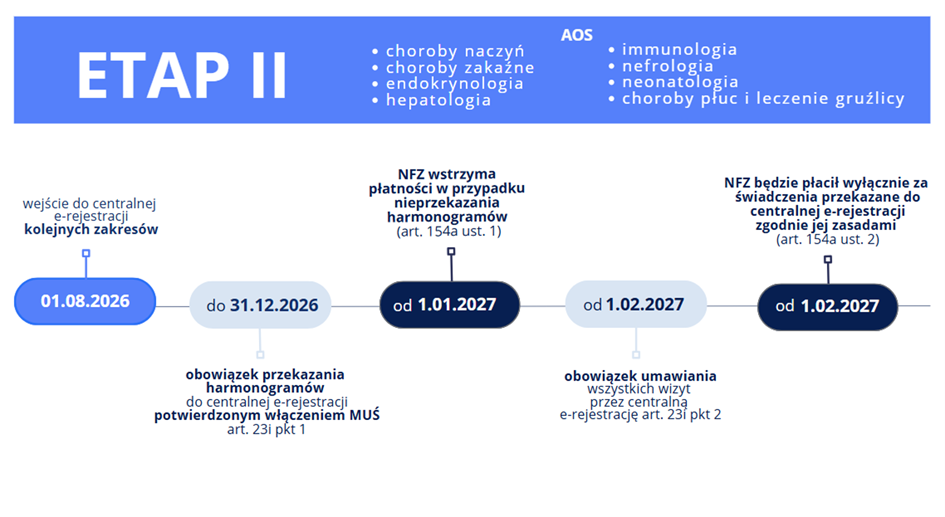
Od 1 stycznia 2027 r. kolejne poradnie specjalistyczne zostaną objęte obowiązkiem umawiania wizyt przez Centralną e-Rejestrację. Ministerstwo Zdrowia przypomina, że placówki muszą wcześniej zintegrować swoje terminarze i przekazać harmonogramy wizyt. Jeśli tego nie zrobią, NFZ wstrzyma płatności.
Centralna e-Rejestracja (CeR) weszła w drugi etap 1 sierpnia br. i objęła świadczeniodawców, którzy mają umowy z Narodowym Funduszem Zdrowia na realizację świadczeń w ośmiu zakresach:
- choroby naczyń
- choroby zakaźne
- endokrynologia
- hepatologia
- immunologia
- nefrologia
- neonatologia
- choroby płuc i leczenie gruźlicy
Jeśli placówka medyczna realizuje nawet jedno z tych świadczeń, muszą one być umawiane przez Centralną e-Rejestrację.
Proces przygotowania się – integracji systemu gabinetowego i przekazania terminarzy – może trwać nawet kilka tygodni, dlatego lepiej nie zwlekać do ostatniej chwili. Czasami wystarczy techniczna integracja, ale najczęściej trzeba na nowo zorganizować sposób prowadzenia terminarza – przyznaje w rozmowie konsultant KAMSOFT S.A. Trzeba też pamiętać, że z końcem roku dostawcy oprogramowania prowadzą aktualizacje systemów oraz zamykają rok rozliczeniowy. A to oznacza, że w grudniu trudno będzie dostać wolny termin na serwis i pomoc w dostosowaniu się do wymagań Centralnej e-Rejestracji,
Wdrożenie CeR. Techniczna strona łatwiejsza niż przestawienie się na nową organizację terminarza wizyt
Do 31 grudnia 2026 r. placówki muszą przekazać do systemu i aktywować dane miejsca udzielania świadczeń (MUŚ), a także przesłać informacje o wszystkich aktualnie umówionych wizytach, zarówno pierwszorazowych, jak i kolejnych. Centrum e-Zdrowia rekomenduje przekazanie kompletnego harmonogramu, obowiązkowo trzeba przekazać wolne terminy na co najmniej trzy miesiące do przodu.
Placówki muszą m.in. zweryfikować poprawność danych konfiguracyjnych, w tym kodów świadczeniodawcy i oddziału wojewódzkiego NFZ, identyfikatorów miejsc udzielania świadczeń oraz powiązań komórek organizacyjnych z właściwymi zakresami świadczeń. Do tego dochodzi sprawdzenie kodów resortowych i monitorowanie synchronizacji danych pomiędzy systemem lokalnym a CeR. Na to nakłada się jeszcze zmiana sposobu prowadzenia terminarza, czyli m.in. wyznaczenie slotów na wizyty pierwszorazowe, kolejne itd.
Błędy w konfiguracji mogą utrudnić prawidłowe rozliczenie świadczeń.
Wstrzymanie płatności zapisane w ustawie – nie ma odwrotu
Co się stanie, jeśli placówka nie zdąży zintegrować się z CeR? Od 1 stycznia NFZ wstrzyma płatności w przypadku nieprzekazania wymaganych harmonogramów do centralnej e-rejestracji. Z kolei od 1 lutego 2027 r. Fundusz będzie płacił wyłącznie za świadczenia umówione w CeR. Każda wizyta musi zostać zarejestrowana w systemie przed udzieleniem świadczenia lub najpóźniej w dniu jego realizacji, przed planowaną godziną rozpoczęcia.
Wyjątki przewidziano dla świadczeń udzielanych w stanach nagłych oraz potwierdzonych problemów technicznych po stronie centralnej e-rejestracji. Po wykonaniu wizyty placówka będzie musiała dodatkowo oznaczyć ją w systemie jako zrealizowaną, wykorzystując status 06.
MZ przypomina placówkom medycznym, aby sprawdziły wykaz kodów komórek organizacyjnych objętych drugim etapem wdrożenia. Sam fakt udzielania świadczeń w jednej z wymienionych specjalizacji nie zastępuje weryfikacji konkretnych kodów i zakresu umowy z NFZ. Centrum e-Zdrowia udostępniło materiały instruktażowe dotyczące uruchomienia i obsługi CeR oraz wskazówki dotyczące weryfikacji danych potrzebnych do rozliczeń.
Czytaj także: Pobierz poradnik wdrażania Centralnej e-Rejestracji
– Infrastruktura teleinformatyczna i budżet na jej zakup to tylko jeden z kilku filarów skutecznej obrony przed cyberatakami. Na problem cyberochrony trzeba patrzeć horyzontalnie – mówi Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia.
- Do końca września 2026 r. CSIRT CeZ obsłużył już 1379 incydentów (+30% w stosunku do I-IX 2025 r.).
- Cyberataki są coraz szybsze, bardziej zmasowane i lepiej zorganizowane. Cyberprzestępcy wykorzystują AI do ich automatyzacji.
- Człowiek pozostaje jednym z najsłabszych ogniw cyberbezpieczeństwa. Najważniejsze są regularne szkolenia personelu, silne hasła, uwierzytelnianie dwuskładnikowe i świadomość zagrożeń.
- CSIRT CeZ nie nakłada mandatów za to, że doszło do wycieku danych, ale wspiera placówki w obsłudze incydentów. W razie potrzeby do placówki przyjedzie bezpłatnie „cyberkaretka”.
- Skuteczna cyberobrona wymaga podejścia horyzontalnego, uwzględniającego infrastrukturę techniczną, procedury reagowania, kopie zapasowe, monitorowanie podatności, regularne szkolenia i bezpieczeństwo całego łańcucha dostaw.
Atak na MyDr to największy w historii Polski wyciek danych medycznych. Co Pana zdaniem trzeba zrobić, aby podobny incydent nie powtórzył się w przyszłości?
Ataki i włamania zdarzają się nieustannie na świecie, także w Polsce, i nie wyeliminujemy ich całkowicie. To, co musi się zmienić, to cyberodporność firm i placówek.
Choć RODO funkcjonuje od wielu lat, wszystko wskazuje na to, że niektóre firmy nie w pełni wdrażają jego wymogi. Być może konieczne będzie skuteczniejsze egzekwowanie odpowiedniego poziomu bezpieczeństwa danych za pomocą regulacji prawnych. Zmiany powinny dotyczyć wdrażania standardów i dobrych praktyk, o których pisaliśmy choćby w naszych niedawnych zaleceniach dla dostawców.
Można jednak odnieść wrażenie, że niezależnie od zabezpieczeń hakerzy i tak są o krok do przodu.
Zapewnienie cyberbezpieczeństwa to zadanie bardzo trudne, obejmujące wiele aspektów. To także nieustający wyścig. Hakerzy stale dostosowują się do zmieniających się realiów i niestety często mają przewagę, ponieważ sami wybierają dogodne dla siebie czas i miejsce ataku. Tymczasem dostawcy czy placówki muszą być gotowi 24/7.
Niezmiennie, bardzo często najsłabszym ogniwem wciąż pozostaje człowiek. Wiele osób nie przekonało się jeszcze do uwierzytelniania dwuskładnikowego, do szyfrowania swoich danych czy dbania o poufność swoich haseł, a nawet do używania różnych haseł do różnych systemów.
W 2025 roku CSIRT CeZ obsłużył o 60% więcej incydentów bezpieczeństwa danych niż rok wcześniej. Jak wyglądają statystyki za ten rok?
W dalszym ciągu odnotowujemy systematyczny wzrost liczby incydentów – w okresie styczeń–sierpień o prawie 30% w ujęciu do tego samego okresu w poprzednim roku.
Jednocześnie poprawia się skuteczność wykrywania. W 2022 roku odnotowano 251 incydentów, podczas gdy w 2025 roku było ich już 1441. Oznacza to niemal sześciokrotny wzrost w ciągu trzech lat. Trend ten utrzymuje się również w 2026 roku. Do końca września CSIRT CeZ wykrył i obsłużył 1379 incydentów, co wskazuje, że bieżący rok może zakończyć się kolejnym rekordowym wynikiem.
Najczęściej rejestrowanymi zagrożeniami w 2025 roku były oszustwa komputerowe, w tym phishing (580 przypadków), podatne usługi (344), wycieki poświadczeń (148), szkodliwe oprogramowanie (146).
Oszustwa komputerowe i podatne usługi odpowiadały łącznie za około 64 proc. wszystkich obsłużonych zdarzeń. Dane te pokazują, że skuteczna ochrona organizacji zależy nie tylko od technologii, lecz także od świadomości użytkowników, wdrożonych procedur bezpieczeństwa oraz regularnej oceny ryzyka.
Jakie zmiany w metodach działania hakerów rzucają się w oczy?
Po pierwsze, ma miejsce automatyzacja ataków, czyli wykorzystywanie sztucznej inteligencji do ich przeprowadzenia. Skrócenie czasu od ataku do przełamania barier to też efekt automatyzacji. Można więc powiedzieć, że ataki są bardziej zmasowane, szybsze i lepiej zorganizowane. Cyberprzestępcy wykorzystują sztuczną inteligencję do podrabiania głosu i wizerunku rzeczywistych osób. Metody manipulacji są coraz bardziej wyrafinowane i trudniejsze do zdemaskowania.
Weźmy taki przykład: doszło do cyberataku i podmiot zdaje sobie sprawę, że przez lata zaniedbywał ochronę danych. Jak przekonałby Pan mimo to do zgłoszenia incydentu do CSIRT CeZ?
Przede wszystkim należy podkreślić faktyczną rolę CSIRT CeZ. Nie jesteśmy organem, którego celem jest karanie podmiotów. Nie jesteśmy organem, który wręcza mandaty. Naszym zadaniem jest przede wszystkim wspieranie podmiotów w procesie obsługi incydentów.
Mamy w swoim katalogu usług szereg rozwiązań, które jesteśmy w stanie zaoferować zaatakowanym podmiotom zupełnie bezpłatnie, np. usługę cyberkaretki. W tej sytuacji uważam, że jak najszybsze zgłoszenie incydentu, oprócz tego, że wynika z obowiązującego prawa, leży w interesie każdego zaatakowanego podmiotu.
Phishing, czyli oszustwa komputerowe, pozostaje najczęstszą metodą ataku. Hakerzy podszywają się pod NFZ, MZ, dostawców IT. Na co zwracać uwagę, aby nie dać się nabrać?
Atakujący bardzo często próbują wywierać presję celem podjęcia szybkich, nieprzemyślanych działań. Używają do tego wielu metod, np. budują poczucie, że konieczne jest działanie w pośpiechu, błyskawiczne podejmowanie decyzji czy też próbują podszywać się pod przełożonych. Podstawą jest wyrobienie nawyku sprawdzania adresu, z którego przychodzi wiadomość, oraz zwracanie uwagi na wykorzystywany kanał komunikacji.
Ponadto atakujący zawsze będzie próbował zmusić nas do pewnej aktywności, udostępnienia danych, pobrania pliku i jego instalacji czy też kliknięcia w przesłany link. Nigdy nie należy wykonywać takich działań. Jeżeli komunikuje się z nami osoba podająca się za pracownika placówki medycznej, z której usług korzystamy, zawsze przed wykonaniem jakiejkolwiek czynności warto wykorzystać dotychczas sprawdzony kanał komunikacji i potwierdzić, że wcześniejszy kontakt faktycznie był ze strony pracownika placówki.
Z badania poziomu cyfryzacji przeprowadzonego przez CeZ wynika, że placówki mają ogromne niezaspokojone potrzeby m.in. w zakresie szkoleń z cyberbezpieczeństwa. Zgłasza je prawie 80% placówek. Czy Centrum e-Zdrowia oferuje w tej kwestii jakieś wsparcie?
Tak, Akademia CeZ regularnie organizuje szkolenia, podczas których specjaliści z CSIRT CeZ dzielą się swoją wiedzą. Informacje o kolejnych terminach publikujemy na naszych stronach internetowych.
CSIRT CeZ opracował też zalecenia bezpieczeństwa dla dostawców rozwiązań IT dla ochrony zdrowia. Obejmują one m.in. obszary zarządzania bezpieczeństwem, ochrony danych, architektury systemów, zarządzania dostępami oraz monitorowania i reagowania na incydenty. Materiał został rozpowszechniony za pośrednictwem organizacji zrzeszających dostawców i producentów oprogramowania.
Od początku 2026 roku eksperci CSIRT CeZ przeszkolili blisko 2 tys. osób, wysłali 117 ostrzeżeń dotyczących podatności, zaleceń i kampanii phishingowych, opisali 285 podatności wraz z rekomendacjami działań, a także wykryli 70 podatności w infrastrukturze podmiotów sektora zdrowia i wsparli ich usuwanie.
Przejdźmy do tego, co robić, gdy dojdzie do skutecznego ataku hakerów. Pierwszym odruchem, gdy na ekranie pojawia się wiadomość od hakerów, jest wyłączenie komputera albo odcięcie dostępu do internetu. To prawidłowa reakcja?
Tak, to właściwa reakcja. Najważniejsze jest szybkie odłączenie zainfekowanej stacji od sieci, tak aby atak nie rozprzestrzenił się na inne urządzenia. Jeśli to możliwe, lepiej odłączyć sam kabel sieciowy lub Wi-Fi, nie wyłączając przy tym komputera. Dzięki tej praktyce łatwiej ustalić przebieg ataku, ponieważ część danych potrzebnych do analizy po wyłączeniu urządzenia zostaje bezpowrotnie utracona.
Czego nie należy robić?
Nie odpisywać przestępcom, nie płacić okupu oraz nie próbować samodzielnie niczego naprawiać ani usuwać. Należy zawiadomić właściwe osoby w placówce. Zalecam też kontakt z CSIRT CeZ, który pomaga podmiotom ochrony zdrowia w takich sytuacjach.
Jeśli istnieje podejrzenie naruszenia ochrony danych osobowych, incydent trzeba zgłosić także do UODO w ciągu 72 h.
CSIRT CeZ podkreśla, że ważne jest zabezpieczenie dowodów cyberataku. Po co i jak to zrobić?
Zabezpieczenie dowodów cyberataku jest kluczowe nie tylko po to, aby ustalić sprawcę, ale przede wszystkim, żeby zrozumieć, jak doszło do incydentu, jakie dane zostały naruszone oraz jak zapobiec podobnym zdarzeniom w przyszłości.
Sposób zabezpieczenia dowodów powinien wynikać z wcześniej przyjętych procedur wewnętrznych w ramach organizacji. Niemniej kluczowe jest, by zachować integralność, czyli nie modyfikować dowodów, ponieważ każda zmiana może zacierać ślady pozostawione przez cyberprzestępców.
Drugi element to odpowiednie dokumentowanie działań wraz ze wskazaniem dat, osób oraz opisu poszczególnych czynności. Często w trakcie prowadzonych działań i pod presją czasu nie jest to zadaniem łatwym, niemniej jednak warto dokumentować wszystkie czynności nawet w sposób skrótowy, który umożliwi odtworzenie całego procesu na późniejszym etapie, kiedy sytuacja będzie na to pozwalać.
Musimy również pamiętać o obowiązkach regulacyjnych i prawnych nałożonych chociażby na podmioty kluczowe i ważne – zgodnie z ustawą o Krajowym Systemie Cyberbezpieczeństwa.
Na co menedżerowie placówek zdrowia powinni szczególnie zwrócić uwagę w kwestii ochrony danych? Czy CeZ zauważa powtarzające się nagminne zaniedbania?
Menedżerowie placówek medycznych powinni przede wszystkim spojrzeć na problem zapewnienia odpowiedniego poziomu cyberbezpieczeństwa w sposób horyzontalny. Bardzo często spotykamy się z postrzeganiem cyberbezpieczeństwa przez pryzmat zapewnienia odpowiedniej infrastruktury teleinformatycznej, a co za tym idzie, odpowiednich zasobów finansowych na jej zakup oraz utrzymanie. Jest to ważny, ale jedynie jeden z kilku filarów skutecznej obrony przed cyberatakami.
Tak samo ważne jest wypracowanie rozwiązań organizacyjnych, skutecznych procedur reagowania na wypadek incydentu, przygotowanie i respektowanie zasad tworzenia kopii zapasowych oraz ich regularne sprawdzanie, tworzenie polityki bezpiecznych haseł, cykliczne szkolenia z obszaru cyberbezpieczeństwa, monitorowanie podatności i ich systematyczne łatanie. W pracy CSIRT CeZ często spotykamy się z przypadkami powtarzających się błędów konfiguracyjnych, np. publicznie dostępnych paneli logowania. Z pozoru wydaje się to błahym problemem, niemniej nawet to może nieść dla podmiotu bardzo przykre konsekwencje.
Wiemy, że rośnie liczba ataków. A czy mamy jakieś statystyki pokazujące, że rośnie też skuteczność ochrony?
Do prowadzenia bieżących statystyk podjętych prób ataków niezbędne byłoby posiadanie tzw. Centralnego SOCa (red.: Security Operations Center, czyli Centrum Operacji Zabezpieczeń), w ramach którego byłyby zbierane dane z całego sektora. Jest to rozwiązanie pożądane, niemniej z uwagi na skalę niezbędnych do uruchomienia takiej usługi zasobów, zarówno finansowych, jak również organizacyjnych, sprzętowych i kadrowych, raczej trudne do osiągnięcia w najbliższej przyszłości.
Czy są jakieś nowe metody lub narzędzia, które poprawiają poziom cyberbezpieczeństwa?
Jest ich bardzo dużo, niemniej podstawową zasadą jest potraktowanie w każdej organizacji cyberbezpieczeństwa jako procesu wymagającego ustawicznego działania.
Dotyczy to wszystkich pracowników organizacji, jak również łańcucha dostaw. Zdajemy sobie sprawę, że placówki borykają się z problemami finansowymi, a zakup infrastruktury informatycznej bywa bardzo obciążający dla budżetu, niemniej jednak można wdrożyć szereg rozwiązań open-source oraz podnosić świadomość kadr w obszarze cyberbezpieczeństwa, np. organizując cykliczne szkolenia z obszaru security-awareness.
Należy pamiętać – co ponownie podkreślam – że przy atakach najczęściej tym najsłabszym ogniwem jest człowiek. W związku z tym, podnoszenie wiedzy na temat cyberbezpieczeństwa może stanowić kluczowy element w budowaniu skutecznej obrony, przynajmniej przed podstawowymi rodzajami cyberataków, takimi jak phishing.
Czytaj także: Pobierz poradnik bezpieczeństwa danych w placówkach zdrowia „Twierdza danych”
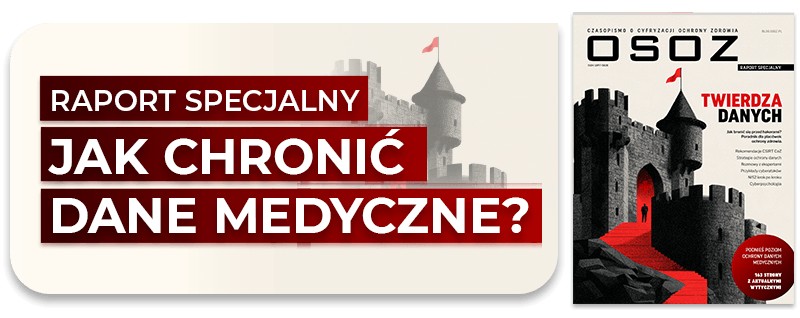
Po cyberataku na MyDr i czarnej serii innych incydentów, wszyscy zadają sobie pytanie: Co zrobić, aby dane pacjentów były bezpieczne? Aktualne wytyczne dla placówek zdrowia, najlepsze praktyki zabezpieczeń i mechanizmy zagrożeń prezentujemy w 163-stronicowym raporcie „Twierdza danych. Jak bronić się przed hakerami?”
Placówki zdrowia mogą łatwo podnieść poziom ochrony przed hakerami
Żaden inny atak hakerów – a tych było kilka w ostatnich miesiącach – nie wywołał takiej burzy jak wyciek danych ok. 19 mln osób w wyniku ataku na dostawcę oprogramowania gabinetowego MyDr. To jeden z największych cyberataków w historii Polski. Niezależnie od wyników śledztwa w tej sprawie, od dawna wiemy, że ochrona danych medycznych w placówkach zdrowia jest niewystarczająca. Cyberatak zbiegł się w czasie z corocznym raportem Centrum e-Zdrowia na temat poziomu cyfryzacji i cyberbezpieczeństwa w placówkach zdrowia. Wynika z niego jasno: placówkom zdrowia brakuje kompetencji w zakresie cyberbezpieczeństwa.
Problem jest stary jak cyfryzacja ochrony zdrowia. I niestety – jak podkreślają eksperci – nie rozwiążą go żadne nowe inicjatywy legislacyjne. Nawet „Cyber Piątka”, choć zawiera kilka pomysłów idących w dobrym kierunku, nie sprawi cudów.
Z cyberatakami mierzy się cały świat. Hakerzy kradną dane i paraliżują działanie placówek zdrowia, co w kilku przypadkach doprowadziło do śmierci pacjentów. Ale nie oznacza to, że placówki medyczne są zupełnie bezbronne w walce z hakerami. Dane są kradzione przez hakerów-amatorów, którzy wykorzystują znane od dawna luki. Przykładowo, za zdecydowaną większość udanych cyberataków odpowiada phishing – gdy pracownik kliknie w zainfekowany załącznik albo link. Najlepszą ochroną przed nimi jest wiedza o metodach socjotechniki, po które sięgają hakerzy. Z kolei włamania do systemów komputerowych, wymagające celowanego i skoordynowanego ataku doświadczonej grupy hakerów albo działania osoby z wewnątrz organizacji (tzw. insidera), są rzadkością.
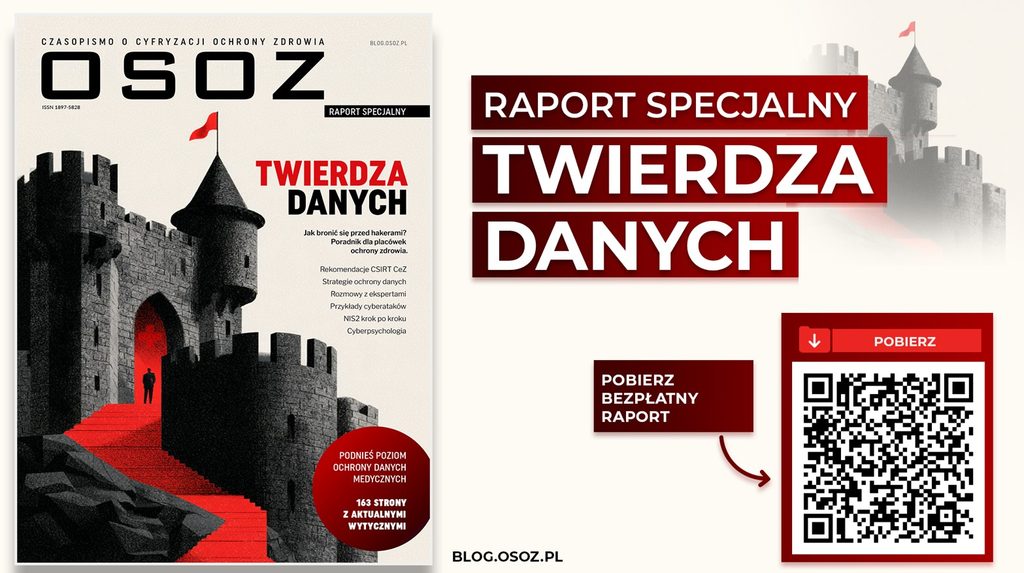
Stwórz „twierdzę danych” z różnymi warstwami zabezpieczeń
Często powtarza się, że człowiek jest najsłabszym ogniwem w bezpieczeństwie danych. W naszym raporcie pokazujemy, że pracownik jest najmocniejszym ogniwem w ochronie danych. Tłumaczymy, jak chronić dane niskim kosztem, przypominamy podstawowe zalecenia ekspertów oraz prezentujemy nowe metody działania hakerów i sposoby walki z nimi.
Cyberbezpieczeństwo nie jest sztuką wyższą, czymś zarezerwowanym dla wybranych placówek zatrudniających ekspertów ds. ochrony danych i posiadających duże budżety na ten cel. To nie jest jakieś jedno wybrane działanie, oprogramowanie albo szkolenie, które zapewni 100-proc. ochronę i spokój. Cyberochrona to procedury, które są przestrzegane w praktyce, systemy IT projektowane w filozofii „ochrony na etapie projektowania”, wyszkoleni ludzie i filozofia pracy z myślą o ochronie danych – cały system zabezpieczeń organizacyjnych i technologicznych wkomponowany w codzienną działalność placówki zdrowia.
Adam Haertle, ekspert ds. cyberbezpieczeństwa, porównuje cyberbezpieczeństwo do zamku z tysiącem okien. Hakerowi wystarczy tylko jedno źle strzeżone wejście, aby dostać się do środka. Ale nawet jeśli mu się to uda, złodziej musi jeszcze przejść przez korytarze, kolejne drzwi, posterunki straży, aby w końcu przełamać kraty dzielące go od skarbu. Dopiero jeśli wszystkie te bariery zawiodą, kradzież zakończy się sukcesem. Dlatego szczelna ochrona danych polega na stworzeniu możliwie największej liczby poziomów zabezpieczeń. Nawet jeśli haker złamie jeden z nich, polegnie na kolejnym. Im więcej tych zabezpieczeń, szansa, że cyberatak się uda, maleje proporcjonalnie.
Niepokojąca liczba cyberataków. Ale dane można dobrze chronić
W momencie przygotowywania tego raportu dowiedzieliśmy się o kolejnych dwóch poważnych incydentach związanych z bezpieczeństwem danych. Nie zmienia to jednak faktu, że przestrzeganie podstawowych zasad bezpieczeństwa nadal zapewnia wysoki poziom ochrony danych. Dlatego każda placówka ochrony zdrowia, niezależnie od wielkości, powinna uczciwie odpowiedzieć sobie na pytanie: Czy należycie chronimy dane? A jeśli nie – dlaczego tak się dzieje i co możemy zrobić, aby to zmienić?
Nasz raport porządkuje nowe metody ochrony i radzi, jak zaktualizować strategie cyberochrony w czasach szybkiego rozwoju sztucznej inteligencji. Na bieżąco piszemy o tym na blogu OSOZ – zachęcamy do zaprenumerowania newslettera blogu OSOZ, a informacje o cyfryzacji i e-zdrowiu trafią dwa razy w miesiącu na Państwa skrzynkę mailową.
Liczba cyberataków w ochronie zdrowia rośnie w alarmującym tempie. Hakerzy atakują szpitale i przychodnie, kradną dane, blokują działania systemów IT, żądają okupu lub grożą upublicznieniem danych.
Jak zabezpieczyć dane zgodnie z najnowszymi wytycznymi? Poradnik „Twierdza danych” wyjaśnia, jak nie dać się hakerom. Rozmawiamy z ekspertami cyberbezpieczeństwa. Tłumaczymy, jak zbudować wielowarstwowy system zabezpieczeń z ludzi, procedur i technologii.
We wnętrzu m.in.:
- Wszystko co warto wiedzieć o współczesnych zagrożeniach cybernetycznych
- Jeremi Olechnowiecz z Centrum e-Zdrowia tłumaczy, jak uniknąć i reagować na cyberatak
- Adam Haertle opowiada o kulisach ataku na MyDr oraz tym, jak działają hakerzy i jak się bronić
- Cyberpsychologia, czyli jak sprawić, czy ludzie byli najmocniejszym ogniwem cyberbezpieczeństwa
- Za jakie obszary ochrony danych odpowiada placówka zdrowia, a co jest po stronie dostawcy IT
- Jak wdrożyć NIS2 i obowiązki wynikające z ustawy o krajowym systemie cyberbezpieczeństwa
POBIERZ bezpłatny poradnik bezpieczeństwa danych medycznych (163 strony, PDF)
Spis treści
- Szokujące cyberataki i niepokojące statystyki. Ale dane medyczne można skutecznie chronić
- Raport CSIRT CeZ: 60% więcej incydentów cyberbezpieczeństwa
- Rekordowa liczba cyberataków w 2026 roku
- Stan cyberbezpieczeństwa 2026. Alarmujące dane o potrzebach placówek zdrowia
- Nie tylko MyDr. Największe cyberataki 2026 roku
- Jeremi Olechnowicz: „Nie karzemy, nie wręczamy mandatów. Naszym zadaniem jest pomoc”
- Adam Haertle: „Przy tych zabezpieczeniach to cud, że jest tak mało cyberataków”
- Norbert Przemyk, GCM: „Szpital kontra hakerzy. Jak GCM chroni dane pacjentów?”
- Grzegorz Mródź: „Cyberbezpieczeństwo w Państwa rękach. Jaka jest rola placówki, a co zapewnia KAMSOFT”
- W tym szpitalu cyberatak zabił pacjenta. Lekcje z kryzysu
- Ochrona danych w modelu sera szwajcarskiego
- Za 80% poziomu bezpieczeństwa odpowiada 20% bazowych zabezpieczeń
- Jaki program antywirusowy? I czy Windows wystarczy, aby dobrze chronić dane?
- Ochrona danych w gabinecie lekarskim. „Już za ok. 1400 zł można uchronić się przed 90 proc. ataków”
- 6 zasad ochrony przed ransomware i reguła 3–2-1
- Podstępny phishing. Jak go rozpoznać i nie dać żadnej szansy hakerom?
- Hakerzy nie mają skrupułów, ale może ich zatrzymać „firewall z ludzi”
- Ochrona danych polega na budowaniu procedur bezpieczeństwa wokół pracownika
- Mikro-wycieki danych to plaga. „Wystarczy poczekać kilka minut przy drukarce”
- Cyberpsychologia. Nowe narzędzie do walki z hakerami
- Co dzieje się z danymi, które lekarz wpisuje do czatbotów AI?
- Co to jest i jak wdrożyć strategię „zerowego zaufania”?
- Tak ChatGPT pomoże wzmocnić poziom cyberbezpieczeństwa
- Crash testy bezpieczeństwa danych w szpitalach. Jak się je przeprowadza?
- Placówka medyczna padła ofiarą hakerów. Co robić?
- 5 sposobów, jak uniknąć kary Urzędu Ochrony Danych Osobowych
- NIS2 w placówce zdrowia. Od czego zacząć?
Pobierz także inne poradniki OSOZ


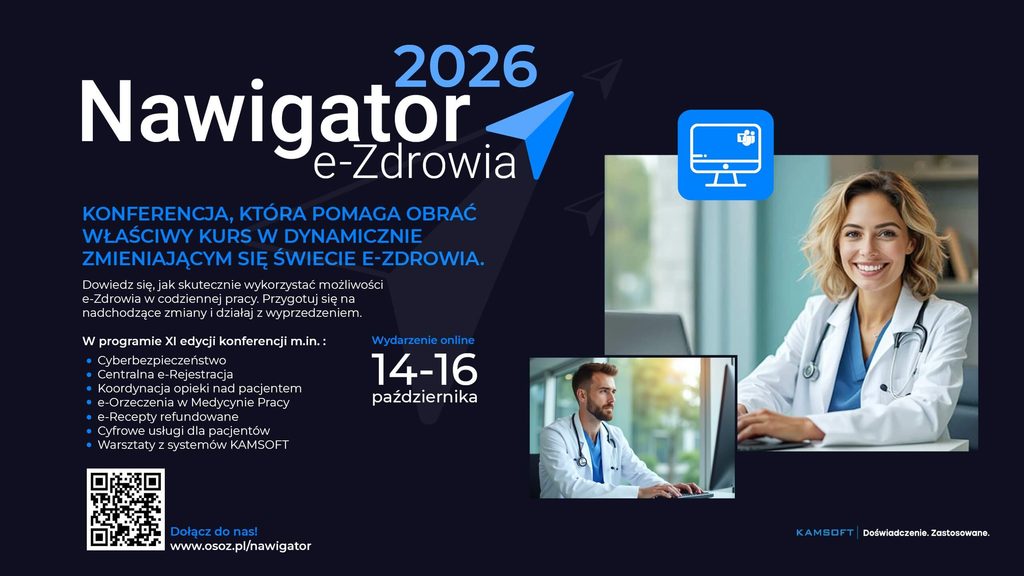
KAMSOFT – dostawca oprogramowania dla placówek zdrowia i aptek – zaprasza na XI edycję konferencji Nawigator e‑Zdrowia (14–16 października 2026 r., online). W programie m.in. premierowe funkcje w systemach IT dla placówek medycznych i aptek; wskazówki, jak podnieść poziom bezpieczeństwa danych oraz porady w zakresie budowania cyfrowej przewagi konkurencyjnej.
Udział w wydarzeniu jest bezpłatny, a po jego zakończeniu każdy uczestnik otrzyma dostęp do nagrań.
Konferencję otworzy temat cyberbezpieczeństwa
Najbliższą edycję Nawigatora e‑Zdrowia zdominują tematy dotyczące ochrony danych, e‑Recept, Centralnej e‑Rejestracji, e‑Orzeczeń w medycynie pracy, koordynacji opieki nad pacjentem, analiz rynku aptecznego oraz nowych funkcjonalności systemów KAMSOFT. Eksperci opowiedzą o wykorzystaniu danych w zarządzaniu szpitalem, przychodnią, gabinetem lekarskim i apteką oraz o ważnych zmianach prawnych, które wiążą się z koniecznością aktualizacji systemu.
Podczas warsztatów online uczestnicy dowiedzą się, jak wykorzystać mało znane funkcje i nowe funkcje takich systemów jak KS‑SOMED, KS‑PPS, SERUM, Mediporta, KS‑AOW, aplikacji mobilnej KS‑APTIX oraz KS‑OmniPharm.
Pierwszy dzień jest dedykowany aptekom, drugi – placówkom ochrony zdrowia, a w trzecim odbędą się warsztaty. Część wykładową i szkolenia poprowadzą eksperci KAMSOFT, którzy współtworzą rozwiązania IT i codziennie prowadzą warsztaty z ich obsługi.
Główne punkty programu:
- Cyberbezpieczeństwo: odpowiedzialność za bezpieczeństwo danych, bezpieczna eksploatacja systemów IT, MFA, zarządzanie dostępem oraz przygotowanie aptek i placówek do nowych wymagań prawnych.
- Zmiany prawne i cyfryzacja ochrony zdrowia: e-Orzeczenia medycyny pracy, Centralna e-Rejestracja, e-Recepta, dawkowanie ustrukturyzowane i automatyzm refundacyjny.
- Nowe funkcje systemów KAMSOFT: praktyczne wykorzystanie w codziennej pracy aptek, gabinetów i placówek medycznych. Nowe funkcje i zapowiedzi premier.
- Dane i zarządzanie placówką: wykorzystanie danych medycznych do podejmowania decyzji oraz analiza satysfakcji pacjentów.
- Koordynacja opieki: organizacja procesu leczenia i komunikacja między uczestnikami opieki, m.in. z wykorzystaniem OSOZ-OmniMedis.
- Farmacja i rynek apteczny: analiza dynamiki sprzedaży i realizacji recept w różnych aptekach, przeglądy lekowe i ich potencjalne wykorzystanie w polityce lekowej.
- Bezpieczeństwo farmakoterapii: narzędzia wspierające lekarza przy wystawianiu recept, m.in. Dawkomat, TurboBLOZ, Pharmindex Open i Analizator Terapii.
- Warsztaty użytkowników: KS-AOW, KS-SOMED, KS-PPS i SERUM, w tym konfiguracja systemów, rozliczenia z NFZ, EDM, recepty, e-DILO, e-Orzeczenia i obsługa pacjenta.
Zapisz się na Nawigatora e-Zdrowia
Nawigator e‑Zdrowia to wydarzenie na temat cyfryzacji ochrony zdrowia w Polsce, skierowane do kadry zarządzającej, personelu medycznego i farmaceutycznego, administratorów systemów oraz wszystkich użytkowników rozwiązań KAMSOFT, którzy chcą być na bieżąco ze zmianami zachodzącymi w ochronie zdrowia.
Zarejestrowani uczestnicy, nawet jeśli nie będą mogli uczestniczyć w programie live, otrzymają dostęp do nagrań wideo i będą mogli je obejrzeć po zakończeniu konferencji w wybranym czasie.
Szczegółowy program oraz rejestracja dostępne są na stronie www.osoz.pl/nawigator.
Naukowcy z Uniwersytetu w Miami opracowali model AI potrafiący oszacować, u których pacjentów z chorobą Parkinsona istnieje większe ryzyko szybkiego pogorszenia funkcji ruchowych i poznawczych w ciągu najbliższych 3 lat. Do oceny wystarczą wyniki rutynowych badań wykonywanych u pacjentów z chorobą Parkinsona według Montrealskiej Skali Oceny Funkcji Poznawczych oraz Zunifikowanej Skali Oceny Choroby Parkinsona. Dokładność obliczeń wynosi 80%.
Prosty test wystarczy, aby ocenić progres choroby
Naukowcy przeanalizowali dwa scenariusze rozwoju choroby:
- szybkie pogorszenie funkcji poznawczych, zdefiniowane jako obniżenie wyniku Montrealska Skala Oceny Funkcji Poznawczych (MoCA)* o co najmniej pięć punktów;
- pogorszenie funkcji ruchowych określone jako wzrost wyniku w części ruchowej mierzone według Zunifikowanej Skali Oceny Choroby Parkinsona (MDS-UPDRS)* o 10 punktów.
Modele zasilono danymi klinicznymi i biomarkerami uzyskanymi z rutynowych testów MoCA i MDS-UPDRS oraz danymi uzyskanymi za pomocą rezonansu magnetycznego obrazującymi zmiany w strukturze mózgu. Najbardziej istotne okazały się wyniki testu amplifikacji nasion alfa-synukleiny (SAA), wskaźniki nasilenia choroby oraz tempo zmian objawów w pierwszym roku po diagnozie.
W przypadku pogorszenia funkcji ruchowych najważniejszymi predyktorami były wynik testu SAA oraz tempo zmiany wyniku MDS-UPDRS w pierwszym roku po rozpoznaniu. W przewidywaniu pogorszenia poznawczego znaczenie miało przede wszystkim tempo wczesnego pogarszania funkcji poznawczych oraz zmiany funkcji ruchowych w pierwszym roku.
Badanie MRI niewiele wnosi do prognoz
Naukowców zaskoczyła niska wartość dodatkowych danych z rezonansu magnetycznego. Początkowo zakładali, że pomiary zaniku struktur mózgu zwiększą skuteczność modeli. Ale strukturalne dane MRI wnosiły stosunkowo niewiele do informacji uzyskiwanych podczas rutynowej oceny klinicznej.
Najlepiej działające modele kliniczne osiągały wartości AUROC powyżej 0,80. Oznacza to, że model w ponad 80% przypadków bezbłędnie wskaże, który pacjent jest w grupie wysokiego ryzyka. Dodanie danych z MRI na ogół nie poprawiało wyników, a w części modeli dotyczących pogorszenia funkcji ruchowych nawet je obniżało.
– Więcej danych niekoniecznie oznacza lepsze dane – mówi Ihtsham ul Haq, profesor neurologii na Uniwersytecie Miami i główny autor badania. Według niego, jedne z najbardziej użytecznych informacji pochodziły z pomiarów, które neurolodzy już rutynowo wykonują podczas wizyt.
Podobny test także dla chorych z Alzheimerem?
Autorzy podkreślają, że modele wymagają dodatkowej walidacji przed wykorzystaniem w praktyce klinicznej. Na obecnym etapie mogą jednak pomóc w badaniach nad przebiegiem choroby Parkinsona.
Jednym z możliwych zastosowań jest lepszy dobór uczestników do badań klinicznych. Pacjenci, u których można przewidzieć większe prawdopodobieństwo pogorszenia stanu zdrowia, są lepszymi kandydatami do badań nad terapiami w chorobie Parkinsona. Jeśli algorytm prognozuje, że stan zdrowia powinien się pogarszać, a terapia zwalnia tempo progresji choroby, oznacza to, że nowy lek może być skuteczny.
Modele mogą też pomóc zrozumieć, dlaczego u części pacjentów choroba postępuje szybciej niż u innych. Naukowcy planują teraz sprawdzić, czy podobne metody można zastosować również w innych chorobach neurodegeneracyjnych, w tym w chorobie Alzheimera.
Badanie opublikowane w „npj Parkinson’s Disease” objęło dane 1602 uczestników Parkinson’s Progression Markers Initiative. Następnie modele zweryfikowano na niezależnej grupie 541 pacjentów z Parkinson’s Disease Biomarkers Program.
Montrealska Skala Oceny Funkcji Poznawczych (MoCA, Montreal Cognitive Assessment) – badanie trwające około 10–12 minut, które służy do wykrywania wczesnych zaburzeń pamięci i myślenia, w tym łagodnych zaburzeń poznawczych (MCI) poprzedzających demencję. Podczas badania lekarz lub psycholog ocenia różne funkcje mózgu pacjenta za pomocą prostych zadań na kartce papieru, takich jak rysowanie zegara, zapamiętywanie krótkiej listy słów, nazywanie zwierząt, powtarzanie cyfr czy określanie bieżącej daty i miejsca. Maksymalny wynik testu wynosi 30 punktów, przy czym uzyskanie 26 punktów lub więcej uznaje się za normę wskazującą na prawidłowe funkcjonowanie umysłu, natomiast niższy rezultat sugeruje potrzebę dalszej, pogłębionej diagnostyki neurologicznej.
Zunifikowana Skala Oceny Choroby Parkinsona (MDS-UPDRS, Movement Disorder Society-Unified Parkinson’s Disease Rating Scale) – skala kliniczna uznawana za złoty standard w ocenie stopnia zaawansowania i monitorowaniu postępów choroby Parkinsona. Badanie składa się z czterech części, które oceniają zarówno pozaruchowe, jak i ruchowe aspekty codziennego życia pacjenta, a także obejmują bezpośrednie badanie neurologiczne sprawności motorycznej (np. drżenia, sztywności mięśniowej i chodu) oraz analizę ewentualnych powikłań stosowanego leczenia farmakologicznego. Każdy z ocenianych elementów otrzymuje od 0 (brak objawów) do 4 punktów (ciężkie nasilenie), a wyższy wynik końcowy oznacza większy stopień niepełnosprawności i bardziej zaawansowane stadium choroby.
Czytaj także: Test krwi przewiduje Alzheimera dekady przed objawami
Od 1 października 2026 r. wirtualna asystentka Anna przypomina pacjentom o umówionej wizycie na NFZ u specjalisty. Dzwoni, informuje o zbliżającym się terminie i pozwala go odwołać. Jak rozróżnić telefon z przypomnieniem o terminie od telefonów oszustów i co jeszcze potrafi Anna?
- Od 1 października wirtualna asystentka Centralnej e-Rejestracji o pseudonimie Anna przypomina pacjentom telefonicznie o umówionych wizytach na NFZ do wybranych specjalistów.
- Dzwoni 7 dni i 1 dzień przed wizytą z numeru 116 117.
- Pacjent może potwierdzić lub odwołać termin. Voicebot nie pozwala zmienić terminu, nie odpowiada na pytania o zdrowie i nie łączy z konsultantem.
- Aby zmienić termin wizyty, pacjent musi ją odwołać, a następnie umówić ponownie – przez IKP albo w przychodni. W takim przypadku musi ustawić się w wirtualnej kolejce od nowa.
- Anna ma ograniczyć liczbę tzw. no-shows. Odwołane terminy mogą trafić ponownie do puli dostępnych wizyt i skorzystają z nich inni pacjenci. Dotychczas było to możliwe w przychodni albo przez IKP/mojeIKP.
- Na razie voicebot obsługuje pierwszorazowe wizyty u kardiologa oraz mammografię, test HPV HR i część innych wizyt u specjalistów. Systemem zostaną objęte wszystkie wizyty specjalistyczne do końca 2027 r.
Voicebot uruchomiony przez Centrum e-Zdrowia służy do potwierdzania i odwoływania wizyt na NFZ umówionych przez Centralną e-Rejestrację. Nie odpowie na pytania pacjenta, nie przełączy do konsultanta, nie przełoży terminu na inny i nie poinformuje o wizycie u lekarza rodzinnego.
Zadzwoni, aby pacjent nie zapomniał o wizycie
Anna kontaktuje się z pacjentem 7 dni oraz 1 dzień przed zaplanowanym świadczeniem. Jeśli to ona dzwoni, na ekranie telefonu pojawi się numer 116 117. Na początku rozmowy informuje, że jest wirtualną asystentką, a nie człowiekiem. Po potwierdzeniu, że rozmawia z właściwą osobą, przekazuje informacje o zbliżającej się wizycie: termin, godzinę, rodzaj świadczenia oraz nazwę placówki.
Pacjent może w czasie rozmowy potwierdzić, że skorzysta z wizyty, albo ją odwołać. Informacja trafia następnie do systemu Centralnej e-Rejestracji. Voicebot dzwoni na telefon komórkowy albo stacjonarny, który został podany podczas umawiania się do specjalisty np. w przychodni. Wcześniej pacjenci mogli otrzymać tylko SMS albo e-mail, co wykluczało osoby, które nie posiadają telefonu komórkowego i nie korzystają z poczty elektronicznej.
Celem mechanizmu jest zmniejszenie odsetka wizyt, które nie dochodzą do skutku, ponieważ pacjent nie zgłasza się na umówiony termin. To właśnie tzw. no-shows kumulują się corocznie w setki tysięcy terminów, które przepadają, sztucznie wydłużając kolejki. Jeśli pacjent odwoła wizytę, wolny termin trafia z powrotem do systemu i może z niego skorzystać inna osoba. Dotychczas przepadał.
Jak zaznacza Centrum e-Zdrowia, jeżeli pacjent nie odbierze telefonu, wizyta pozostaje umówiona. Także brak jednoznacznej decyzji (potwierdzenie/odwołanie) nie zmienia statusu wizyty. W niektórych przypadkach system spróbuje się skontaktować ponownie.
Przypadkowe odwołanie wizyty? Nie z Anną
Kiedy Anna zadzwoni, a pacjent chce odwołać wizytę, musi dwukrotnie potwierdzić odwołanie. Jeżeli przy drugim pytaniu pacjent nie potwierdzi rezygnacji, wizyta pozostaje aktywna. Ten mechanizm ma zapobiec sytuacjom, w których pacjent popełni błąd.
Anna ma głos podobny do głosu człowieka i reaguje tylko na określone komendy. Nie może prowadzić rozmowy na inne tematy czy odpowiadać na pytania o zdrowie. Nie zmieni też terminu – pacjent musi go odwołać i umówić nowy, ale już w przychodni albo przez IKP/mojeIKP. MZ zdaje sobie sprawę, że voicebot może wzbudzać podejrzenia – zwłaszcza osoby starsze otrzymują wiele telefonów od oszustów z prośbą o podanie danych osobowych albo propozycją zakupu jakiegoś produktu.
Dlatego ważne jest, aby sprawdzić, z jakiego numeru dzwoni voicebot przedstawiający się jako Anna. Powinien to być numer 116 117. Do tego wirtualna asystentka nigdy nie poprosi o numer PESEL, numer dowodu osobistego ani adres zamieszkania ani numer konta bankowego.
Centralna e-Rejestracja. Voicebot zadzwoni na razie tylko w przypadku wizyt u kilku specjalistów
Anna zadzwoni na razie tylko do pacjentów, którzy są umówieni na pierwszą wizytę do kardiologa oraz na badanie mammografii i test HPV HR. Od 1 sierpnia br. Centralna e-Rejestracja została rozszerzona o świadczenia z dziewięciu specjalizacji: angiologii lub chirurgii naczyniowej, chorób zakaźnych, endokrynologii, hepatologii, immunologii, nefrologii, neonatologii i chorób płuc. Na razie tylko część placówek podłączyła się do systemu, ale muszą to zrobić do końca stycznia 2027 roku – dlatego Anna nie zawsze przypomni o terminach u tych lekarzy.
Wszystkie wizyty do specjalistów będą obsługiwane przez Centralną e-Rejestrację do końca 2027 roku. Oprócz wygodnego umówienia się do specjalisty, transparentnego i sprawiedliwego procesu przydzielania terminu według życzenia pacjenta (czas, miejsce) i zmniejszenia liczby nieodwoływanych wizyt, system ma z czasem przynieść jeszcze więcej korzyści. MZ zapowiada, że pacjenci będą mogli przed wizytą wypełniać online ankiety dotyczące stanu zdrowia, a w przyszłości system będzie informował o dostępnych bezpłatnych programach profilaktycznych i badaniach.
Jeszcze nie wiadomo, że wirtualna asystentka Anna będzie też przypominała o zaplanowanych wizytach w szpitalu. MZ pracuje obecnie nad podobnym do Centralnej e-Rejestracji systemem e-kolejki, który ma zostać uruchomiony z początkiem 2027 roku.
Czytaj także: Centrum e-Zdrowia zapowiada AI dla lekarzy i mojeIKP Junior
Firma FELG Software potwierdziła atak na system FELG Dent, z którego korzysta 16 000 gabinetów stomatologicznych. Według wstępnych informacji, incydent objął około 2 mln rekordów pacjentów.
Mamy dane i je ujawnimy, jeśli nie dostaniemy okupu. „Pozbędziemy się pseudo lekarzy”
Z portalem Sekurak skontaktowali się hakerzy, którzy twierdzą, że wykradli dane pacjentów z systemu IT do obsługi gabinetów stomatologicznych.
– Jestesmy niezalezni nazywamy sie Horus pokazalismy slabosc kolejnego programu gabinetowego ktory odpowiadal za trzymanie danych polakow w nasze rece wpadly nastepujace dane z felgdent.com [pisownia oryginalna] – napisali hakerzy.
FELG Software potwierdził, że do incydentu doszło i zapowiedział, że w ciągu najbliższych dni będzie w stanie dokładniej określić zakres naruszenia.
– Z przykrością informujemy, że również i my padliśmy ofiarą ataku hakerskiego, w wyniku którego haker podający się za członka grupy „fingerprint” mógł uzyskać dostęp do danych osobowych Państwa pacjentów, które powierzyli Państwo FELG Software sp. z o.o. do przetwarzania. Osoba podająca się za sprawcę ataku twierdzi, że uzyskała dostęp do około 10% danych z naszej bazy i żąda okupu za ich nieujawnianie – czytamy w oświadczeniu na stronie FELG Software.
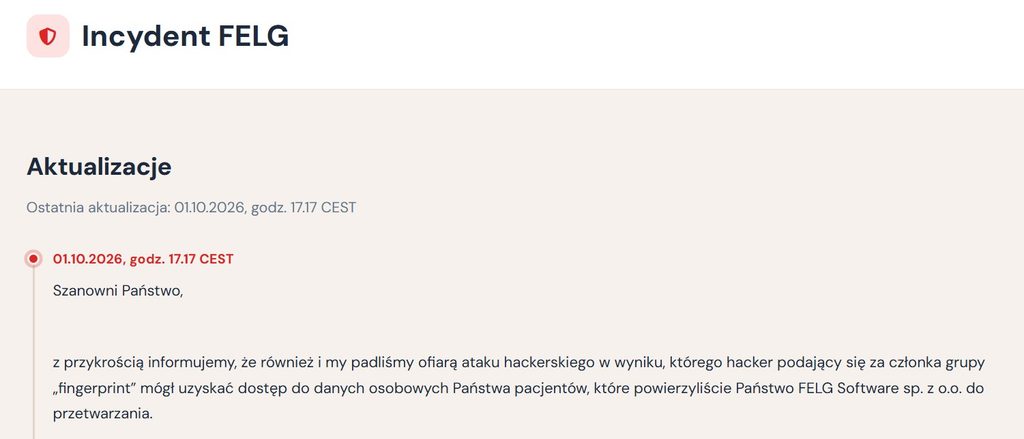
Atakujący przekazali również próbki danych dotyczących kilku osób publicznych. W części przypadków miały one zawierać podstawowe dane identyfikacyjne, w innych również adresy, informacje o gabinecie czy przepisanych lekach. Nie zostało jednak potwierdzone, że przedstawione dane pochodzą z FELG Dent. Jak zwraca uwagę Sekurak, mogą one również pochodzić z wcześniejszych wycieków.
Hakerzy zagrozili, że ujawnią informacje o lekarzach stomatologach, którzy wypisywali na receptę leki psychotropowe. Chcą to zrobić „zeby mozna bylo pozbyc sie pseudo lekarzy ktorzy doprowadzaja do smierci ludzi” [pisownia oryginalna].
Trwa śledztwo wewnętrzne firmy
System FELG Dent jest wykorzystywany przez około 16 tys. gabinetów stomatologicznych. Atakujący, którzy przedstawiają się jako Horus, twierdzą, że uzyskali dostęp do około 2,4 mln rekordów pacjentów. Wśród danych mają znajdować się m.in. imiona i nazwiska, numery PESEL, adresy, numery telefonów, informacje o gabinecie oraz dane dotyczące leczenia.
Według ich deklaracji dostęp obejmował również informacje związane z receptami, dokumentacją wizyt, e-ZLA, eWUŚ, a także pliki i zdjęcia przechowywane w systemie. Atakujący twierdzą, że wykorzystali podatność typu IDOR (Insecure Direct Object Reference), która może pozwalać na uzyskanie dostępu do obiektów lub danych poprzez manipulowanie identyfikatorami w żądaniach aplikacji. Według ich relacji punktem wyjścia miało być konto demonstracyjne, które miało umożliwiać dostęp do danych produkcyjnych.
FELG Software poinformowała klientów o incydencie, zawiadomiła prokuraturę i skontaktowała się z Urzędem Ochrony Danych Osobowych. Firma prowadzi również analizę z udziałem zewnętrznych specjalistów z zakresu informatyki śledczej.
Czytaj także: Cyberatak na Medyc. Czy wyciekły dane 5 mln pacjentów?
« Poprzednie 1 2 3 4 5 … 158 Następne »