Ponad 27 proc. pacjentów korzystała samodzielnie ze sztucznej inteligencji w sprawach zdrowotnych, najczęściej do interpretacji badań laboratoryjnych, a 61 proc. lekarzy używa narzędzi AI w praktyce zawodowej – wynika z nowego badania. Pacjenci są generalnie bardziej otwarci na AI niż lekarze.
- W przypadku sprzecznych diagnoz 62 proc. pacjentów zaufałoby lekarzowi, a tylko 4 proc. sztucznej inteligencji.
- 57 proc. pacjentów oczekuje informacji o wykorzystaniu AI i możliwości wyrażenia na to zgody.
- 44 proc. lekarzy jest przeciwko triażowi AI na SOR. W przypadku pacjentów jest to już tylko 31 proc.
- 58 proc. lekarzy i 41 proc. pacjentów obawia się błędów AI oraz odpowiedzialności za nie.
- 66 proc. lekarzy i 62 proc. pacjentów uważa, że AI uwolni lekarzy od pracy administracyjnej, dzięki czemu będą mieli więcej czasu dla chorego.
Pacjenci sięgają do AI, aby zrozumieć wyniki badań
O wykorzystaniu AI w medycynie na świecie słyszało 72 proc. badanych pacjentów. Znacznie mniej, bo 40 proc., spotkało się z informacjami o jej zastosowaniu w polskiej ochronie zdrowia. Zaledwie 4 proc. deklaruje, że osobiście zetknęło się z AI podczas własnej diagnozy lub leczenia – wynika z nowego badania „Granice zaufania. AI w ochronie zdrowia z perspektywy pacjentów i lekarzy”, przygotowanego przez Instytut Badań Pollster w ramach inicjatywy AI Health Horizons.
Wiedzę o nowych technologiach pacjenci czerpią przede wszystkim spoza systemu ochrony zdrowia. Internet i media społecznościowe wskazało 63 proc. respondentów, a tradycyjne media – 58 proc. Zaledwie 7 proc. wymieniło lekarza lub personel medyczny jako źródło informacji.
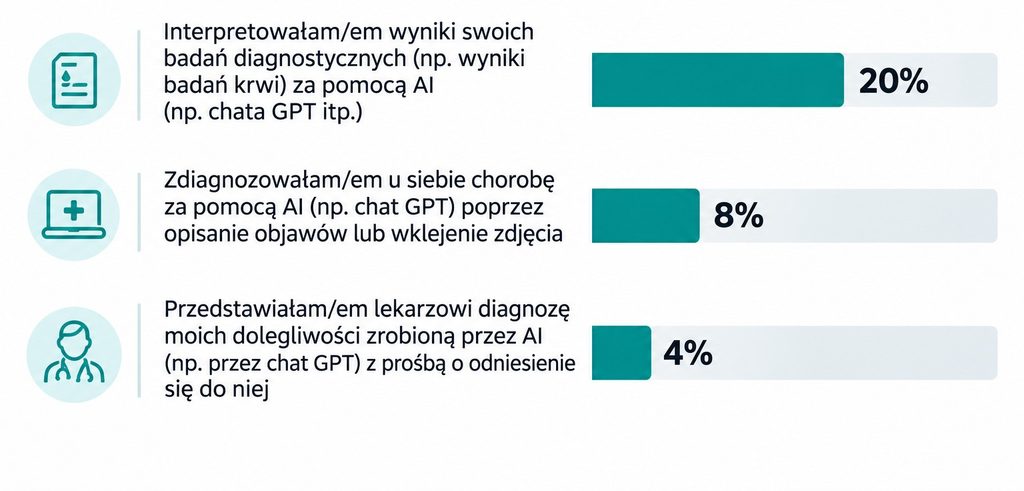
27 proc. pacjentów samodzielnie wykorzystywało AI w sprawach związanych ze zdrowiem. Co piąty respondent używał jej do interpretacji wyników badań, 8 proc. próbowało w ten sposób zdiagnozować chorobę, a 4 proc. przedstawiło lekarzowi diagnozę przygotowaną przez algorytm.
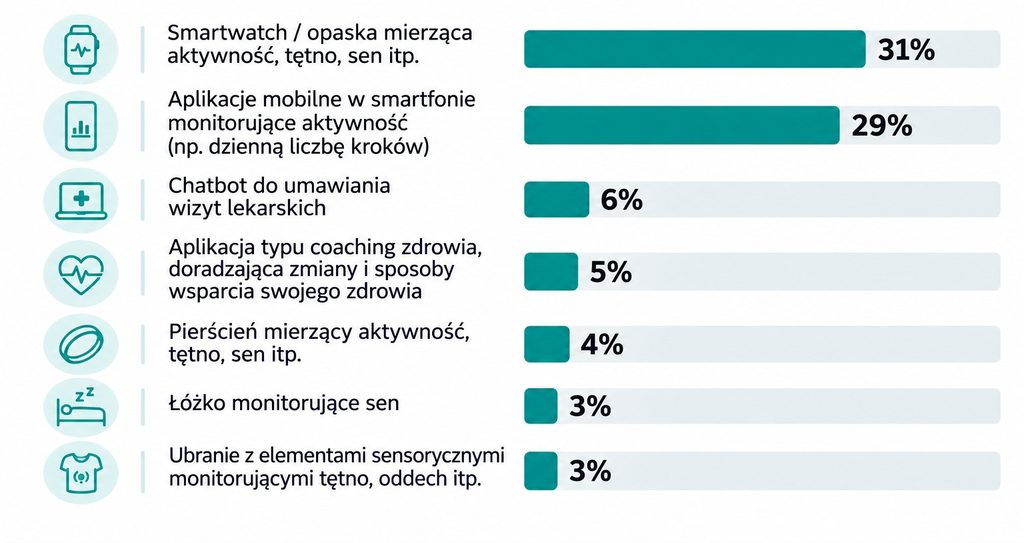
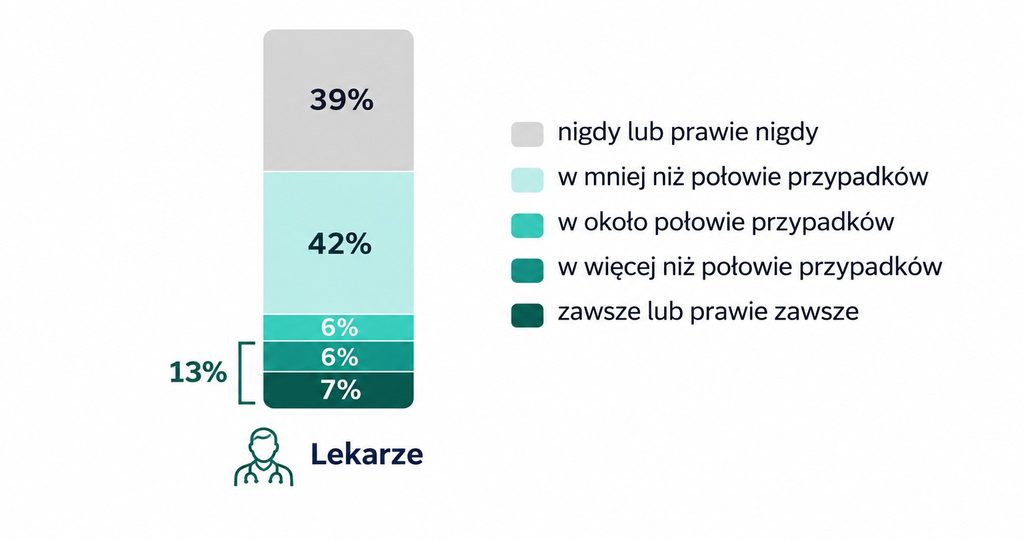
AI szybko staje się podstawowym narzędziem lekarza. W ciągu trzech miesięcy poprzedzających badanie korzystanie z narzędzi wykorzystujących AI zadeklarowało 61 proc. lekarzy. Najczęściej było to jednak zastosowanie sporadyczne: 42 proc. używało ich w mniej niż połowie przypadków. Częste korzystanie, w ponad połowie przypadków lub prawie zawsze, deklarowało 13 proc.
Jednocześnie 66 proc. lekarzy nie znało żadnego z wyspecjalizowanych narzędzi AI przedstawionych w badaniu. Najbardziej rozpoznawalne było StethoMe (11 proc.), następnie Infermedica (7 proc.), Upmedic i Radiato.ai (po 6 proc.).
Ograniczona jest również znajomość regulacji. O AI Act nie słyszało 61 proc. lekarzy, a o Białej Księdze AI w praktyce klinicznej – 82 proc. Dobrą lub bardzo dobrą znajomość tych dokumentów deklarowało mniej niż 5 proc. respondentów.
W decyzjach decydujących o zdrowiu i życiu bardziej ufamy lekarzom niż AI
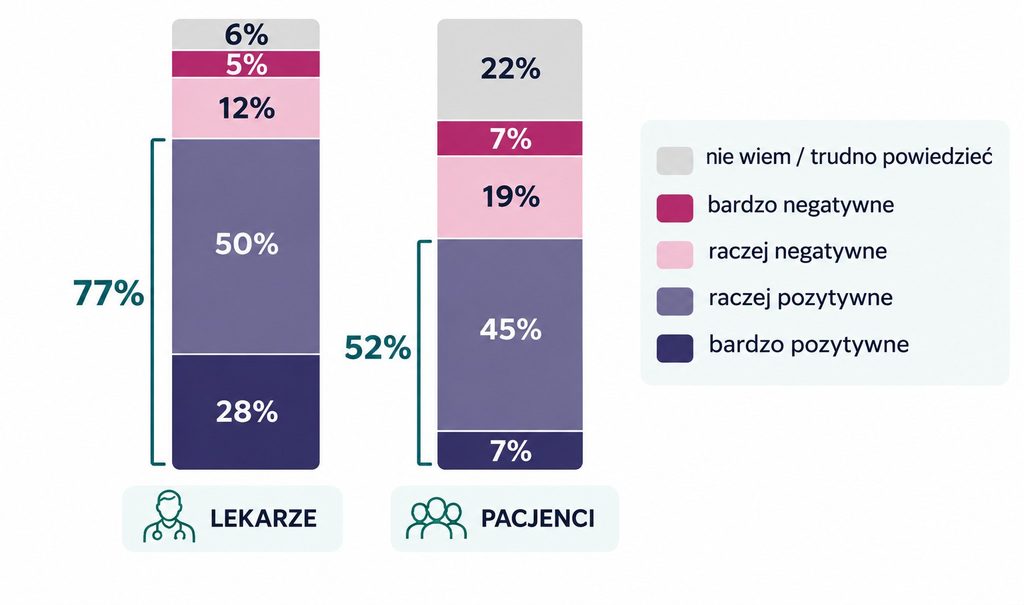
Pozytywne nastawienie do wykorzystywania AI w ochronie zdrowia deklaruje 77 proc. lekarzy i 52 proc. pacjentów. Negatywną ocenę wyraża odpowiednio 16 i 26 proc. badanych. Co istotne, aż 22 proc. pacjentów nie potrafi jednoznacznie określić swojego stosunku do tej technologii.
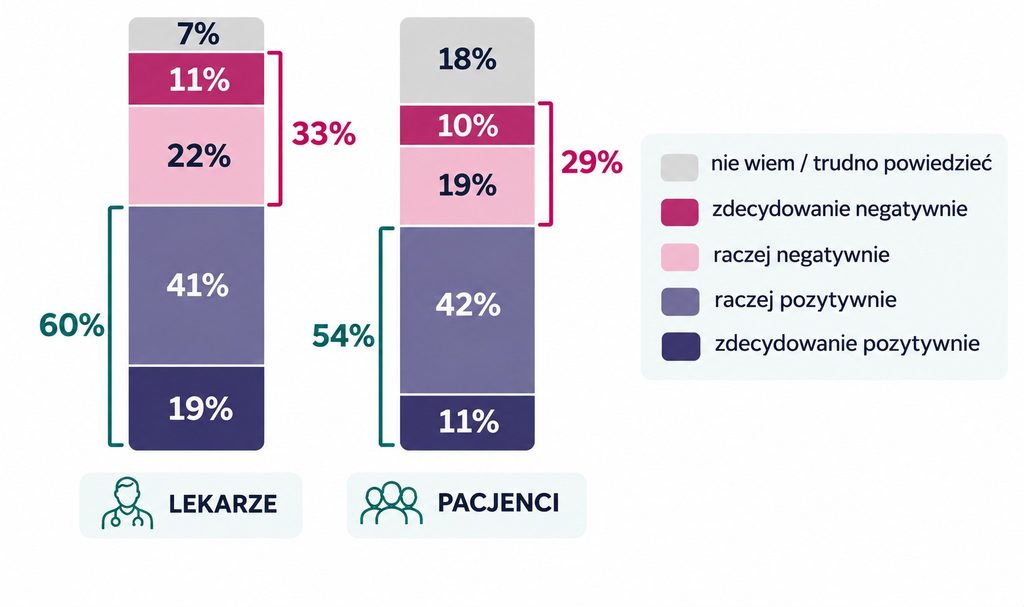
Większość respondentów akceptuje model, w którym AI przygotowuje wstępną analizę objawów, rozpoznanie i rekomendacje, natomiast lekarz je weryfikuje i podejmuje ostateczną decyzję kliniczną. Takie rozwiązanie popiera 60 proc. lekarzy i 54 proc. pacjentów.
W sytuacji sprzecznych rekomendacji 62 proc. pacjentów deklaruje zaufanie do lekarza, a tylko 4 proc. do AI. Wśród lekarzy 44 proc. deklaruje, że samo zaufałoby medykowi, natomiast 52 proc. uzależnia decyzję od kontekstu klinicznego i jakości uzasadnienia.
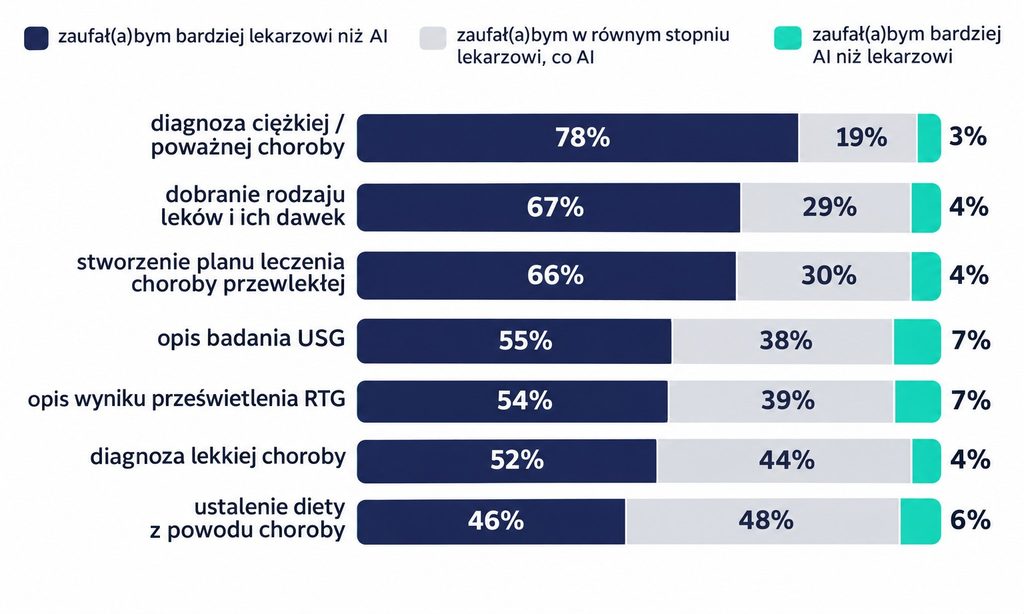
Przy diagnozie ciężkiej choroby lekarzowi bardziej niż AI zaufałoby 78 proc. pacjentów. Przy doborze leków i ich dawek odsetek wynosi 67 proc., a przy planowaniu leczenia choroby przewlekłej – 66 proc. W przypadku opisu badania USG lekarza wskazuje 55 proc., a przy interpretacji RTG – 54 proc.
Pacjenci chcą wiedzieć, że podczas diagnozy i leczenia stosuje się AI. 57 proc. uważa, że powinni zostać poinformowani o planowanym użyciu AI i wyrazić na nie zgodę. Kolejne 24 proc. uznaje za wystarczające samo poinformowanie.
Lekarze boją się odpowiedzialności za błędy popełnione przez AI
Najczęściej wskazywanym obszarem nieakceptowalnego wykorzystania AI jest wsparcie farmakoterapii. Sprzeciwia się mu 36 proc. pacjentów i 24 proc. lekarzy. Wysoko znalazły się również monitorowanie pacjenta w szpitalu (34 proc. pacjentów i 31 proc. lekarzy) oraz triage i priorytetyzacja chorych na SOR. W tym ostatnim przypadku sprzeciw wyraża 44 proc. lekarzy i 31 proc. pacjentów.
Największe obawy obu grup dotyczą błędów lub nieprawidłowych rekomendacji AI (58 proc. lekarzy i 41 proc. pacjentów) oraz odpowiedzialności za ewentualne błędy (52 i 40 proc.). Niewystarczający nadzór człowieka wskazuje odpowiednio 35 i 37 proc. respondentów.
Pacjenci częściej obawiają się zastąpienia lekarzy przez AI (33 proc. wobec 15 proc. lekarzy), utraty kontroli medyka nad leczeniem (34 proc. wobec 20 proc.) oraz braku empatii algorytmów (25 proc. wobec 14 proc.). Lekarze częściej wskazują natomiast na stronniczość wyników (34 proc. wobec 14 proc.), naruszenie bezpieczeństwa danych (28 proc. wobec 18 proc.) i brak transparentności działania narzędzi (22 proc. wobec 11 proc.).
Za błąd związany z wykorzystaniem AI najczęściej odpowiadać powinien, zdaniem respondentów, lekarz: tak uważa 51 proc. medyków i 47 proc. pacjentów. Odpowiedzialność współdzieloną, zależnie od przyczyny błędu, wskazuje 41 proc. lekarzy i 30 proc. pacjentów.
90 proc. lekarzy i 73 proc. pacjentów zgadza się, że wdrażanie AI wymaga jasnych standardów, nadzoru i określenia odpowiedzialności. 62 proc. pacjentów i 66 proc. lekarzy uważa, że technologia może pomóc medykom poświęcić więcej czasu na wizytę. Zmniejszenia obciążenia pracą oczekuje odpowiednio 61 i 62 proc.
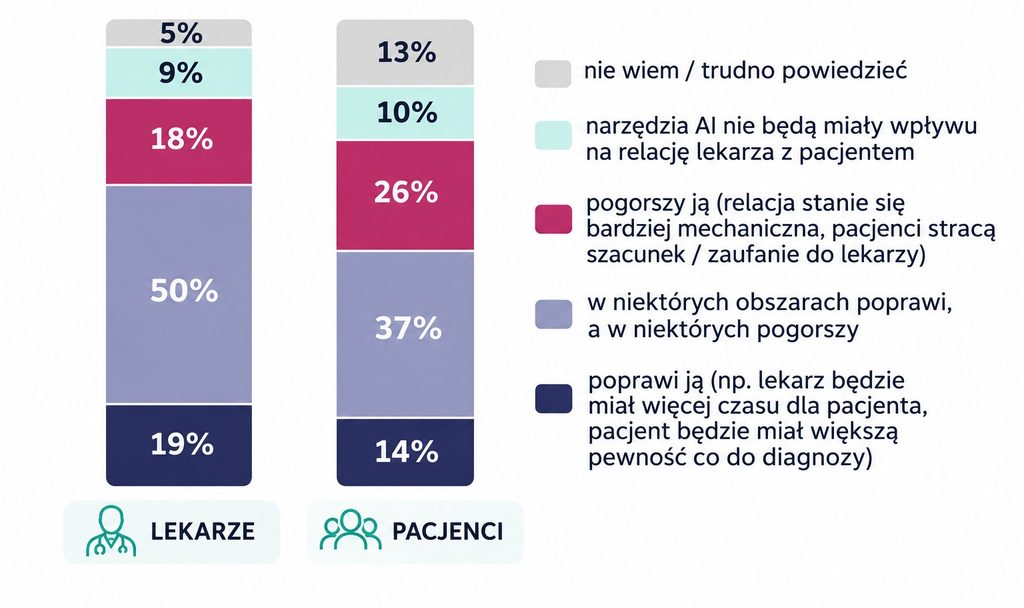
W ocenie wpływu AI na relację lekarz–pacjent najczęściej pojawiała się odpowiedź, że technologia może ją poprawić w jednych obszarach, a pogorszyć w innych. Tak uważa 50 proc. lekarzy i 37 proc. pacjentów. Pogorszenia relacji obawia się 26 proc. pacjentów i 18 proc. lekarzy.
Raport „Granice zaufania. AI w ochronie zdrowia z perspektywy pacjentów i lekarzy” opracował Instytut Badań Pollster w ramach inicjatywy AI Health Horizons, pod patronatem Okręgowej Izby Lekarskiej w Warszawie. Badanie przeprowadzono na próbie 1039 dorosłych Polaków oraz 288 lekarzy. Ankiety zrealizowano metodą CAWI na przełomie lipca i sierpnia 2026 r.
Czytaj także: Model AI Microsoftu diagnozuje o 70% taniej niż lekarz
Sztuczna inteligencja skraca czas oczekiwania na rezonans magnetyczny o 40 proc., zmniejsza ekspozycję na napromieniowanie, szybciej diagnozuje udar. I choć na razie z AI korzysta tylko 15 proc. szpitali, w 2027 roku ten odsetek może wzrosnąć kilkukrotnie. Gdzie już pomaga, a co hamuje jej wdrażanie? Najciekawsze przykłady z debaty na Forum Rynku Zdrowia 2026.
- AI poprawia jakość badań obrazowych, przyspiesza diagnostykę udarów i ułatwia planowanie radioterapii.
- AI wspiera diagnostykę udaru w Dolnośląskiej Sieci Udarowej, skracając proces diagnostyczny do około 9 minut.
- Wdrożenie AI wymaga kontroli człowieka, odpowiednich kompetencji personelu oraz dbałości o jakość i bezpieczeństwo danych pacjentów.
- Barierą upowszechnienia AI pozostają koszty i regulacje w tym m.in. brak stabilnego finansowania innowacji oraz niedostosowanie koszyka świadczeń NFZ do nowych technologii.
- Szersze wykorzystanie AI mogłoby przynieść oszczędności sięgające nawet 10 procent wydatków na zdrowie, czyli w ostrożnym scenariuszu – dziesiątek miliardów złotych w ciągu kilku lat.
AI króluje w radiologii i kardiologii. Pacjent nawet nie zdaje sobie sprawy, jak poprawia precyzję leczenia
Radomskie Centrum Onkologii stosuje AI już od 2002 roku, a dziś jest to codzienne narzędzie pracy. Jak twierdzi dr Anna Rychter, dyrektor medyczna placówki i radioterapeutka, jednym z pierwszych zastosowań było wykorzystanie algorytmów poprawiających jakość obrazowania rezonansem magnetycznym. Dzięki temu pacjenci spędzają mniej czasu w aparacie, a kolejka do badań skróciła się o 40 proc.
– Radiolog otrzymuje fajny, ostry obraz pozbawiony szumów, pacjent leży w aparacie [MRT] krócej. W niektórych badaniach nawet o 20 minut. To bardzo duża korzyść dla chorego, a my nikogo nie zwolniliśmy, bo w tym czasie ktoś inny wymagał badania i po prostu skróciła nam się o 40 proc. kolejka – mówi Rychter.
Równie pozytywne efekty przyniosło wdrożenie AI w badaniach PET/CT. Skrócił się czas akwizycji, poprawiła się jakość obrazów, radiolom łatwiej opisywać wyniki, zmniejszył się czas ekspozycji na napromieniowanie dzięki którszemu czasowi badania. W radioterapii algorytmy AI automatycznie wyznaczają na obrazach położenie narządów krytycznych znajdujących się w pobliżu guza. Dzięki temu lekarze mogą precyzyjniej zaplanować napromienianie, tak aby skoncentrować dawkę promieniowania na zmianie nowotworowej i ograniczyć narażenie zdrowych tkanek. Zadanie, które wcześniej wymagało od lekarza żmudnego rysowania struktur na kolejnych skanach, zajmuje teraz kilka minut. Ale radiolog zawsze na końcu sprawdza, czy AI dobrze wszystko zrobiła.
W Radomiu AI umożliwiła zastosowanie radioterapii adaptacyjnej. W leczeniu m.in. raka prostaty plan napromieniania jest każdego dnia dostosowywany do aktualnego ułożenia narządów wewnętrznych pacjenta. System automatycznie przenosi plan referencyjny, wykonuje konturowanie, a lekarz weryfikuje przygotowane rozwiązanie.
– Dla mnie AI jest takim użytecznym narzędziem, które daje mi szansę myśleć i robić to, co jest dla umysłu ludzkiego ciekawe, czyli rozwiązywać problemy kliniczne. Natomiast te nudniejsze rzeczy zostawiamy technice – podkreśla Rychter.
W Radomskim Centrum Onkologii algorytmy pomagają też w mammografii, wyłapując obrazy budzące największe podejrzenia, dzięki czemu takie przypadki mogą być szybciej opisywane, a pacjentki szybciej otrzymują diagnozę.
AI w radiologii jest obecna od dawna, ale szybko wkracza też do kardiologii. Stosuje ją prof. Paweł Buszman, prorektor ds. Nauki i Innowacji w Akademii Śląskiej w Katowicach i założyciel Polsko-Amerykańskich Klinik Serca. Przykładem jest automatyczna rekonstrukcja struktur serca z pomocą AI, ocena funkcji i anatomii oraz analiza składu blaszek miażdżycowych w tętnicach wieńcowych. W ten sposób chirurg może lepiej przygotować się do zabiegu.
– U pacjentów wielochorobowych, szczególnie w starszym wieku, którzy przyjmują jednocześnie wiele leków, dobór terapii jest dużym wyzwaniem. Poszczególne preparaty mogą wchodzić ze sobą w interakcje, zwiększać ryzyko powikłań lub nasilać działania niepożądane. Jeśli zbierzemy odpowiednie dane o pacjencie, AI może pomóc lekarzowi wykryć potencjalne zagrożenia już na etapie planowania lub przepisywania leczenia. Może również wskazać korzystne połączenia leków i zasugerować lepsze schematy terapii. W szpitalach taką rolę często pełni farmakolog kliniczny. Podobne wsparcie, dostępne dla każdego lekarza planującego leczenie, może zapewnić odpowiednio przygotowane narzędzia AI – podkreśla prof. Paweł Buszman.
Szybsza diagnostyka, mniej pracy administracyjnej, miliardy oszczędności
AI stosuje też Dolnośląska Sieć Udarowa, której liderem jest Uniwersytecki Szpital Kliniczny we Wrocławiu. Projekt łączy 12 ośrodków i ma przyspieszyć diagnostykę pacjentów z podejrzeniem udaru. Jak mówił Konrad Korbiński, pełnomocnik dyrektora ds. Innowacji w USK, w sieci wykorzystywane jest rozwiązanie oparte na AI, dzięki któremu proces diagnostyczny może zostać skrócony do 9 minut. Bez AI czas od przyjęcia do diagnostyki
– Jeśli chodzi o udary, ten czas jest na wagę złota i każda minuta, która jest zwrócona w tym procesie, jest niezwykle istotna dla dalszego postępu terapeutycznego pacjenta. Takich praktycznych rozwiązań funkcjonujących już dzisiaj, które naprawdę przynoszą efekty, powinniśmy pokazywać więcej – podkreślał Korbiński.
Korbiński przywołał także przykład Kopenhagi, gdzie w badaniach przesiewowych AI klasyfikuje obrazy mammograficzne według poziomu ryzyka. Obrazy niskiego ryzyka może oceniać jeden diagnosta, natomiast te bardziej podejrzane trafiają do dwóch lekarzy. W Polsce nadal obowiązuje wymóg podwójnej oceny wszystkich badań, co ogranicza możliwość reorganizacji pracy mimo dostępności technologii.
Kolejny obszar to administracja. Grzegorz Orski, wicedyrektor PwC Strategy& Polska, zwracał uwagę na możliwość automatyzacji procesu tworzenia dokumentacji i przygotowywania informacji o pacjencie przed wizytą.
– Sztuczna inteligencja może przejąć część powtarzalnych zadań, które nie generują dużej wartości dodanej, takich jak praca administracyjna czy sporządzanie notatek. Przykładem jest przygotowanie lekarza do wizyty. Zamiast przeglądać wiele dokumentów, mógłby otrzymać krótkie podsumowanie historii pacjenta z najważniejszymi informacjami. Dzięki temu więcej czasu można przeznaczyć na analizę problemu klinicznego i rozmowę z chorym – mówił Orski, powołując się na nowy raport PwC dotyczący możliwości wykorzystania sztucznej inteligencji w ochronie zdrowia.
Zagraniczne benchmarki pokazują, że wykorzystanie AI może przynieść oszczędności do 10 proc. Nawet przy ostrożnym założeniu, że uda się osiągnąć zaledwie kilka procent, w skali całego polskiego systemu ochrony zdrowia oznaczałoby to dziesiątki miliardów złotych w perspektywie kilku lat – podkreśla wicedyrektor PwC Strategy& Polska, który wskazuje też na potencjał AI w zarządzaniu zasobami szpitala, planowaniu zabiegów, dostępności personelu i rozliczaniu procedur. Technologia może pomóc lepiej wykorzystywać istniejące zasoby, czas i sprzęt.
AI potrafi dużo, ale stosują ją tylko nieliczne ośrodki. Problemem pozostaja prawo i finanse
Według ostatniego badania Centrum e-Zdrowia, ze sztucznej inteligencji korzysta tylko ok. 15 proc. szpitali. Zmienić ma to wdrażana ze środków KPO Platforma Usług Inteligentnych. Szpitale należące do sieci, czyli ok. 585 placówek, otrzymają bezpłatny dostęp do algorytmów m.in. w radiologii. Będą mogły elastycznie dobierać potrzebne algorytmy, podobnie jak instaluje się aplikacje na smartfonie.
Na razie wiele rozwiązań AI kończy się na etapie pilotażu. Powodem jest długotrwała i kosztowna certyfikacja oraz brak odpowiednich mechanizmów finansowania nowych rozwiązań przez NFZ.
– Szpital to bardzo poważna instytucja, w której nie ma miejsca na gadżety, nawet jeśli są bardzo interesujące. Po pierwsze, zadajemy sobie pytanie, jaki jest cel wdrożenia, a następnie czy w praktyce lekarskiej takie narzędzie będzie rzeczywiście wykorzystywane – tłumaczy Korbiński.
Prof. dr hab. Paweł Ptaszyński, dyrektor ds. medyczno-organizacyjnych Centralnego Szpitala Klinicznego Uniwersytetu Medycznego w Łodzi, zwraca uwagę na bezpieczeństwo danych i ryzyko bezkrytycznego korzystania z wyników generowanych przez algorytmy. Przywołał przykład automatycznych opisów EKG, które lekarze kopiowali do dokumentacji bez ich weryfikacji. W efekcie u pacjentek po porodzie pojawiało się błędne rozpoznanie zawału serca.
– Sztuczna inteligencja w swojej naturze karmi się danymi. Jeżeli ma ich mniej, konfabuluje, czyli sama dopowiada rzeczy, które niekoniecznie są prawdą. W zdrowiu jest to coś, czego chcielibyśmy uniknąć – ostrzega prof. Ptaszyński. Alternatywą jest budowanie przez szpitale własnych, odpowiednio anonimizowanych zbiorów danych, udostępnianych do testowania technologii w kontrolowanych warunkach.
– Z danymi pacjentów mamy dziś poważny problem. Wciąż brakuje jasnych wytycznych, które powiedziałyby dyrektorom szpitali, co jest bezpieczne, a co nie, jak należy anonimizować dane i na jakich zasadach można je udostępniać. Pacjent ma prawo nie zgodzić się na ich wykorzystanie i musimy tę decyzję uszanować. W codziennej praktyce coraz częściej widzimy, że pacjenci mają takie wątpliwości, zwłaszcza gdy słyszą o kolejnych cyberatakach i wyciekach danych – podkreśla prof. Ptaszyński.
Według badania Centrum e-Zdrowia, 40 proc. szpitali planuje wdrożenie AI. Według różnych badań innowacja może zaoszczędzić dziesiątki miliardów złotych dzięki lepszymu wykorzystaniu środków. Aby tak się stało, szpitale potrzebują stabilnego modelu finansowania technologii. Samo pozyskanie grantu na pilotaż nie wystarczy, jeśli po jego zakończeniu placówka nie ma pieniędzy na dalsze stosowanie rozwiązania i jego utrzymanie. System zdrowia i stawki NFZ nie nadążają za tym, co oferują nowe technologie.
Czytaj także: Wystarczy jego zdjęcie twarzy, aby AI obliczyło ryzyko zgonu
Nowe przepisy o cyberbezpieczeństwie – dyrektywa NIS2 i ustawa o Krajowym Systemie Cyberbezpieczeństwa – jasno pokazują jedno: bezpieczeństwa danych nie można po prostu „kupić” razem z oprogramowaniem. To wspólne zadanie, w którym producent systemu ma swoją rolę, ale kluczowa odpowiedzialność pozostaje po stronie placówki zdrowia lub apteki, które odpowiadają za dane swoich pacjentów.

- Odpowiedzialność za zgodność z przepisami NIS2 i ustawą o KSC spoczywa na placówce medycznej lub aptece – sam zakup oprogramowania nie zapewnia spełnienia wymagań prawnych.
- Placówka musi samodzielnie ocenić, jakie przepisy ją obowiązują, a w razie objęcia regulacjami m.in. ocenić ryzyko, wdrożyć procedury bezpieczeństwa, szkolić personel i zgłaszać incydenty.
- KAMSOFT dostarcza narzędzia wspierające ochronę danych, w tym m.in. uwierzytelnianie dwuskładnikowe, zarządzanie uprawnieniami, rejestrowanie zdarzeń, szyfrowanie i kopie zapasowe, aktualizacje.
- Dokumentacja i zabezpieczenia dostawcy nie zastępują obowiązków placówki. Gotowe materiały trzeba dostosować do własnej organizacji, a mechanizmy ochronne właściwie skonfigurować i stosować.
- KAMSOFT odpowiada za bezpieczeństwo rozwijanego oprogramowania i udostępniane mechanizmy ochrony, a placówka za ich konfigurację, zarządzanie dostępem, procedury i szkolenia personelu.

Kto odpowiada za bezpieczeństwo danych?
Obowiązki wynikające z nowych przepisów nie zależą od tego, jaki system został wybrany. Wynikają przede wszystkim z charakteru prowadzonej działalności – udzielania świadczeń zdrowotnych, prowadzenia apteki czy innej działalności objętej ustawą.
To placówka świadczy usługę pacjentowi. System informatyczny jest narzędziem, które pomaga ją realizować.
Dlatego samo korzystanie z oprogramowania, nawet bardzo dobrze zabezpieczonego, nie oznacza automatycznie spełnienia wszystkich wymagań. Tych obowiązków nie przejmie dostawca systemu ani fakt, że sam podlega podobnym regulacjom. Odpowiedzialność za zgodność organizacji z prawem pozostaje po stronie podmiotu prowadzącego działalność.
Dobra wiadomość jest taka, że nie trzeba robić tego samemu. Poniżej wyjaśniamy, jakie obowiązki w zakresie bezpieczeństwa danych są po stronie placówki, a w których obszarach może pomóc dostawca IT, czyli KAMSOFT.
Jakie obowiązki ma placówka zdrowia albo apteka?
Nadrzędne są zawsze ustawy i przepisy dotyczące ochrony danych i prowadzenia działalności leczniczej, a także wytyczne Ministerstwa Cyfryzacji czy CSIRT CeZ. Dlatego ich znajomość jest kluczowa. Ze swojej strony zalecamy następujące działania:
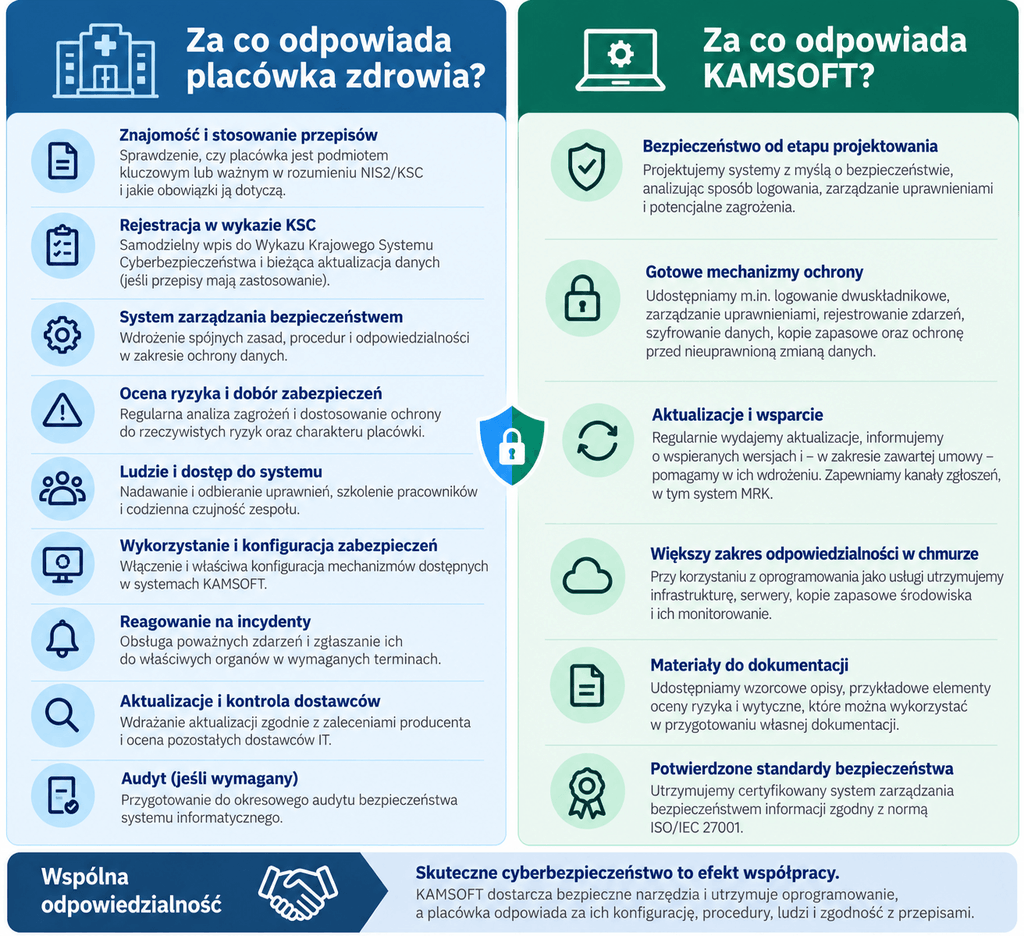
1. Sprawdź, jakie przepisy Cię dotyczą.
Trzeba samodzielnie ustalić, czy placówka jest tzw. podmiotem kluczowym albo ważnym. Sama działalność prowadzona w sektorze ochrony zdrowia czy farmacji tego nie przesądza – decydują o tym konkretne kryteria określone w ustawie. Tej oceny nikt nie wykona za placówkę.
2. Zgłoś placówkę i aktualizuj dane.
Jeżeli przepisy o Krajowym Systemie Cyberbezpieczeństwa (KSC), adaptujące dyrektywę NIS2, mają zastosowanie, do 3 października należało dokonać samodzielnego wpisu do Wykazu KSC i na bieżąco aktualizować zawarte w nim informacje.
3. Uporządkuj bezpieczeństwo.
Ustawa oczekuje nie pojedynczych zabezpieczeń, ale spójnego systemu zarządzania bezpieczeństwem informacji – zestawu zasad, procedur i odpowiedzialności, które działają razem.
4. Oceniaj ryzyko i dobieraj zabezpieczenia.
Trzeba regularnie sprawdzać, co może pójść nie tak, i dobierać ochronę do rzeczywistych zagrożeń oraz wielkości i charakteru placówki. Bezpieczeństwo powinno wynikać z oceny ryzyka, a nie z kopiowania rozwiązań stosowanych gdzie indziej.
5. Zadbaj o ludzi i dostęp do systemu.
Duża część bezpieczeństwa „ma miejsce” każdego dnia: przy nadawaniu i odbieraniu uprawnień, szkoleniu pracowników czy reagowaniu na podejrzane wiadomości i załączniki. Nawet najlepsze zabezpieczenia techniczne nie zastąpią czujnego zespołu.
6. Włącz i właściwie skonfiguruj dostępne zabezpieczenia.
Systemy KAMSOFT udostępniają gotowe mechanizmy ochrony, które opisujemy poniżej. Ich wykorzystanie i konfiguracja pozostają jednak po stronie placówki. Jeśli z któregoś zabezpieczenia świadomie się rezygnuje, warto to udokumentować wraz z uzasadnieniem.
7. Reaguj na incydenty i zgłaszaj je na czas.
Poważne zdarzenia trzeba odpowiednio obsłużyć i – jeśli wymagają tego przepisy – zgłosić właściwym organom w określonych terminach. Dobrze jest wcześniej wyznaczyć osobę odpowiedzialną za koordynację takich działań.
8. Instaluj aktualizacje i kontroluj dostawców.
Aktualizacje producenta należy wdrażać zgodnie z jego zaleceniami. Ważny jest także dobór i ocena pozostałych dostawców rozwiązań informatycznych.
9. Przygotuj się na audyt, jeśli jest wymagany.
Niektóre podmioty mają obowiązek okresowego audytu bezpieczeństwa swojego systemu informatycznego.
Dla placówek, które spełniały warunki w dniu wejścia w życie nowych przepisów, czyli 3 kwietnia 2026 r., orientacyjne terminy to około pół roku na wpis do wykazu, około roku na wdrożenie uporządkowanego systemu bezpieczeństwa, a w przypadku podmiotów kluczowych – do dwóch lat na pierwszy audyt. Placówki, które spełnią warunki później, liczą te terminy od swojej daty.
To wystarczająco dużo czasu, żeby spokojnie się przygotować. Nie jest go jednak na tyle dużo, żeby odkładać temat na później.
Czego KAMSOFT nie załatwi za placówkę zdrowia? Częste nieporozumienia
W rozmowach z placówkami regularnie wracają te same pytania. Odpowiadamy na nie wprost, żeby uniknąć kosztownych nieporozumień.
„Skoro mamy system KAMSOFT, jesteśmy zgodni z przepisami”. Nie. Oprogramowanie jest narzędziem, które pomaga spełnić wymagania, ale samo ich nie spełnia.
„KAMSOFT podlega tym przepisom, więc nas to nie dotyczy”. To, że KAMSOFT jest firmą regulowaną, odnosi się do działalności KAMSOFT. Nie znosi obowiązków wynikających z działalności placówki.
„Czy system KAMSOFT jest certyfikowany jako zgodny z NIS2?” Nie ma takiego certyfikatu. Zgodność ocenia się w odniesieniu do całej organizacji – jej ludzi, procesów, sprzętu i sposobu korzystania z systemów – a nie samego programu.
„Dostaliśmy komplet dokumentów, więc dokumentację mamy gotową”. Udostępniane przez nas materiały stanowią punkt wyjścia. Trzeba je przeanalizować, dopasować do konkretnej placówki i włączyć do własnej dokumentacji. Samo ich posiadanie, nawet po opatrzeniu pieczątką, nie oznacza wykonania obowiązku.
W czym KAMSOFT może pomóc?
Odpowiedzialność placówki jest kluczowa, ale nie oznacza, że zostaje ona z tym zadaniem sama. Jako producent i dostawca wnosimy do wspólnego systemu bezpieczeństwa konkretne rozwiązania.
Bezpieczeństwo od pierwszego etapu projektowania. Nasze systemy projektujemy z myślą o bezpieczeństwie od początku. Analizujemy sposób logowania, zarządzanie uprawnieniami i potencjalne zagrożenia, zanim rozwiązanie trafi do placówki.
Gotowe mechanizmy ochrony. Systemy udostępniają m.in. logowanie dwuskładnikowe, zarządzanie uprawnieniami, rejestrowanie zdarzeń, szyfrowanie przesyłanych danych, kopie zapasowe oraz ochronę przed nieuprawnioną zmianą danych. Placówka decyduje, które mechanizmy wykorzystać i jak je skonfigurować. My dbamy o to, żeby były dostępne, aktualne i sprawdzone.
Aktualizacje i wsparcie. Regularnie wydajemy aktualizacje, informujemy o wspieranych wersjach i – w zakresie zawartej umowy – pomagamy w ich wdrożeniu. Zapewniamy również kanały zgłoszeń, w tym system MRK.
Większy zakres odpowiedzialności po naszej stronie w chmurze. Przy korzystaniu z oprogramowania jako usługi utrzymujemy infrastrukturę, serwery, kopie zapasowe środowiska i ich monitorowanie. Po stronie placówki pozostają m.in. konta, uprawnienia, konfiguracja oraz obowiązki związane z usługą świadczoną pacjentom.
Materiały ułatwiające przygotowanie dokumentacji. Udostępniamy wzorcowe opisy, przykładowe elementy oceny ryzyka i wytyczne, które można wykorzystać jako punkt wyjścia do własnej dokumentacji. Wymagają one jednak dopasowania do realiów konkretnej organizacji.
Bezpieczeństwo potwierdzone również po naszej stronie. Utrzymujemy certyfikowany system zarządzania bezpieczeństwem informacji zgodny z normą ISO/IEC 27001. To jeden z elementów, które można uwzględnić przy ocenie dostawcy.
Jedno zastrzeżenie jest ważne: wszystkie te rozwiązania wspierają obowiązki placówki, ale ich nie zastępują. Jeśli potrzebne są zabezpieczenia wykraczające poza standardowe możliwości systemu, warto się z nami skontaktować. Pomożemy dobrać odpowiednie rozwiązanie.
Bezpieczeństwo to wspólne dzieło
W cyberbezpieczeństwie od lat funkcjonuje zasada „szwajcarskiego sera”. Każda pojedyncza warstwa ochrony ma swoje słabości. Im więcej dobrze zaprojektowanych warstw, tym mniejsze prawdopodobieństwo, że hakerowi uda się przebić przez wszystkie.
Część tych warstw budujemy my – projektując, rozwijając i zabezpieczając system. Kolejne powstają w placówce: poprzez właściwą konfigurację, szkolenie zespołu, zarządzanie dostępami i codzienne przestrzeganie procedur. Dopiero wszystkie te elementy razem tworzą skuteczną ochronę.
Żaden system nie daje stuprocentowej gwarancji. Ataki dotykają nawet dobrze chronionych instytucji. Nie oznacza to jednak, że ochrona zdrowia jest bezbronna. Każdego dnia wiele ataków jest skutecznie wykrywanych i odpieranych dzięki technologii, procedurom i ludziom, którzy wiedzą, jak reagować.
Bezpieczeństwo cyfrowej ochrony zdrowia nie jest zadaniem jednego dostawcy ani jednej placówki. To wspólna odpowiedzialność. My odpowiadamy za swoją część. Placówki za swoją. A najważniejszy cel pozostaje ten sam: żeby cyfrowa ochrona zdrowia była nie tylko sprawna i dostępna, ale także bezpieczna dla pacjentów i ich danych.
Czytaj także: Nie tylko MyDr. Oto największe (jak dotąd) cyberataki 2026 roku
Co zrobić, gdy hakerzy zablokowali systemy IT i przez kilka dni nie ma dostępu do dokumentacji elektronicznej? Jak zapobiec cyberatakom i jak się na nie przygotować? Podczas debaty na Forum Rynku Zdrowia padły konkretne wskazówki dotyczące wzmacniania odporności placówek ochrony zdrowia na cyberataki.
- Sprawdź, czy placówka jest w stanie „wytrzymać” 5 dni bez systemów IT. Jak szpital będzie przyjmował pacjentów i dokumentował leczenie? Czy jest w stanie bezpiecznie funkcjonować?
- Każda przychodnia i szpital muszą mieć w zanadrzu aktualne kopie zapasowe. Przetestuj, czy pozwolą one odtworzyć działanie systemu, nawet jeśli atak obejmie również backup.
- Każdy pracownik może mieć dostęp do danych wyłącznie w zakresie swoich kompetencji. Na komputerach placówki nie można mieć zainstalowanych narzędzi AI jak ChatGPT albo Claude.
- W pierwszych minutach po ataku najcenniejsze może okazać się lista kontaktów do ekspertów technicznych i prawników oraz procedura komunikacji na wypadek ataku.
- Czy placówka ma plan finansowy, jeśli awaria systemów uniemożliwi rozliczanie świadczeń z NFZ?
1. Prowadź szkolenia całego (bez wyjątków) personelu
Najprostsza zasada cyberodporności? Świadomość zagrożeń wśród wszystkich osób korzystających z komputerów i systemów szpitala. Atak może rozpocząć się od wiadomości phishingowej, fałszywego SMS-a lub próby podszycia się pod pracownika zaufanej instytucji, np. NFZ. Nawet najlepsze zabezpieczenia techniczne nie zastąpią umiejętności rozpoznawania takich sytuacji.
Dlatego szkolenia z bezpieczeństwa danych muszą być obowiązkowe i organizowane regularnie. Cyberbezpieczeństwo powinno się traktować jak każdą inną procedurę bezpieczeństwa w szpitalu.
– Mamy higienę rąk, której personel uczy się regularnie. Podobnego podejścia wymaga cyberhigiena – mówi dr Michał Zabojszcz, dyrektor Samodzielnego Publicznego Zakładu Opieki Zdrowotnej MSWiA w Krakowie. Jego zdaniem, odporność szpitala na ataki hakerów zaczyna się od budowania świadomości zagrożeń wśród kadry zarządzającej.
2. Stwórzj spójną architekturę cyberbezpieczeństwa
Przypadkowo kupowane i wdrażane antywirusy, systemy monitorujące ruch w sieci, narzędzia antyphishingowe? To nie pomoże. Systemy cyberbezpieczeństwa muszą ze sobą współpracować, być regularnie aktualizowane i odpowiednio nadzorowane. Nie jest to łatwe w placówkach, których infrastruktura informatyczna rozwijała się przez wiele lat. Stopniowo pojawiały się nowe systemy i aplikacje, a z czasem powstało coś, co można przyrównać do „spaghetti przewodów” pod biurkiem – trudno ustalić, jak poszczególne systemy są ze sobą połączone, czy procedury nie nakładają się na siebie.
Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia, zwraca uwagę, że cyberbezpieczeństwo opiera się na budowie spójnej architektury cyfrowej. Podstawą są szkolenia, ankiety oceniające stan zabezpieczeń oraz stosowanie zaleceń i instrukcji dla podmiotów medycznych opracowywanych przez CSIRT CeZ.
Każda placówka powinna co jakiś czas przeprowadzić audyt własnej infrastruktury, aby identyfikować jej słabe punkty i je usuwać.
3. Hakerzy atakują nocą. Zapewnij monitoring zagrożeń przez całą dobę
Ze statystyk wynika, że przestępcy chętnie atakują wtedy, gdy pracownicy działu IT są już w domu. Najwięcej prób ataków występuje w nocy, w weekendy i święta. Wolniejsza reakcja na incydent daje hakerom czas na działanie. Każdy szpital potrzebuje mechanizmu całodobowego monitorowania zagrożeń i szybkiego reagowania.
Tutaj nie ma większego znaczenia, czy takie zabezpieczenia będą wdrażane przez wewnętrzne zespoły IT, czy przez zewnętrznego dostawcę usług bezpieczeństwa. Alternatywą jest wdrażanie wspólnych rozwiązań przez kilka współpracujących ze sobą placówek, np. w określonym regionie. Takie podejście jest tańsze niż walka z hakerami w pojedynkę.
Ważną rolę pełnią też centra monitorowania bezpieczeństwa (SOC, Security Operations Center). Wspólne rozwiązania mogłyby pomóc placówkom wymieniać się informacjami o zagrożeniach i szybciej reagować na incydenty. Przykładem jest Małopolskie Centrum Cyberbezpieczeństwa w Kobierzynie, które będzie działać jako tarcza cyfrowa dla 14 szpitali wojewódzkich w regionie
4. Aktualizuj systemy, nadawaj pracownikom tylko niezbędne uprawnienia
To powinien już wiedzieć każdy, ale tak nie jest. Systemy IT i oprogramowanie systemowe w każdej placówce zdrowia muszą być aktualizowane niezwłocznie po pojawieniu się nowych wersji. Zadaniem zespołu IT jest dodatkowa kontrola, czy poprawki zostały rzeczywiście zainstalowane. Każda aktualizacja musi być udokumentowana, aby w razie incydentu można było wykazać, jakie procedury obowiązywały i czy były przestrzegane.
Po ostatnich cyberatakach na m.in. MyDr pojawiło się wiele wątpliwości, kto odpowiada za ochronę danych: dostawca oprogramowania czy placówka medyczna. W skrócie, placówka odpowiada za bezpieczeństwo własnych systemów, ocenę ryzyka, zarządzanie dostępami, dobór i konfigurację zabezpieczeń oraz obsługę i zgłaszanie incydentów. Firma IT odpowiada natomiast za bezpieczeństwo dostarczanego oprogramowania i tych elementów infrastruktury lub usługi, które pozostają w jej gestii zgodnie z umową. Podział ten zależy m.in. od modelu wdrożenia: w przypadku systemu instalowanego na serwerach placówki większa część obowiązków technicznych spoczywa na niej, natomiast w modelu chmurowym dostawca odpowiada za utrzymywaną przez siebie warstwę usługi. Współpraca z dostawcą IT nie zwalnia placówki z jej własnych obowiązków prawnych – zakres odpowiedzialności obu stron powinien być jasno określony w umowach.
Jednym z grzechów jest też nadawanie wszystkim lekarzom z góry maksymalnych uprawnień dostępu do danych. W praktyce powinno być odwrotnie: użytkownik powinien mieć dostęp wyłącznie do tych danych i zasobów, które są mu potrzebne do pracy. Do tego zaostrzyć kontrolę dostępu do internetu. Takie decyzje mogą spotykać się z oporem personelu, ale zmniejszają liczbę potencjalnych dróg ataku.
5. Stwórz dający gwarancję odwtworzenia danych system kopii zapasowych
Jedna kopia zapasowa na zewnętrznym nośniku to za mało. Każda placówka powinna mieć strategię architektury kopii zapasowych, odpowiednio skonfigurowaną i regularnie testowaną. Czasami okazuje się, że kopie są, ale nieaktualne albo błędne i nie da się na ich podstawie odzyskać wszystkich danych. To, że system tworzy kopie automatycznie, nie oznacza, że można spać spokojnie.
Cały proces przywracania danych na podstawie backupu trzeba dokładnie przetestować. Kiedy dojdzie do ataku, trzeba działać szybko zgodnie z wcześniej zaplanowanymi procedurami.
6. Personel chętnie korzysta z chatbotów AI, a to może być niebezpieczne
ChatGPT ani Claude nie mogą być wykorzystywane do diagnozowania, ponieważ nie są to certyfikowane narzędzia medyczne. Ale wiele badań wskazuje, że lekarze i tak z nich korzystają. To zjawisko ma już swoją nazwę – „shadow AI” („AI w cieniu”) to sytuacja, w której pracownicy samodzielnie używają narzędzi, których placówka oficjalnie nie wdrożyła.
Jeremi Olechnowicz przypomina, aby każda placówka zdrowia jasno określiła, z jakich narzędzi AI pracownicy mogą korzystać, w jakich sytuacjach, na jakich komputerach oraz jakie dane można wczytywać. Nawet anonimizowane zapytania do czatbotów są zakazane, bo lekarza obejmuje tajemnica lekarska, a samo usunięcie nazwiska i imienia nie oznacza, że pacjenta nie można zidentyfikować.
Jeśli lekarze chcą korzystać z AI do wspomagania decyzji klinicznych, należy zadbać o wdrożenie bezpiecznych, certyfikowanych narzędzi.
7. Przećwicz scenariusz, gdy szpital musi działać bez systemów informatycznych
„Co zrobimy, jeśli nagle przestaną działać systemy, internet i elektroniczna dokumentacja? Jak będziemy przyjmować pacjentów, prowadzić dokumentację, komunikować się między oddziałami i kontynuować leczenie? – te pytania musi zadać sobie każdy dyrektor placówki zdrowia.
Procedury na papierze łatwo skopiować od innych, a potem wrzucić do szuflady i zapomnieć o nich. Trzeba je testować, organizując ćwiczenia decyzyjne z udziałem kierownictwa i pracowników różnych działów. Placówka musi opracować scenariusz, w którym pozostaje bez dostępu do systemów przez dzień, kilka dni lub dłużej. Plan powinien precyzować, jak zagwarantować ciągłość najważniejszych procesów i jak wrócić do normalnego funkcjonowania.
Co zrobić, gdy do ataku hakera dochodzi podczas operacji, a lekarze pilnie potrzebują dostępu do wyników badań i zdjęć z MRI? Co z pacjentami, którzy mają pilne operacje za kilka godzin? Co, gdy laboratorium prowadzące badania zostanie sparaliżowane? Na każde z tych pytań trzeba mieć odpowiedź, zanim dojdzie do sytuacji kryzysowej.
8. Przygotuj się na komunikację kryzysową i zdecydowane działanie od pierwszej sekundy
Pierwsze sekundy cyberataku to szok. Aby nie przerodził się w chaos, trzeba mieć pod ręką procedury. Po pierwsze, sposób technicznego opanowania kryzysu. Po drugie, strategia komunikacji. Pracownicy muszą wiedzieć, kogo powiadomić, kto odpowiada za kontakt z poszczególnymi partnerami, kto koordynuje kolejne działania.
To nie jest wstyd, że jesteśmy zaatakowani. Wstydem jest, że nie wiemy, co się dzieje i nie wiemy, kogo zapytać, żeby nam pomógł. Komunikacja między działami, między firmami ma ogromne znaczenie przy budowaniu odporności. […] W sytuacjach krytycznych warto mieć jasno spisane, jak się komunikować, w jakim celu i jakie informacje trzeba szybko przekazać – mówi Jolanta Malak, regionalna dyrektor sprzedaży na Polskę i Ukrainę w Fortinet.
Pod ręką trzeba mieć aktualną listę kontaktów do osób odpowiedzialnych za bezpieczeństwo, dostawców technologii, partnerów technicznych oraz doradców prawnych. Należy określić, kto komunikuje się z personelem, pacjentami i innymi zainteresowanymi stronami, a kto udziela informacji mediom. Jedna niefortunna wypowiedź pracownika nagrana na korytarzu szpitala przez dziennikarza może być początkiem kryzysu wizerunkowego, który szybko wybucha, ale z którego bardzo trudno wyjść.
9. Dowiedz się, kto za co odpowiada
Placówka powinna znać zakres swoich obowiązków, dokumentować działania związane z bezpieczeństwem oraz regularnie sprawdzać, czy procedury są przestrzegane. Warto też zawczasu ustalić, kto będzie koordynował pracę szpitala, a kto będzie go reprezentował prawnie w razie incydentu.
Jeśli system IT zostanie zablokowany, nad jego reaktywacją i przywróceniem danych powinien pracować zespół złożony z informatyków oraz przedstawicieli dostawcy IT. Ale zanim podejmie się pierwsze kroki, sprawę trzeba zgłosić do CSIRT CeZ. Między innymi po to, aby nie zatrzeć śladów, które mogą okazać się kluczowe w ściganiu cyberprzestępców i działaniach Policji.
10. Traktuj cyberatak jak kryzys z konsekwencjami finansowymi
Atak może uniemożliwić szpitalowi udzielanie świadczeń medycznych oraz rozliczanie ich z Narodowym Funduszem Zdrowia lub innymi płatnikami. A to może zakłócić bieżące finansowanie.
– Jeżeli utracony zostanie dostęp do systemu IT, placówka nie otrzyma żadnych środków z Narodowego Funduszu Zdrowia. Nie ma żadnego zastępczego sposobu rozliczania się, żadnych Exceli ani innych formularzy. Atak hakerów to kryzys, tak samo jak powódź, tak samo jak zaniki napięcia lub inne blackouty – mówi Marcin Kiestrzyn, zastępca dyrektora ds. Ekonomicznych Samodzielnego Publicznego Wojewódzkiego Szpitala Zespolonego w Szczecinie. Jeśli atak trwa kilka tygodni, może to zagrozić stabilności finansowej placówki.
Rozwiązania podnoszące poziom cyberbezpieczeństwa są kosztowne i pojedyncze placówki nie mogą sobie na nie pozwolić. Alternatywą jest współpraca między szpitalami/przychodniami, korzystanie ze sprawdzonych partnerów technologicznych oraz tworzenie rozwiązań regionalnych.
Czytaj także: „Ochrona danych przypomina zamek z tysiącem okien”. Wywiad z Adamem Haertle
Jeśli narzędzia e-zdrowia dokładają lekarzom i pielęgniarkom obowiązków, zamiast automatyzować i ułatwiać pracę, coś poszło nie tak w cyfryzacji – podczas Forum Rynku Zdrowia eksperci podkreślali, że placówki zbyt często wdrażają nowe oprogramowanie bez zmiany organizacji pracy. Dodają kolejne systemy, które nie współpracują ze sobą. Zamiast zmniejszenia pracy administracyjnej pojawia się frustracja.
- Cyfryzacja bez reorganizacji procedur może zwiększać obciążenie lekarzy i obniżać efektywność.
- Brak wewnętrznej interoperacyjności systemów prowadzi do ręcznego przepisywania danych, błędów i dodatkowych kosztów. To także zagrożenia dla bezpieczeństwa pacjenta.
- W 2026 r. na cyfryzację ochrony zdrowia wydano 4 mld zł, z czego 3 mld zł trafiły do placówek, a 1 mld zł do Centrum e-Zdrowia. To rekord w skali Europy.
- Cyfryzacja dokumentacji i swobodny obieg danych to warunek uruchamiania kolejnych narzędzi e-zdrowia wspierających decyzje kliniczne i poprawiających opiekę nad pacjentem.
- Brak interoperacyjności systemów może pochłaniać od 2,7 do 6,6 proc. wydatków na ochronę zdrowia.
Zainwestowaliśmy w IT i jest gorzej. Co z tym zrobić?
Cyfryzacja obiecuje poprawę efektywności pracy. Ale zdarza się też, że po wdrożeniu systemu IT jest jeszcze gorzej niż wcześniej. Dyrekcja jest rozczarowana, personel sfrustrowany, wszyscy mają poczucie, że coś poszło nie tak i wyrzucono pieniądze w błoto. Dane trzeba wprowadzać w kilku miejscach, a obsługa rosnącej liczby aplikacji jest skomplikowana i czasochłonna.
Stanisław Szczepaniak, dyrektor Uniwersyteckiego Szpitala Klinicznego w Poznaniu, zwrócił uwagę, że są sytuacje, gdzie po cyfryzacji procesu jego obsługa „zajmuje personelowi nawet trzykrotnie więcej czasu.” Problem zaczyna się wtedy, gdy technologia zostaje nałożona na dotychczasowy schemat działania placówki bez przemyślenia organizacji pracy i przemodelowania procesów.
Także wiceminister zdrowia Tomasz Maciejewski podkreślił, że „rozwiązania cyfrowe same z siebie, bez zmiany procesów, bez zmiany pewnych zasad funkcjonowania” nie rozwiążą problemów ochrony zdrowia. Największym błędem jest kupno i uruchomienie kolejnej aplikacji czy modułu systemu bez zadania sobie pytań o przepływ danych, interoperacyjność, cel cyfryzacji.
Przykładem jest centralna e-rejestracja. Żeby działała sprawnie, podmioty lecznicze muszą dopasować system organizacji terminarza, udostępniać aktualne grafiki i poprawnie rejestrować dane. O wygodzie korzystania z narzędzia decydują poprawna integracja z systemem gabinetowym oraz procedury informowania pacjentów o nowej usłudze. Według Maciejewskiego automatyzacja zapisów może uwolnić czas pracy związany z rejestracją, ale pod warunkiem, że dobrze przygotowano się do wdrożenia.
Systemy nie rozmawiają ze sobą, a dane pozostają w placówkach
Jednym z najwęższych gardeł cyfryzacji jest szwankująca interoperacyjność, czyli niepełna lub brak wymiany danych między systemami IT. Informacje o pacjence przechowywane są w różnych miejscach. W efekcie lekarze kompletują dokumentację z różnych systemów, przepisywają dane albo jeszcze raz wpisują informacje, które już wcześniej zostały zarejestrowane. W efekcie dochodzi coraz więcej pracy administracyjnej, na czym też cierpi bezpieczeństwo pacjenta – im więcej danych trzeba wpisywać ręcznie, tym większe ryzyko błędów.
– Brak interoperacyjności kosztuje od 2,7 do 6,6 proc. pieniędzy, które wydajemy w ochronie zdrowia – mówił Jarosław Sot, dyrektor Centrum e-Zdrowia, powołując się na badania OECD. Najprostszym rozwiązaniem zapewniającym interoperacyjność wewnątrz placówki zdrowia jest wdrożenie jednego systemu w budowie modułowej i zastąpienie nim wielu aplikacji różnych producentów. Niestety, zwłaszcza mniejsze przychodnie nie stać na takie rozwiązanie.
Korzyści z przepływu informacji są natychmiast widoczne. Podczas panelu padł przykład pacjentki, która w przeszłości doznała udaru krwotocznego i cierpiała na padaczkę. Gdy trafiła do placówki z niejasnymi objawami, mogącymi sugerować kolejny udar, lekarze sprawdzili informacje w e-kartotece i okazało się, że od miesiąca nie realizowała recept na leki przeciwpadaczkowe.
Oprócz wewnętrznej interoperacyjności problemem pozostaje brak pełnego wdrożenia elektronicznej dokumentacji medycznej (EDM). 8 na 10 placówek ambulatoryjnej opieki zdrowotnej indeksuje dane do P1 – wynika z ostatniego raportu Centrum e-Zdrowia. Sytuację w zakresie przepływu informacji w systemie zdrowia oraz standardów danych ma poprawić wdrażana Europejska Przestrzeń Danych Zdrowotnych (EHDS).
Cyfryzacja powinna przynosić korzyści w placówce i całym systemie zdrowia
Dr hab. Małgorzata Gałązka-Sobotka, rektor Akademii Łazarskiego i dyrektor Instytutu Zarządzania w Ochronie Zdrowia, podkreśliła, że miernikiem korzyści cyfryzacji powinien być rzeczywisty wpływ na zdrowie społeczeństwa. Cyfryzacja powinna wspierać profilaktykę, pomagać ograniczać liczbę hospitalizacji i zgonów, którym można zapobiec, a także ułatwiać pacjentom podejmowanie świadomych decyzji dotyczących zdrowia.
Gałązka-Sobotka podała przykład wykorzystania Indywidualnego Konta Pacjenta do lepszego planowania szczepień. Pacjent mógłby otrzymywać spersonalizowaną informację o zalecanych i obowiązkowych szczepieniach, terminach oraz miejscach, w których można je wykonać. E-karta szczepień powinna towarzyszyć mu przez całe życie. O jej szybkie wdrożenie apelował także dyrektor Centrum e-Zdrowia.
Wiceminister Maciejewski przywołał pierwsze efekty centralnej e-rejestracji, dzięki której udało się „odzyskać” 167 tys. terminów wizyt w poradniach kardiologicznych. Przy założeniu, że jeden lekarz przyjmuje 20 pacjentów dziennie, oznacza to równowartość rocznej pracy 25 lekarzy. Dlatego resort zdrowia rozszerza system na kolejne zakresy świadczeń, a w przyszłym roku zacznie obowiązywać e-kolejka na planowane zabiegi w szpitalu. Pierwszym rezultatem powinno być lepsze wykorzystanie dostępnych zasobów, a następnie zahamowanie narastania kolejek i skrócenie czasu oczekiwania do poziomu bezpiecznego i akceptowalnego dla pacjentów. W niektórych specjalizacjach kolejki mogą pozostać, między innymi ze względu na rosnące potrzeby zdrowotne.
Maciejewski przyrównał cyfryzację do udrażniania korka drogowego: nawet gdy przeszkoda zostanie usunięta, aby ruch wrócił do normy, potrzeba czasu.
Szpital przyszłości będzie wspierać lekarza w podejmowaniu decyzji
Elektroniczny obieg dokumentów to dopiero bazowy poziom digitalizacji ochrony zdrowia. W następnym – przed którym stoi polska ochrona zdrowia – zadaniem jest dostarczenie personelowi informacji potrzebnych do podejmowania decyzji klinicznych i organizacyjnych. Dzięki sztucznej inteligencji mogą to być już konkretne wskazówki, a nie tylko surowe dane.
Przykładem są narzędzia AI analizujące dane medyczne i podpowiadające, na co należy zwrócić uwagę w przypadku konkretnego pacjenta. Takie rozwiązania są już wdrażane w Polsce. Systemy IT mogą również wspierać zarządzanie szpitalem, między innymi poprzez prognozowanie obłożenia łóżek, monitorowanie przepływu pacjentów oraz analizę wykorzystania bloku operacyjnego i oddziałów intensywnej terapii.
Do tego potrzebne są też kompletność i aktualność danych, a te zaczynają się w każdym gabinecie lekarskim.
Nowe narzędzia e-zdrowia mają sprawić, że opieka będzie ciągła i skoordynowana. Integracja danych i systemów pozwala prowadzić pacjenta od diagnozy do rehabilitacji: od przygotowania do wizyty i zebrania wywiadu, przez diagnostykę i leczenie, aż po wypis oraz późniejsze monitorowanie stanu zdrowia. Taką filozofię ma Ministerstwo Zdrowia, uruchamiając kolejne e-usługi. Przykładowo, Domowa Opieka Medyczna daje lekarzom możliwość monitorowania pacjentów z chorobami przewlekłymi w domu, z pomocą smartwatcha pacjenta. Takie podejście ma ograniczyć ryzyko ponownych hospitalizacji.
Podczas debaty wrócił też temat pieniędzy na e-zdrowie. Wiceminister Zdrowia Tomasz Maciejewski mówił, że w 2026 r. na cyfryzację ochrony zdrowia wydano rekordowe 4 mld zł. Z tej kwoty 3 mld zł trafiły do podmiotów leczniczych, a 1 mld zł do Centrum e-Zdrowia.
Czytaj także: e-Konsylium dla lekarzy 8 specjalizacji do końca 2027 r.
Nowy model sztucznej inteligencji MAI Diagnostic Orchestrator (MAI-DxO) naśladuje sposób, w jaki lekarze stawiają diagnozę. Efekty zaskakują: trafność diagnozy była ponad 2-krotnie wyższa niż w przypadku lekarzy, a koszty diagnostyki spadły nawet o 70 proc. Microsoft mówi o „medycznej superinteligencji”.
- System MAI-DxO poprawnie zdiagnozował 83,2 proc. złożonych przypadkach chorób wobec 36,1 proc. w przypadku lekarzy korzystających z internetu i książek
- W 325 przypadkach z oddziałów ratunkowych MAI-DxO uzyskał 80,3 proc. skuteczność, a lekarze – 47 proc.
- Kiedy model dodatkowo skalibrowano pod kątem efektywności kosztowej, jedna diagnoza kosztowała 1303$ (przy poprawności diagnoz na poziomie 80%), a w przypadku lekarza – 4725$.
- W badaniu wykorzystano 304 skomplikowane przypadki diagnoz z NEJM i 325 z oddziałów ratunkowych.
- Microsoft mówi o „przełomie w medycznej AI”. Teraz model zostanie przetestowany w szpitalu.
Dotychczasowe modele AI działały tak samo – analizowały za jednym razem wszystkie dostępne informacje i na tej podstawie próbowały postawić diagnozę. To często prowadziło do błędów. Dlatego Microsoft zastosował inne podejście. Nowy system MAI-DxO prowadzi wieloetapowy proces: ustala, jakich danych brakuje, dobiera kolejne pytania, planuje badania w zależności od brakujących danych, interpretuje wyniki oraz aktualizuje listę możliwych rozpoznań.
Nazwa modelu – Koordynator Diagnostyczny – wynika z tego, że rozwiązanie opiera się na współpracy kilku agentów AI symulujących panel lekarzy. Poszczególne modele proponują diagnozy i badania, a następnie uzgadniają między sobą wnioski. Zadaniem koordynatora jest zbieranie wyników konsultacji agentów AI i wybór dalszych kroków postępowania. Celem jest precyzyjna diagnoza przy możliwie najniższych kosztach.
80-procentowa dokładność diagnozowania. To ponad 2-krotnie więcej niż lekarze
W badaniu opublikowanym w czasopiśmie „Science” naukowcy z Microsoftu przetestowali system na dwóch zestawach przypadków klinicznych. Pierwszy obejmował 304 złożone przypadki opisane w materiałach konferencji kliniczno-patologicznych „New England Journal of Medicine” (NEJM). Drugi pochodził z bazy MIMIC-IV-ED i obejmował przypadki pacjentów zgłaszających się na szpitalny oddział ratunkowy.
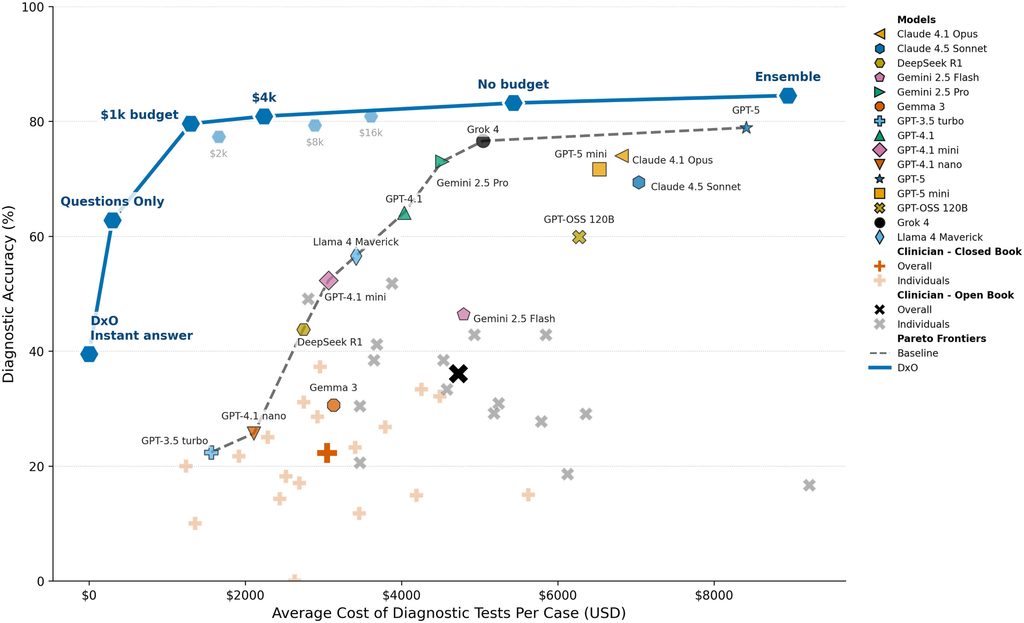
W przypadku zadań diagnostycznych z NEJM, MAI-DxO osiągnął skuteczność na poziomie około 83 proc. Dla porównania, lekarze ogólni i interniści – którzy mogli korzystać z podręczników i internetu – uzyskali 36 proc. Wynik spadł do około 22 proc., gdy nie mieli dostępu do tych materiałów.
W drugiej części testów, dotyczącej bardziej typowych przypadków z medycyny ratunkowej, system osiągnął około 80 proc. trafności, podczas gdy lekarze uzyskali około 47 proc.
Microsoft sugeruje, że to przełom w rozwoju AI dla medycyny. Po raz pierwszy udało się udowodnić, że odpowiednio zorganizowana współpraca różnych modeli językowych może poprawiać rozumowanie diagnostyczne, szczególnie w przypadku złożonych przypadków.
AI stawia diagnozę taniej niż lekarze
Naukowcy zbadali też koszty dochodzenia do ostatecznej diagnozy. Choć priorytetem MAI-DxO jest poprawna diagnoza, koordynator miał za zadanie zlecać tylko te badania, które są niezbędne do ustalenia, co dolega pacjentowi.
W jednym ze scenariuszy, diagnozując poprawnie 8 na 10 przypadków, zrobił to po koszcie 2241 dolarów na analizowany przypadek. W przypadku lekarzy korzystających z materiałów (internet, literatura), koszty diagnostyki sięgnęły 4725 dolarów, a więc o ponad 50 proc. więcej.
Kiedy koordynatora MAI-DxO połączono z modelem OpenAI o3 i zoptymalizowano pod kątem oszczędności, koszty spadły nawet o 70 proc.
Wyniki robią wrażenie. Co dalej?
Microsoft przekonuje, że przyszłość diagnostyki wspieranej przez AI może opierać się na systemach porządkujących proces podejmowania decyzji, które porównują hipotezy diagnostyczne i dobierają kolejne badania na podstawie dotychczasowych wyników.
Razem z Beth Israel Deaconess Medical Center w Bostonie, firma chce też zbadać możliwości wykorzystania systemu w warunkach szpitalnych, w tym w procesie wstępnej oceny pacjentów oczekujących na pomoc na oddziale ratunkowym.
Świetne wyniki przedstawione w badaniach nie oznaczają, że system jest gotowy do pracy w gabinecie lekarskim. Test wykonano w warunkach laboratoryjnych, natomiast w codziennej pracy lekarze mierzą się z brakiem informacji oraz sprzecznymi deklaracjami pacjenta. Wiele informacji interpretują z zachowania chorego. Do tego naukowcy nie zmierzyli bezpieczeństwa pacjenta ani efektów leczenia. Symulację kosztów oparto na szacunkowych cenach procedur diagnostycznych, a nie na rzeczywistych kosztach mierzonych w placówkach ochrony zdrowia.
Jeśli podobne wyniki zostaną osiągnięte w warunkach rzeczywistych, presja na uwzględnienie systemów AI w diagnozie będzie ogromna. Przy rosnących wydatkach na zdrowie, obniżenie kosztów diagnozowania o kilkadziesiąt procent będzie mocnym argumentem za AI.
Czytaj także: O co lekarze pytają AI? Wyniki z 271 mln chatów zaskakują
Najpóźniej do 2027 roku pierwsi lekarze będą mogli konsultować zdalnie przypadki pacjentów ze specjalistami z innych ośrodków. Ministerstwo Zdrowia przygotowało projekt rozporządzenia określającego, w jakich dziedzinach będzie można korzystać z systemu e-Konsylium. Dokument trafił do konsultacji.
Onkologia i kardiologia na początek
Zgodnie z projektem rozporządzenia Ministra Zdrowia z 15 października 2026 r., konsultacje w systemie e-Konsylium zostaną wdrożone w 8 dziedzinach medycyny: kardiologii, onkologii, chorób płuc, chorób rzadkich, dermatologii i wenerologii, diabetologii, endokrynologii oraz neurologii.
Rozwiązanie ma umożliwić placówkom udzielającym świadczeń finansowanych ze środków publicznych konsultowanie przypadków z innymi podmiotami leczniczymi za pośrednictwem systemów teleinformatycznych lub systemów łączności. Lekarz prowadzący pacjenta będzie mógł zwrócić się o opinię do specjalisty z innego ośrodka z pomocą bezpiecznego narzędzia zapewniającego poufność przekazywanych informacji.
Jako pierwsze – bo już z dniem wejścia w życie rozporządzenia – do systemu zostaną włączone konsultacje w kardiologii i onkologii. Pozostałe dziedziny będą dołączane w miarę osiągania gotowości technicznej systemu. Wszystkie funkcjonalności zostaną wdrożone najpóźniej do 31 grudnia 2027 r.
Dostęp do specjalistów w każdym zakątku Polski
W uzasadnieniu projektu Ministerstwo Zdrowia pisze, że o konsultację będzie mógł wystąpić usługodawca realizujący świadczenia gwarantowane na podstawie umowy z Narodowym Funduszem Zdrowia. Wniosek będzie można skierować do dowolnego usługodawcy w systemie e-Konsylium w ramach odpowiedniego zakresu specjalizacji.
Resort zakłada, że rozwiązanie zwiększy efektywność udzielania świadczeń i zapewni pacjentom szybszy, bardziej równy dostęp do specjalistów o wysokim poziomie referencyjności. Jedną z najważniejszych korzyści ma być ograniczenie konieczności osobistej wizyty w odległym ośrodku, szczególnie w przypadkach, w których ocena dokumentacji i wyników badań pozwala uzyskać opinię bez dodatkowego badania pacjenta.
Zdalne konsultacje mogą mieć znaczenie zwłaszcza tam, gdzie dostęp do określonych specjalistów jest ograniczony geograficznie.
Projekt zakłada, że rozporządzenie wejdzie w życie po upływie 7 dni od dnia jego ogłoszenia. Ministerstwo uzasadnia skrócenie standardowego okresu vacatio legis koniecznością dotrzymania terminów realizacji Krajowego Planu Odbudowy i Zwiększania Odporności.
Czytaj także: Placówka nie raportuje zdarzeń medycznych? Zapłaci do 30 tys. zł
W 2025 roku apteki sprzedały 1,6 mln opakowań środków na detoks organizmu – i to mimo że obietnice marketingowe mijają się z faktami naukowymi. To druga fala boomu na środki z tej grupy. Pierwsza osiągnęła swoje maksimum w 2016 roku (1,66 mln opakowań), po czym popyt zaczął spadać. Od 3 lat znowu szybko rośnie.
POBIERZ BEZPŁATNIE e-wydanie OSOZ Statystyki 10/2026 (45 stron, PDF)
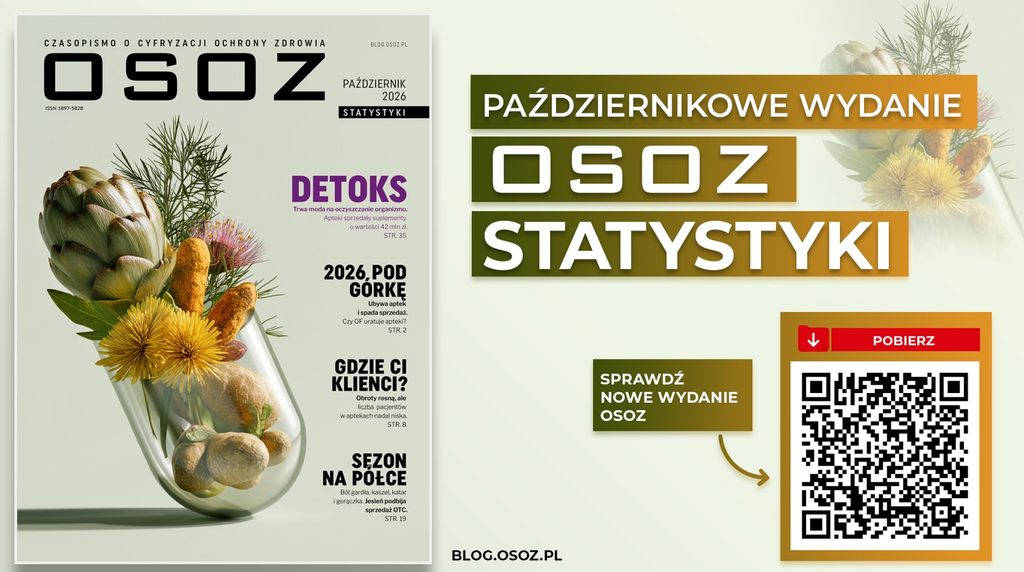
W numerze 10/2026 OSOZ Statystyki:
Rok 2026 w farmacji: ubywa aptek, wyhamowuje sprzedaż, rozkręca się opieka farmaceutyczna
Rynek apteczny w 2026 roku wyraźnie wyhamował. W pierwszych 8 miesiącach sprzedaż wzrosła wartościowo o 5,1 proc., ale liczba sprzedanych opakowań spadła o 1,9 proc., a liczba pacjentów w statystycznej aptece zmniejszyła się o 2,7 proc. Jednocześnie aptek ubywa – na koniec sierpnia działało ich 10 999, o 191 mniej niż rok wcześniej. W tym samym czasie rośnie znaczenie nowych źródeł przychodów: sprzedaży internetowej oraz usług opieki farmaceutycznej, w tym szczepień i świadczeń związanych ze zdrowiem reprodukcyjnym.
Sprzedaż środków na „oczyszczanie organizmu” znowu szybko rośnie
Preparaty określane jako „detoksykujące” mają wspierać naturalne procesy oczyszczania organizmu, przede wszystkim pracę wątroby, układu pokarmowego i metabolizm. W tej kategorii znajdują się m.in. suplementy wspomagające pracę wątroby i dróg żółciowych, moczopędne i na trawienie, antyoksydanty, algi, tzw. superfoods oraz mieszanki ziołowe. Problem w tym, że brakuje przekonujących dowodów naukowych na to, że produkty obiecujące „detoks” przyspieszają usuwanie toksyn z organizmu. Mimo to popyt na nie rośnie: w 2025 roku w aptekach sprzedano 1,60 mln opakowań produktów detoksykujących o łącznej wartości 42,06 mln zł, a prognoza na 2026 rok zakłada 1,61 mln opakowań i 43,93 mln zł sprzedaży.
Ponadto w numerze:
- Sprzedaż leków według molekuł (sierpień 2026)
- Najlepiej sprzedające się produkty w aptekach (sierpień 2026)
- Monitor epidemiologiczny (sierpień 2026)
- Struktura dystrybucji leków (sierpień 2026)
- Radar epidemiologiczny (listopad 2026)
Wszystkie archiwalne numery OSOZ Statystyki znajdziesz na zakładce POBIERZ.
Od 1 stycznia 2027 r. wszystkie placówki muszą prowadzić Kartę diagnostyki i leczenia onkologicznego (DiLO) w formie elektronicznej. Nowa karta e-DiLO ma usprawnić wymianę dokumentacji, ograniczyć pracę administracyjną personelu i zapewnić pacjentom dostęp do informacji o przebiegu diagnostyki i leczenia.
Od ponad 10 lat karta DiLO ułatwia leczenie pacjentów z nowotworem: przyspiesza diagnostykę i leczenie, porządkuje kolejne etapy postępowania oraz zapewnia pacjentom priorytetowy dostęp do badań. Diagnostyka onkologiczna realizowana w ramach karty jest nielimitowana i finansowana przez Narodowy Fundusz Zdrowia.
Teraz jej elektroniczny odpowiednik (e-DiLO) zastąpi dotychczasowy model oparty na dokumentacji papierowej i obsłudze w aplikacji AP-DILO. Cyfryzacja ma usprawnić współpracę między placówkami uczestniczącymi w diagnostyce i leczeniu onkologicznym.
Jedna karta i pełna historia leczenia widoczna dla lekarza oraz pacjenta
Jedną z najważniejszych zmian jest możliwość śledzenia kolejnych etapów opieki nad pacjentem w systemie gabinetowym. Lekarz uzyska dostęp do informacji o dotychczasowej diagnostyce, wykonanych badaniach i przebiegu leczenia, co powinno ułatwić planowanie dalszego postępowania i ograniczyć ryzyko powielania badań.
Elektroniczny obieg dokumentacji ma także poprawić bezpieczeństwo danych oraz ułatwić przekazywanie informacji między placówkami. Dzięki kolejnej nowej usłudze e-zdrowia, czyli e-konsylium, lekarze będą mogli bezpiecznie udostępniać dokumentację pacjenta podczas konsultacji ze specjalistami z innych ośrodków. Podmioty działające w ramach Krajowej Sieci Onkologicznej (KSO) zyskają możliwość przeglądania kart niezależnie od etapu, na którym znajduje się pacjent.
Karta e-DiLO będzie też dostępna na Internetowym Koncie Pacjenta (IKP) oraz w aplikacji mojeIKP. Pacjent zobaczy informacje o podejrzeniu lub rozpoznaniu nowotworu, zaplanowanych i wykonanych badaniach oraz aktualnym etapie leczenia.
Wyniki i opisy badań będą udostępniane w ramach elektronicznej dokumentacji medycznej. Dzięki temu pacjent łatwiej zorientuje się, na jakim etapie znajduje się jego diagnostyka i jakie działania zaplanowano w dalszym postępowaniu.
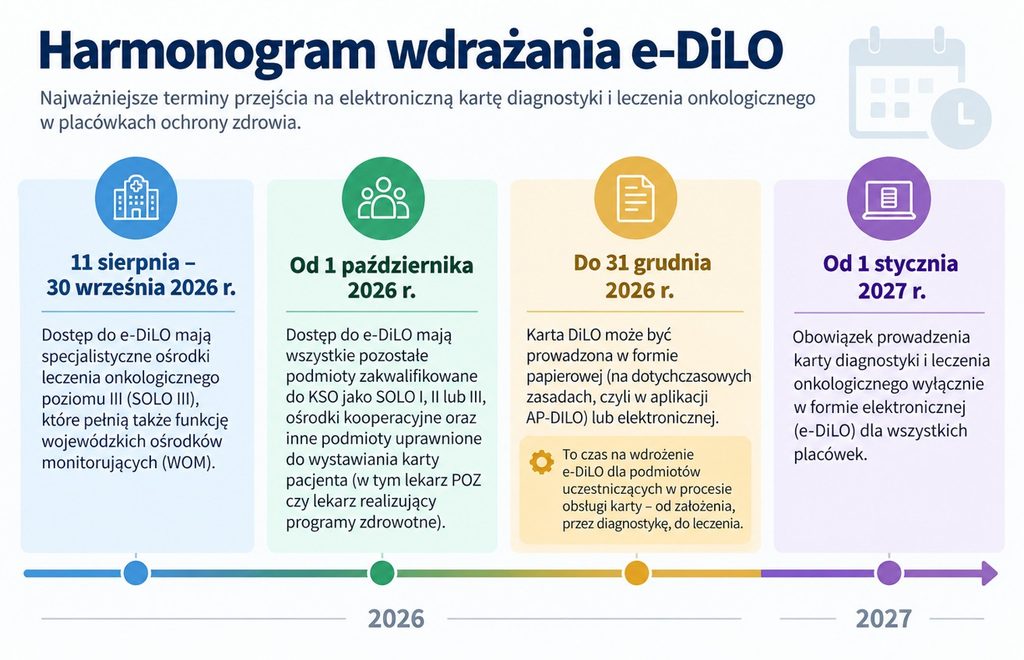
Harmonogram wdrażania e-DiLO
Od 11 sierpnia do 30 września 2026 r. dostęp do e-DiLO uzyskały specjalistyczne ośrodki leczenia onkologicznego poziomu III (SOLO III), pełniące również funkcję wojewódzkich ośrodków monitorujących (WOM).
Od 1 października 2026 r. system jest dostępny dla pozostałych podmiotów zakwalifikowanych do KSO, w tym ośrodków SOLO I, SOLO II i SOLO III, ośrodków kooperacyjnych oraz innych uprawnionych wystawców kart, takich jak lekarze POZ i lekarze realizujący programy zdrowotne.
Do końca 2026 r. dopuszczalne jest prowadzenie karty na dotychczasowych zasadach lub w nowej wersji elektronicznej. Od 1 stycznia 2027 r. e-DiLO stanie się obowiązkową formą prowadzenia karty we wszystkich placówkach. Zgodnie z założeniami projektu finansowanie świadczeń onkologicznych przez NFZ ma być powiązane z obowiązkiem założenia pacjentowi elektronicznej karty.
Akademia Centrum e-Zdrowia prowadzi obecnie szkolenia dla personelu medycznego i pracowników odpowiedzialnych za obsługę oraz monitorowanie kart e-DiLO. Trwają one około 1,5 godziny i obejmują również sesję pytań i odpowiedzi oraz konsultacje dotyczące najczęstszych problemów związanych z obsługą systemu.
Czytaj także: Placówka nie raportuje zdarzeń medycznych? Zapłaci do 30 tys. zł
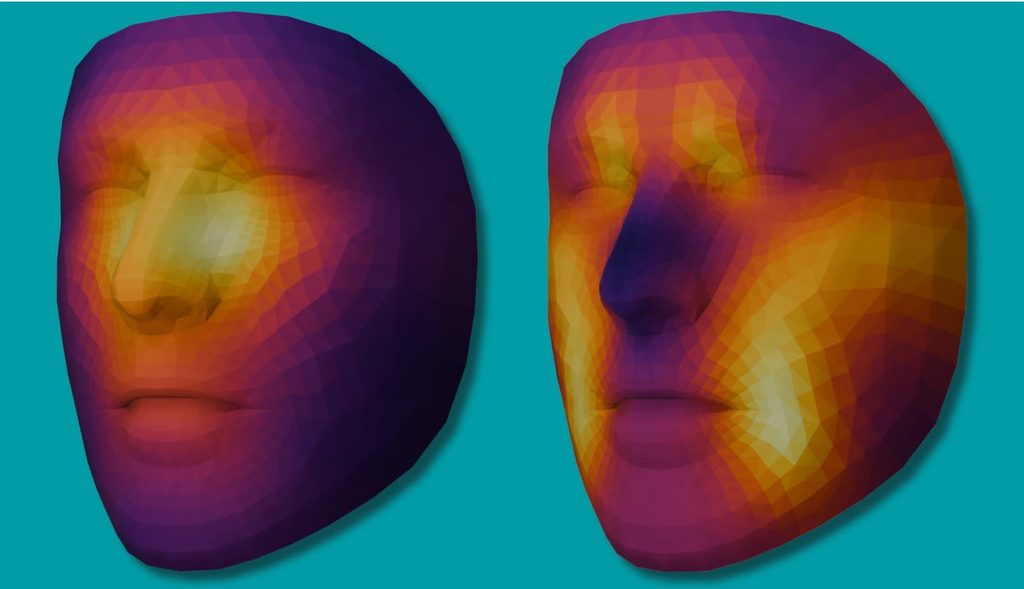
Obraz po lewej pokazuje, które obszary twarzy miały największy wpływ na ocenę rokowania pacjentów z rakiem, a obraz po prawej – na określenie wieku biologicznego. Żółtym kolorem zaznaczono obszary najważniejsze dla działania każdego z modeli (zdjęcie: Mass General Brigham)
Naukowcy z Mass General Brigham opracowali model AI, który na podstawie analizy fotografii twarzy pacjenta może oszacować wiek biologiczny, a nawet rokowania przeżycia pacjentów onkologicznych.
- Naukowcy z Mass General Brigham opracowali modele AI analizujące zdjęcia twarzy i na tej podstawie szacujące wiek biologiczny i rokowania pacjentów onkologicznych.
- Model FAHR-Face został wytrenowany na ponad 40 mln zdjęć twarzy. Następnie naukowcy stworzyli dwa narzędzia AI do zastosowań klinicznych: FAHR-FaceAge i FAHR-FaceSurvival.
- Oszacowany przez AI wiek biologiczny różni się od metrykalnego i determinuje szanse przeżycia u pacjentów z nowotworami. Średni błąd szacowania wieku wyniósł 5,1 roku.
- Model FAHR-FaceSurvival osiągnął C-index 0,72 (gdzie 1 to 100% dokładność, a 0,5 – losowa)
- Analiza fotografii może w przyszłości uzupełnić ocenę kliniczną pacjentów przed leczeniem onkologicznym.
Model szacuje, czy organizm pacjenta zniesie uciążliwe leczenie np. chemioterapię
Wykorzystując 40 mln zdjęć twarzy, naukowcy wytrenowali model sztucznej inteligencji, który na podstawie fotografii twarzy szacuje kondycję organizmu.
Na podstawie modelu nazwanego FAHR-Face (Foundation Artificial Intelligence for Health Recognition) zbudowano następnie dwa narzędzia: FAHR-FaceAge do szacowania wieku biologicznego oraz FAHR-FaceSurvival przewidujące szanse przeżycia pacjentów z chorobą nowotworową.
Wiek metrykalny, czyli liczba lat od narodzin, nie odzwierciedla rzeczywistej kondycji organizmu. Dwie osoby w tym samym wieku często bardzo różnią się sprawnością fizyczną, odpornością na obciążenia chorobowe i tym, jak reagują na intensywne leczenie. Ocena tych różnic ma szczególne znaczenie w onkologii, gdzie lekarze musi wziąć pod uwagę korzyści i ryzyko związane m.in. z chemioterapią, radioterapią czy operacją.
FAHR-FaceAge analizuje charakterystyczne obszary twarzy, w tym bruzdy nosowo-wargowe, okolice czoła i skronie. Na tej podstawie szacuje wiek biologiczny. Drugie narzędzie, FAHR-FaceSurvival, pod lupę bierze inne obszary obrazu, zwłaszcza okolice pod oczami oraz nasadę nosa. Według naukowców, różnica między wartościami wieku kalendarzowego a biologicznego może być wykorzystana do określania szans przeżycia pacjentów onkologicznych.
Badacze z Brigham sprawdzili też, czy prognoza algorytmu jest zawsze dokładna, niezależnie od jakości zdjęcia. W tym celu przetestowano działanie algorytmu na zdjęciach wykonanych w różnych konfiguracjach: z różnymi ustawieniami głowy, oświetleniem, mimiką i makijażem. Dokładność FAHR-FaceAge była stabilna, co predysponuje model do zastosowania w każdych warunkach klinicznych. Na jego precyzję nie wpłynęły też znacząco zabiegi chirurgii plastycznej. Niewielkie odchylenia odnotowano po operacji nosa.
Wysoka dokładność prognozy ryzyka zgodnu
W badaniu opublikowanym w „The Lancet Digital Health” model FAHR-FaceSurvival osiągnął C-index na poziomie 0,72, co oznacza, że dobrze rozróżniał pacjentów o wyższym i niższym ryzyku zgonu. Wartość 1 oznaczałaby idealne rozróżnianie, a 0,5 – wynik odpowiadający losowej klasyfikacji pacjentów.
Wśród pacjentów zakwalifikowanych do najwyższej ćwiartki ryzyka odsetek przeżycia pięcioletniego wynosił 17,7 proc., podczas gdy w najniższej ćwiartce sięgał 78,1 proc. Pacjenci z najwyższej grupy ryzyka mieli również 3,23 razy wyższe ryzyko zgonu niż osoby z grupy najniższego ryzyka.
FAHR-FaceAge osiągnął średni błąd bezwzględny wynoszący 5,1 roku. Sam szacowany wiek biologiczny miał jednak ograniczoną zdolność przewidywania ryzyka zgonu – wartość C-index wyniosła 0,57. Dopiero połączenie wyników obu modeli poprawiało dokładność ocenę rokowania.
Badanie objęło 38 183 pacjentów leczonych radioterapią w ośrodkach powiązanych z Harvardem oraz niezależną grupę 4892 pacjentów z Maastricht.
Dodatkowa wiedza o tym, jak mocny jest organizm pacjenta
Już mniej zaskakujący jest wynikający z badania związek między stylem życia a szacowanym wiekiem biologicznym. Osoby intensywnie palące, nadużywające alkoholu lub używające narkotyków częściej wyglądały na starsze biologicznie. Najmocniejsza korelacja występuje u palaczy – palenie papierosów znacznie podwyższa wiek biologiczny. Także byli palacze mają wyższy wiek biologiczny niż osoby, które nigdy nie paliły.
Według Raymonda Maka, onkologa radioterapeuty z Mass General Brigham Cancer Institute i autora publikacji, AI może z powodzeniem pomóc lekarzom w ocenie rezerw fizjologicznych i kruchości organizmu przed wdrożeniem intensywnego leczenia. Nowy model jest dobrym uzupełnieniem standardowej oceny stanu zdrowia przeprowadzanej przez lekarzy przed terapią. Ale jak podkreśla, narzędzie nadaje się do indywidualizacji terapii, nie powinno jednak zastępować decyzji lekarza.
Zaletą rozwiązania jest prostota pozyskania danych do analizy. Fotografia twarzy jest o wiele łatwiejsza do wykonania niż pobranie krwi lub przeprowadzenie dodatkowego badania obrazowego. Aby takie narzędzie mogło być bezpiecznie wykorzystywane w szpitalach, konieczne są dalsze badania potwierdzające jego dokładność w różnych populacjach i grupach pacjentów. Trzeba również ustalić, w jakim stopniu algorytm rzeczywiście odzwierciedla biologiczną kondycję organizmu i które cechy twarzy odpowiadają za przewidywania dotyczące przeżycia.
Czytaj także: Model AI przewiduje rozwój Parkinsona na 3 lata do przodu
1 2 3 … 158 Następne »