Szpital kontra hakerzy. Jak GCM chroni dane pacjentów?
Dodano: 20.10.2026
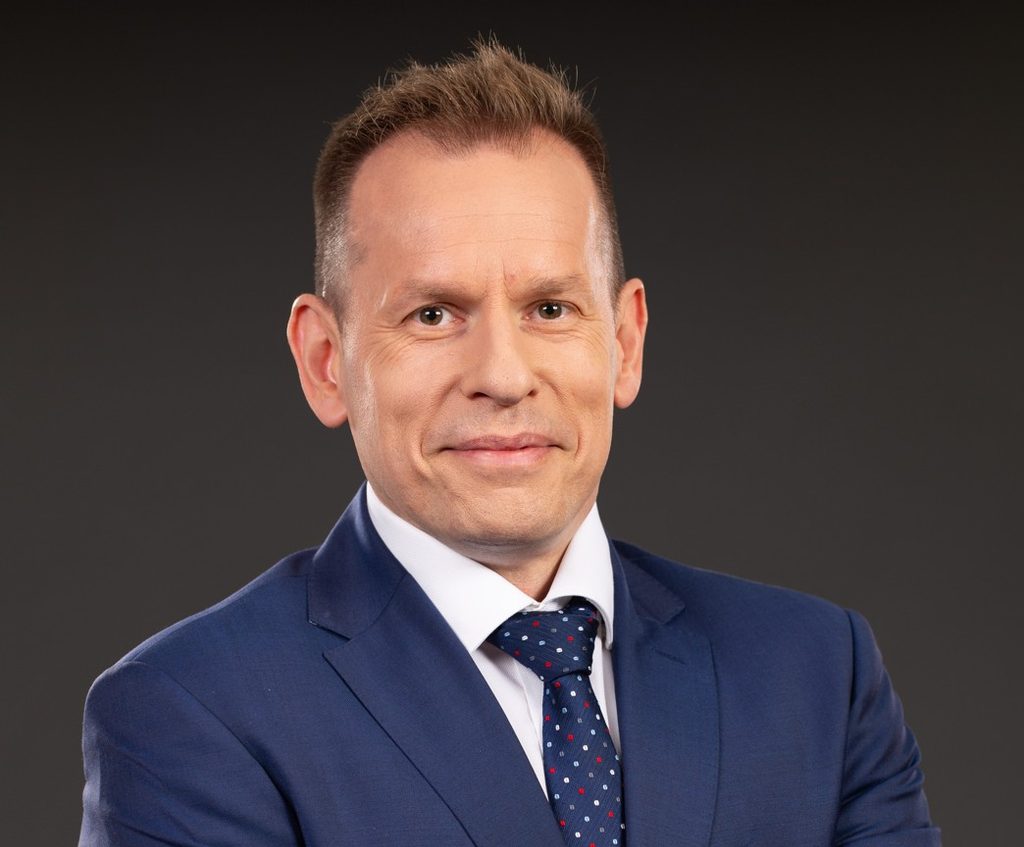
– Nie ma jednej szczelnej bariery chroniącej przed atakami hakerów, cyberbezpieczeństwo szpitala wymaga ciągłego doskonalenia – mówi Norbert Przemyk, Główny Specjalista ds. Technologii Informacyjnych w Górnośląskim Centrum Medycznym im. prof. Leszka Gieca Śląskiego Uniwersytetu Medycznego w Katowicach.

- W GCM rośnie liczba cyberataków, w tym phishingu i ransomware’u, które mogą prowadzić do kradzieży danych, blokady systemów i zakłócenia ciągłości leczenia.
- Szpital stosuje wielowarstwową ochronę obejmującą monitorowanie infrastruktury IT, uwierzytelnianie wieloskładnikowe, aktualizacje oprogramowania, regularne kopie zapasowe, segmentację sieci i zasadę zero trust.
- GCM jest na końcowym etapie dostosowywania się do wymagań dyrektywy NIS2 i przepisów o krajowym systemie cyberbezpieczeństwa, co wiąże się m.in. z analizą ryzyka, doskonaleniem procedur i zwiększaniem odporności organizacji.
- Jednym z elementów strategii bezpieczeństwa są regularne szkolenia pracowników oraz budowanie kultury, w której każdy odpowiada za ochronę danych i zgłasza podejrzane zdarzenia.
- Szpital traktuje cyberbezpieczeństwo jako ciągły proces i inwestycję w bezpieczeństwo pacjentów – nie istnieje pojedyncze rozwiązanie gwarantujące pełną ochronę, a skuteczna obrona wymaga współpracy specjalistów, regularnego testowania zabezpieczeń i szybkiego reagowania na incydenty.
Statystyki pokazują, że z roku na rok rośnie liczba ataków na placówki zdrowia. Czy zauważa Pan to też w swojej pracy?
Zdecydowanie tak. Obserwujemy wyraźny wzrost liczby prób cyberataków wymierzonych w podmioty ochrony zdrowia. Obejmują one zarówno klasyczne metody, takie jak phishing i próby wyłudzenia danych uwierzytelniających, jak i bardziej zaawansowane ataki ransomware, których celem jest zablokowanie dostępu do systemów informatycznych, a następnie wymuszenie okupu.
Coraz częściej mamy również do czynienia z atakami, które nie są przypadkowe, lecz stanowią element wcześniej przygotowanych i ukierunkowanych działań wymierzonych w konkretną placówkę.
Sektor ochrony zdrowia jest szczególnie atrakcyjnym celem dla cyberprzestępców z kilku powodów. Placówki medyczne przetwarzają duże ilości wrażliwych danych, w tym danych dotyczących pacjentów, a jednocześnie ich działalność wymaga zachowania ciągłości i dostępności systemów. W przypadku incydentu cyberbezpieczeństwa konsekwencje mogą więc dotyczyć nie tylko bezpieczeństwa danych, ale również bieżącego funkcjonowania placówki i zapewnienia ciągłości udzielania świadczeń.
Jak najczęściej hakerzy próbują złamać zabezpieczenia?
Najczęściej atak rozpoczyna się od phishingu, czyli próby nakłonienia pracownika do określonego działania za pomocą odpowiednio przygotowanej, fałszywej wiadomości e-mail lub SMS. Współczesne ataki coraz rzadziej polegają na bezpośrednim, siłowym przełamywaniu zabezpieczeń technicznych. Cyberprzestępcy częściej wykorzystują czynnik ludzki, w szczególności nieuwagę lub brak ostrożności użytkownika.
Uzyskanie dostępu do systemu może następnie umożliwić kradzież danych albo uruchomienie ataku ransomware, którego skutkiem jest zablokowanie dostępu do systemów i utrudnienie bieżącego funkcjonowania placówki.
Dlatego bezpieczeństwo cyfrowe wymaga odpowiednich rozwiązań technologicznych, ale również odpowiedniej świadomości i czujności osób korzystających z systemów informatycznych.
Jak działa komórka ds. cyberbezpieczeństwa w GCM?
Obecnie komórka ds. cyberbezpieczeństwa w GCM jest w trakcie przebudowy. Bezpośrednio podlega mi, a jej działania koncentrują się przede wszystkim na budowaniu bezpieczeństwa biernego w obszarze cyberbezpieczeństwa.
Do najważniejszych zadań należą opracowywanie i doskonalenie procedur bezpieczeństwa, prowadzenie szkoleń oraz systematyczne budowanie świadomości pracowników w zakresie występujących zagrożeń cybernetycznych.
Celem tych działań jest stworzenie odpowiednich mechanizmów organizacyjnych i zwiększanie odporności placówki na potencjalne zagrożenia.
Które metody zabezpieczeń danych są dla Pana absolutnym priorytetem?
Na pierwszym miejscu jest podejście wielowarstwowe. Nie ma obecnie jednego rozwiązania, które mogłoby zagwarantować pełne bezpieczeństwo danych. Kluczowe jest połączenie kilku wzajemnie uzupełniających się elementów, takich jak stałe monitorowanie infrastruktury IT, uwierzytelnianie wieloskładnikowe MFA, bieżące aktualizowanie systemów oraz wykonywanie regularnych kopii zapasowych, które powinny być również cyklicznie testowane.
Szczególne znaczenie w ochronie zdrowia mają kopie zapasowe, ponieważ pozwalają na szybkie przywrócenie działania systemów nawet w sytuacji, gdy atak ransomware zakończy się powodzeniem.
Nie można również pomijać czynnika ludzkiego. Nawet najbardziej zaawansowane zabezpieczenia techniczne nie będą w pełni skuteczne, jeśli użytkownik nie rozpozna próby phishingu lub nie będzie przestrzegał podstawowych zasad bezpieczeństwa. Dlatego regularne szkolenia oraz systematyczne budowanie świadomości personelu traktuję jako istotny element ochrony danych.
Krótko mówiąc, priorytetem jest nie tylko zapobieganie atakom, ale również zdolność do ich szybkiego wykrycia, ograniczenia skutków incydentu oraz sprawnego odtworzenia danych i usług.
Jak wygląda Pana dzień pracy?
Pracując w tak dużej organizacji, trudno mówić o dwóch identycznych dniach pracy. Znaczna część moich obowiązków jest planowana z wyprzedzeniem i obejmuje koordynację projektów informatycznych, rozwój systemów, wdrażanie nowych rozwiązań oraz nadzór nad przestrzeganiem przyjętych standardów bezpieczeństwa.
Jednocześnie każdego dnia pojawiają się sytuacje wymagające bieżącej analizy, szybkiej reakcji i podejmowania decyzji operacyjnych. W obszarze cyberbezpieczeństwa istotna jest więc zarówno praca planowa, jak i gotowość do reagowania na pojawiające się zdarzenia.
Moja rola nie polega na bezpośrednim monitorowaniu zagrożeń cyberbezpieczeństwa. Sprawuję natomiast nadzór nad procesem monitorowania, który realizują wyspecjalizowani pracownicy i zespoły. Odpowiadam za to, aby mechanizmy kontroli funkcjonowały skutecznie, a wykryte incydenty były właściwie analizowane i obsługiwane.
Czy cyberbezpieczeństwo placówki zdrowia kosztuje dużo?
Cyberbezpieczeństwo wymaga inwestycji, jednak zdecydowanie bardziej kosztowny może okazać się brak odpowiednich zabezpieczeń. Skutki skutecznego cyberataku to koszty techniczne związane z odtworzeniem systemów, przestoje w funkcjonowaniu placówki, ryzyko utraty danych oraz naruszenia bezpieczeństwa danych pacjentów.
Nie oznacza to jednak, że skuteczna ochrona zawsze wymaga bardzo dużych nakładów finansowych. Wiele kluczowych działań można wdrożyć przy stosunkowo niewielkich kosztach. W pierwszej kolejności inwestowałbym w regularne wykonywanie kopii zapasowych, zapewnienie bieżącej aktualizacji systemów i oprogramowania, podnoszenie kwalifikacji zespołów IT, wdrożenie segmentacji sieci, przygotowanie procedur zwiększających odporność organizacji i ograniczających ryzyko oraz regularne szkolenia personelu. Są to rozwiązania, które mogą zapewnić wysoki poziom ochrony w stosunku do ponoszonych nakładów.
Dopiero kolejnym etapem powinno być wdrażanie bardziej zaawansowanych systemów monitorowania bezpieczeństwa, wykrywania zagrożeń czy ochrony sieci. Najważniejsze jest jednak zbudowanie solidnych podstaw, ponieważ nawet najbardziej zaawansowane i kosztowne technologie nie zastąpią wykwalifikowanego personelu oraz świadomych i odpowiednio przeszkolonych użytkowników.
W ochronie zdrowia warto postrzegać cyberbezpieczeństwo jako inwestycję w ciągłość działania placówki i bezpieczeństwo pacjentów. Nakłady przeznaczone na zapobieganie incydentom mogą być wielokrotnie niższe niż koszty usuwania skutków poważnego cyberataku.
Każdy system IT czy urządzenie medyczne podłączone do sieci, a tych mogą być dziesiątki, jest potencjalną furtką dla hakerów. Jak zapanować nad szczelnością tak zawiłej infrastruktury?
To jedno z największych wyzwań współczesnej ochrony zdrowia. Rzeczywiście, każda stacja robocza, serwer, urządzenie medyczne czy aplikacja podłączona do sieci może stać się potencjalnym punktem wejścia dla atakującego. Nie da się jednak osiągnąć pełnego bezpieczeństwa poprzez zabezpieczenie każdego elementu osobno. Kluczowe jest systemowe podejście do zarządzania bezpieczeństwem.
W praktyce podstawą jest dokładna inwentaryzacja wszystkich zasobów, ponieważ nie można chronić czegoś, o czym nie wiemy, że istnieje. Następnie konieczne są regularne aktualizacje, segmentacja sieci, kontrola dostępu oraz ciągłe monitorowanie środowiska IT.
Coraz częściej stosujemy również zasadę „zero trust”, czyli założenie, że nie należy automatycznie ufać żadnemu użytkownikowi ani urządzeniu, nawet jeśli znajduje się wewnątrz sieci placówki. Każdy dostęp powinien być weryfikowany i nadawany wyłącznie w zakresie niezbędnym do wykonywania obowiązków.
Cyberbezpieczeństwo w tak rozbudowanym środowisku nie polega więc na stworzeniu jednej szczelnej bariery, ale na budowaniu wielu warstw ochrony. Jeżeli jedna z nich zostanie przełamana, kolejne powinny zatrzymać lub ograniczyć skutki ataku. Dzięki temu nawet rozległa infrastruktura może pozostać bezpieczna i odporna na zagrożenia.
GCM jako podmiot kluczowy też wdraża NIS2. Na jakim etapie przygotowań jest szpital?
Górnośląskie Centrum Medyczne prowadzi intensywne działania związane z dostosowaniem organizacji do wymagań dyrektywy NIS2 oraz przepisów Krajowego Systemu Cyberbezpieczeństwa. Obecnie znajdujemy się na końcowym etapie wdrożenia, obejmującym dopracowanie procedur, weryfikację przyjętych rozwiązań organizacyjnych i technicznych oraz zapewnienie pełnej zgodności z obowiązującymi wymaganiami.
NIS2 to – oprócz wdrożenia nowych narzędzi i dokumentacji – przede wszystkim zmiana podejścia do zarządzania cyberbezpieczeństwem i budowania odporności organizacji na incydenty. W praktyce oznacza to konieczność ciągłej analizy ryzyka, rozwijania procedur reagowania, podnoszenia kompetencji pracowników oraz monitorowania skuteczności wdrożonych mechanizmów ochronnych.
Największym wyzwaniem jest skala i złożoność środowiska szpitalnego. Placówka medyczna to systemy informatyczne, rozbudowana infrastruktura medyczna, liczne urządzenia diagnostyczne, systemy administracyjne oraz szerokie grono użytkowników. Wszystkie te elementy muszą współpracować w sposób bezpieczny, a jednocześnie nie mogą ograniczać podstawowej misji szpitala, jaką jest zapewnienie ciągłości świadczeń medycznych i bezpieczeństwa pacjentów.
Trudnym obszarem jest także budowanie świadomości cyberbezpieczeństwa w całej organizacji. Nawet najlepsze rozwiązania technologiczne nie zapewnią pełnej ochrony bez zaangażowania pracowników i przestrzegania przez nich przyjętych zasad. Dlatego tak duży nacisk kładziemy na szkolenia, rozwój kompetencji oraz budowanie kultury bezpieczeństwa.
W mojej ocenie wdrożenie NIS2 jest szansą na uporządkowanie procesów, zwiększenie odporności organizacji na współczesne zagrożenia oraz podniesienie poziomu bezpieczeństwa danych i usług, od których zależy funkcjonowanie szpitala i bezpieczeństwo pacjentów.
Wdrożenie jakich elementów NIS2 zalecałby Pan placówkom, których dyrektywa nie obejmuje?
Rekomendowałbym wprowadzenie przede wszystkim analizy ryzyka, regularnych kopii zapasowych, uwierzytelniania wieloskładnikowego w kluczowych systemach, procedur reagowania na incydenty oraz szkoleń pracowników. To elementy, które znacząco zwiększają poziom bezpieczeństwa i odporność na cyberataki. Najważniejsza lekcja płynąca z NIS2 jest jednak taka, że cyberbezpieczeństwo powinno być traktowane jako stały proces zarządzania ryzykiem, a nie wyłącznie obowiązek wynikający z przepisów.
Często mówi się, że najsłabszym ogniwem ochrony danych są ludzie. Co zrobić, aby stali się najmocniejszym elementem?
Kluczem jest ciągłe podnoszenie świadomości pracowników oraz budowanie kultury bezpieczeństwa w całej organizacji.
W szpitalu prowadzimy regularne szkolenia i działania edukacyjne, które pomagają pracownikom rozpoznawać zagrożenia, takie jak phishing, próby wyłudzenia danych czy inne formy socjotechniki. Staramy się również uświadamiać, że cyberbezpieczeństwo nie jest wyłącznie zadaniem działu IT, ale wspólną odpowiedzialnością wszystkich osób korzystających z systemów i przetwarzających dane.
Bardzo duży nacisk kładziemy także na zgłaszanie nawet najmniejszych nieprawidłowości. W obszarze cyberbezpieczeństwa nie ma błahych incydentów. Podejrzana wiadomość e-mail, nietypowe zachowanie systemu czy próba uzyskania nieautoryzowanego dostępu mogą być pierwszym sygnałem poważniejszego zagrożenia. Dlatego zachęcamy pracowników do szybkiej eskalacji wszelkich wątpliwości i potencjalnych incydentów.
Naszym celem jest stworzenie środowiska, w którym pracownik nie obawia się zgłaszać problemów, lecz traktuje to jako naturalny element dbania o bezpieczeństwo organizacji. Dzięki temu jesteśmy w stanie szybciej identyfikować zagrożenia i skuteczniej na nie reagować.
Ostatecznie nawet najlepsze technologie nie zastąpią świadomego i zaangażowanego personelu. To właśnie ludzie, którzy potrafią rozpoznać zagrożenie i odpowiednio zareagować, stanowią dziś najskuteczniejszą linię obrony przed cyberatakami.
Czego z pracy w GCM nauczył się Pan o cyberbezpieczeństwie, hakerach?
Praca w Górnośląskim Centrum Medycznym nauczyła mnie przede wszystkim, że w obszarze cyberbezpieczeństwa nie można opierać się wyłącznie na przekonaniu, że obecne zabezpieczenia są wystarczające.
Zagrożenia nieustannie ewoluują, dlatego kluczowe jest ciągłe przygotowywanie się na różne scenariusze, regularne wdrażanie nowych rozwiązań oraz testowanie skuteczności istniejących mechanizmów ochrony.
Doświadczenie pokazuje również, że cyberbezpieczeństwo nie jest wyłącznie kwestią technologii. Równie ważni są ludzie, ich wiedza, doświadczenie i umiejętność współpracy. Zarządzając bezpieczeństwem tak złożonej organizacji, nauczyłem się, że warto korzystać z wiedzy i kompetencji specjalistów oraz budować kulturę otwartej wymiany informacji. Żadna osoba nie jest w stanie samodzielnie przewidzieć wszystkich zagrożeń, dlatego skuteczne działania wymagają pracy zespołowej i zaufania do ekspertów w poszczególnych obszarach. Praca w ochronie zdrowia uświadomiła mi również, że cyberprzestępcy są coraz bardziej zorganizowani, cierpliwi i konsekwentni. Dlatego sukces w cyberbezpieczeństwie opiera się na budowaniu odporności organizacji, szybkim wykrywaniu zagrożeń i skutecznym reagowaniu na potencjalne incydenty. Nie da się całkowicie wyeliminować ryzyka – dlatego najważniejszy jest proces ciągłego doskonalenia. Jednorazowo wdrożone zabezpieczenia to za mało.
Czytaj także: „Ochrona danych przypomina zamek z tysiącem okien”