Jak chronić dane medyczne? Poradnik dla placówek zdrowia
Dodano: 07.10.2026
Liczba cyberataków w ochronie zdrowia rośnie w alarmującym tempie. Hakerzy atakują szpitale i przychodnie, kradną dane, blokują działania systemów IT, żądają okupu lub grożą upublicznieniem danych.
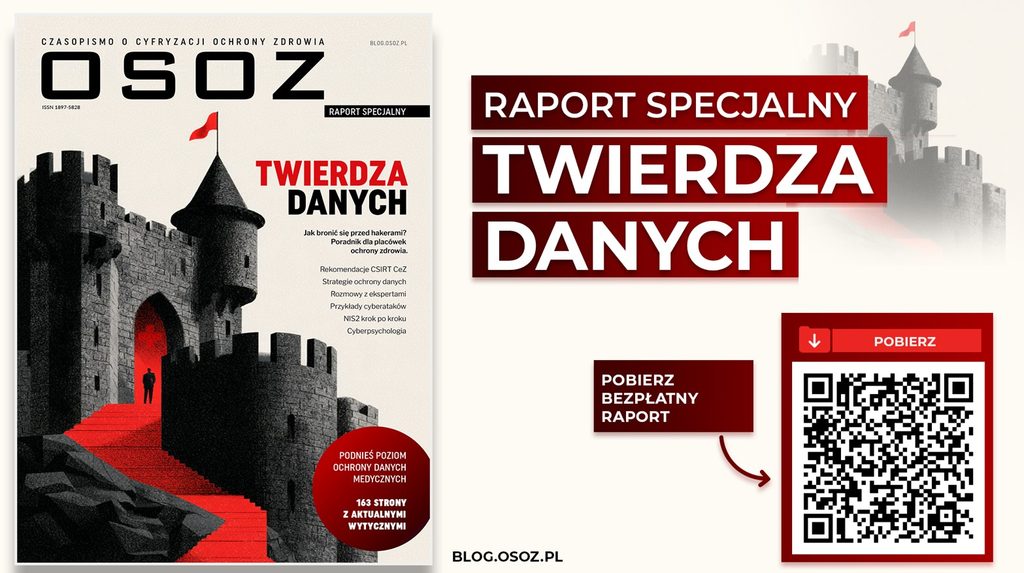
Jak zabezpieczyć dane zgodnie z najnowszymi wytycznymi? Poradnik „Twierdza danych” wyjaśnia, jak nie dać się hakerom. Rozmawiamy z ekspertami cyberbezpieczeństwa. Tłumaczymy, jak zbudować wielowarstwowy system zabezpieczeń z ludzi, procedur i technologii.
We wnętrzu m.in.:
- Wszystko co warto wiedzieć o współczesnych zagrożeniach cybernetycznych
- Jeremi Olechnowiecz z Centrum e-Zdrowia tłumaczy, jak uniknąć i reagować na cyberatak
- Adam Haertle opowiada o kulisach ataku na MyDr oraz tym, jak działają hakerzy i jak się bronić
- Cyberpsychologia, czyli jak sprawić, czy ludzie byli najmocniejszym ogniwem cyberbezpieczeństwa
- Za jakie obszary ochrony danych odpowiada placówka zdrowia, a co jest po stronie dostawcy IT
- Jak wdrożyć NIS2 i obowiązki wynikające z ustawy o krajowym systemie cyberbezpieczeństwa
POBIERZ bezpłatny poradnik bezpieczeństwa danych medycznych (163 strony, PDF)
Spis treści
- Szokujące cyberataki i niepokojące statystyki. Ale dane medyczne można skutecznie chronić
- Raport CSIRT CeZ: 60% więcej incydentów cyberbezpieczeństwa
- Rekordowa liczba cyberataków w 2026 roku
- Stan cyberbezpieczeństwa 2026. Alarmujące dane o potrzebach placówek zdrowia
- Nie tylko MyDr. Największe cyberataki 2026 roku
- Jeremi Olechnowicz: „Nie karzemy, nie wręczamy mandatów. Naszym zadaniem jest pomoc”
- Adam Haertle: „Przy tych zabezpieczeniach to cud, że jest tak mało cyberataków”
- Norbert Przemyk, GCM: „Szpital kontra hakerzy. Jak GCM chroni dane pacjentów?”
- Grzegorz Mródź: „Cyberbezpieczeństwo w Państwa rękach. Jaka jest rola placówki, a co zapewnia KAMSOFT”
- W tym szpitalu cyberatak zabił pacjenta. Lekcje z kryzysu
- Ochrona danych w modelu sera szwajcarskiego
- Za 80% poziomu bezpieczeństwa odpowiada 20% bazowych zabezpieczeń
- Jaki program antywirusowy? I czy Windows wystarczy, aby dobrze chronić dane?
- Ochrona danych w gabinecie lekarskim. „Już za ok. 1400 zł można uchronić się przed 90 proc. ataków”
- 6 zasad ochrony przed ransomware i reguła 3–2-1
- Podstępny phishing. Jak go rozpoznać i nie dać żadnej szansy hakerom?
- Hakerzy nie mają skrupułów, ale może ich zatrzymać „firewall z ludzi”
- Ochrona danych polega na budowaniu procedur bezpieczeństwa wokół pracownika
- Mikro-wycieki danych to plaga. „Wystarczy poczekać kilka minut przy drukarce”
- Cyberpsychologia. Nowe narzędzie do walki z hakerami
- Co dzieje się z danymi, które lekarz wpisuje do czatbotów AI?
- Co to jest i jak wdrożyć strategię „zerowego zaufania”?
- Tak ChatGPT pomoże wzmocnić poziom cyberbezpieczeństwa
- Crash testy bezpieczeństwa danych w szpitalach. Jak się je przeprowadza?
- Placówka medyczna padła ofiarą hakerów. Co robić?
- 5 sposobów, jak uniknąć kary Urzędu Ochrony Danych Osobowych
- NIS2 w placówce zdrowia. Od czego zacząć?

Pobierz także inne poradniki OSOZ

