Hakerzy atakują ochronę zdrowia. Jak chronić dane? [RAPORT]
Dodano: 07.10.2026
Po cyberataku na MyDr i czarnej serii innych incydentów, wszyscy zadają sobie pytanie: Co zrobić, aby dane pacjentów były bezpieczne? Aktualne wytyczne dla placówek zdrowia, najlepsze praktyki zabezpieczeń i mechanizmy zagrożeń prezentujemy w 163-stronicowym raporcie „Twierdza danych. Jak bronić się przed hakerami?”
Placówki zdrowia mogą łatwo podnieść poziom ochrony przed hakerami
Żaden inny atak hakerów – a tych było kilka w ostatnich miesiącach – nie wywołał takiej burzy jak wyciek danych ok. 19 mln osób w wyniku ataku na dostawcę oprogramowania gabinetowego MyDr. To jeden z największych cyberataków w historii Polski. Niezależnie od wyników śledztwa w tej sprawie, od dawna wiemy, że ochrona danych medycznych w placówkach zdrowia jest niewystarczająca. Cyberatak zbiegł się w czasie z corocznym raportem Centrum e-Zdrowia na temat poziomu cyfryzacji i cyberbezpieczeństwa w placówkach zdrowia. Wynika z niego jasno: placówkom zdrowia brakuje kompetencji w zakresie cyberbezpieczeństwa.
Problem jest stary jak cyfryzacja ochrony zdrowia. I niestety – jak podkreślają eksperci – nie rozwiążą go żadne nowe inicjatywy legislacyjne. Nawet „Cyber Piątka”, choć zawiera kilka pomysłów idących w dobrym kierunku, nie sprawi cudów.
Z cyberatakami mierzy się cały świat. Hakerzy kradną dane i paraliżują działanie placówek zdrowia, co w kilku przypadkach doprowadziło do śmierci pacjentów. Ale nie oznacza to, że placówki medyczne są zupełnie bezbronne w walce z hakerami. Dane są kradzione przez hakerów-amatorów, którzy wykorzystują znane od dawna luki. Przykładowo, za zdecydowaną większość udanych cyberataków odpowiada phishing – gdy pracownik kliknie w zainfekowany załącznik albo link. Najlepszą ochroną przed nimi jest wiedza o metodach socjotechniki, po które sięgają hakerzy. Z kolei włamania do systemów komputerowych, wymagające celowanego i skoordynowanego ataku doświadczonej grupy hakerów albo działania osoby z wewnątrz organizacji (tzw. insidera), są rzadkością.
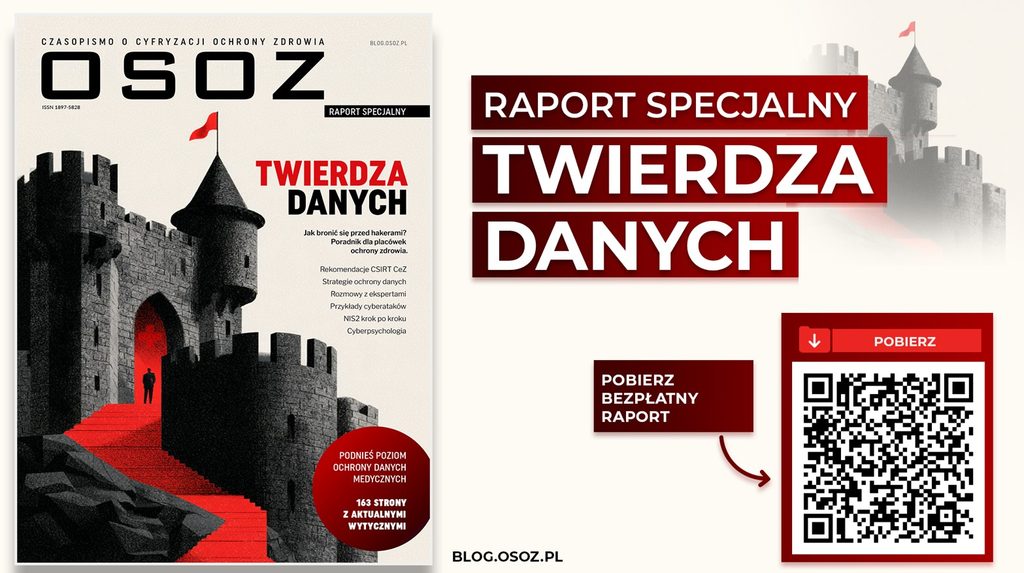
Stwórz „twierdzę danych” z różnymi warstwami zabezpieczeń
Często powtarza się, że człowiek jest najsłabszym ogniwem w bezpieczeństwie danych. W naszym raporcie pokazujemy, że pracownik jest najmocniejszym ogniwem w ochronie danych. Tłumaczymy, jak chronić dane niskim kosztem, przypominamy podstawowe zalecenia ekspertów oraz prezentujemy nowe metody działania hakerów i sposoby walki z nimi.
Cyberbezpieczeństwo nie jest sztuką wyższą, czymś zarezerwowanym dla wybranych placówek zatrudniających ekspertów ds. ochrony danych i posiadających duże budżety na ten cel. To nie jest jakieś jedno wybrane działanie, oprogramowanie albo szkolenie, które zapewni 100-proc. ochronę i spokój. Cyberochrona to procedury, które są przestrzegane w praktyce, systemy IT projektowane w filozofii „ochrony na etapie projektowania”, wyszkoleni ludzie i filozofia pracy z myślą o ochronie danych – cały system zabezpieczeń organizacyjnych i technologicznych wkomponowany w codzienną działalność placówki zdrowia.
Adam Haertle, ekspert ds. cyberbezpieczeństwa, porównuje cyberbezpieczeństwo do zamku z tysiącem okien. Hakerowi wystarczy tylko jedno źle strzeżone wejście, aby dostać się do środka. Ale nawet jeśli mu się to uda, złodziej musi jeszcze przejść przez korytarze, kolejne drzwi, posterunki straży, aby w końcu przełamać kraty dzielące go od skarbu. Dopiero jeśli wszystkie te bariery zawiodą, kradzież zakończy się sukcesem. Dlatego szczelna ochrona danych polega na stworzeniu możliwie największej liczby poziomów zabezpieczeń. Nawet jeśli haker złamie jeden z nich, polegnie na kolejnym. Im więcej tych zabezpieczeń, szansa, że cyberatak się uda, maleje proporcjonalnie.
Niepokojąca liczba cyberataków. Ale dane można dobrze chronić
W momencie przygotowywania tego raportu dowiedzieliśmy się o kolejnych dwóch poważnych incydentach związanych z bezpieczeństwem danych. Nie zmienia to jednak faktu, że przestrzeganie podstawowych zasad bezpieczeństwa nadal zapewnia wysoki poziom ochrony danych. Dlatego każda placówka ochrony zdrowia, niezależnie od wielkości, powinna uczciwie odpowiedzieć sobie na pytanie: Czy należycie chronimy dane? A jeśli nie – dlaczego tak się dzieje i co możemy zrobić, aby to zmienić?
Nasz raport porządkuje nowe metody ochrony i radzi, jak zaktualizować strategie cyberochrony w czasach szybkiego rozwoju sztucznej inteligencji. Na bieżąco piszemy o tym na blogu OSOZ – zachęcamy do zaprenumerowania newslettera blogu OSOZ, a informacje o cyfryzacji i e-zdrowiu trafią dwa razy w miesiącu na Państwa skrzynkę mailową.