MFA w każdym systemie IT? CeZ zapowiada nowe wymagania
Dodano: 14.10.2026
Uwierzytelnianie wieloskładnikowe (MFA), indywidualne konta użytkowników, szyfrowanie danych, monitoring anomalii i testowanie zabezpieczeń – to część minimalnych wymagań technicznych i funkcjonalnych dla systemów wykorzystywanych w ochronie zdrowia przygotowanych przez Centrum e-Zdrowia. Projekt trafił do konsultacji, które potrwają do 31 października 2026 r. Co zmiany oznaczają dla użytkowników systemów IT?

- Do końca października trwają konsultacje dotyczące nowych minimalnych wymagań technicznych i funkcjonalnych dla systemów IT w ochronie zdrowia.
- Projekt przewiduje MFA do komunikacji z P1, szyfrowanie danych, monitoring anomalii, indywidualne konta użytkowników, zasadę minimalnych uprawnień, bezpieczne kopie zapasowe, ochronę interfejsów API itd.
- Dostawcy oprogramowania będą musieli zapewnić odpowiednie mechanizmy bezpieczeństwa
- Systemy IT placówek medycznych mają obsługiwać określone funkcje, m.in. z e-receptami, e-skierowaniami, Centralną e-Rejestracją i elektroniczną dokumentacją medyczną (EDM).
- Przepustowość łącza do komunikacji z P1 nie może być mniejsza niż 2 Mb/s
- Na dostosowanie się do nowych wymagań placówki zdrowia i dostawcy IT będą mieli 9 miesięcy od publikacji wymagań w BIP.
Nowe standardy bezpieczeństwa systemów IT. Dla dużych firm to już standard
Po cyberataku na MyDr, Ministerstwo Cyfryzacji zapowiedziało tzw. Cyber Piątkę – pakiet zmian mających wzmocnić ochronę danych medycznych. Pierwsze szczegóły przedstawiono na spotkaniu z dostawcami systemów IT dla ochrony zdrowia zorganizowanym w Centrum e-Zdrowia.
Projekt zakłada wprowadzenie do systemów gabinetowych m.in. uwierzytelniania wieloskładnikowego (MFA) dla dostępu do funkcji związanych z komunikacją z P1. MFA polega na potwierdzaniu hasła logowania dodatkowym kodem otrzymywanym przez aplikację na smartfona albo SMS-em. Dostawcy zostaną zobowiązani do szyfrowania danych, monitoringu anomalii i testowania zabezpieczeń oraz zarządzania podatnościami, obejmującego ich identyfikację, ocenę, ustalanie priorytetów i usuwanie. Szczególny nacisk ma być położony na podatności krytyczne oraz komponenty wpływające na komunikację z platformą e-zdrowia P1. Przewidziano także testowanie aplikacji, infrastruktury i interfejsów API, szczególnie po wprowadzeniu istotnych zmian.
Spełnienie wymagań będzie musiało zostać potwierdzone w dokumentacji dotyczącej konfiguracji systemu IT oraz na podstawie wyników testów, audytów, rejestrów ryzyk, procedur, ewidencji uprawnień oraz zapisów w logach. Projekt przewiduje ponadto utrzymywanie aktualnego wykazu komponentów, bibliotek, zależności, certyfikatów, poświadczeń i integracji komunikujących się z P1.
Wiodący dostawcy IT dla ochrony zdrowia w Polsce już i tak spełniają większość tych wymagań, bo to standard w zakresie bezpieczeństwa danych. Mogą one jednak być sporym wyzwaniem dla małych firm, które zostaną obciążone dodatkową pracą dokumentacyjną.
Co przewidują nowe minimalne wymagania dla systemów IT w ochronie zdrowia?
- Uwierzytelnianie wieloskładnikowe dla dostępu do funkcji związanych z komunikacją z P1 oraz operacji wysokiego ryzyka, w tym odporność na phishing
- Zasada minimalnych uprawnień, indywidualne konta użytkowników oraz kontrolowany dostęp administracyjny
- Ochrona interfejsów API, szyfrowanie danych, zarządzanie sekretami i nowoczesną kryptografię
- Pełna rozliczalność operacji, monitorowanie anomalii i szybkie reagowanie na incydenty bezpieczeństwa
- Ochrona przed masowym pozyskiwaniem danych, bezpieczne kopie zapasowe oraz gotowość do odtworzenia usług po ataku ransomware
- Zarządzanie podatnościami, testowanie zabezpieczeń oraz możliwość wykazania zgodności z wymaganiami.
Systemy IT muszą mieć określone funkcje dotyczące e-recept i EDM
Opublikowany dokument „Minimalne wymagania techniczne i funkcjonalne dla systemów usługodawców” określa też, jakie bazowe funkcje powinny mieć systemy IT usługodawców. W zależności od rodzaju udzielanych świadczeń, wymagania obejmują m.in. e-recepty, e-skierowania, Centralną e-Rejestrację, elektroniczną dokumentację medyczną i zdarzenia medyczne.
Oprogramowanie IT placówek medycznych ma umożliwiać m.in. wystawianie i anulowanie e-recept, weryfikację ich pakietów w P1 oraz przeglądanie i pobieranie recept historycznych. W przypadku elektronicznej dokumentacji medycznej (EDM) jest to m.in. tworzenie i podpisywanie dokumentów, zachowywanie poprzednich wersji oraz obsługa wymiany dokumentacji za pośrednictwem P1.
Projekt określa też minimalną przepustowość łącza potrzebną do komunikacji systemów usługodawców z P1 na poziomie 2 Mb/s. Wymagana przepustowość rośnie wraz z liczbą równoczesnych użytkowników i zależy od obsługiwanych usług. Dokument nie wskazuje wprost, że każda placówka musi wykupić łącze internetowe o określonych parametrach.
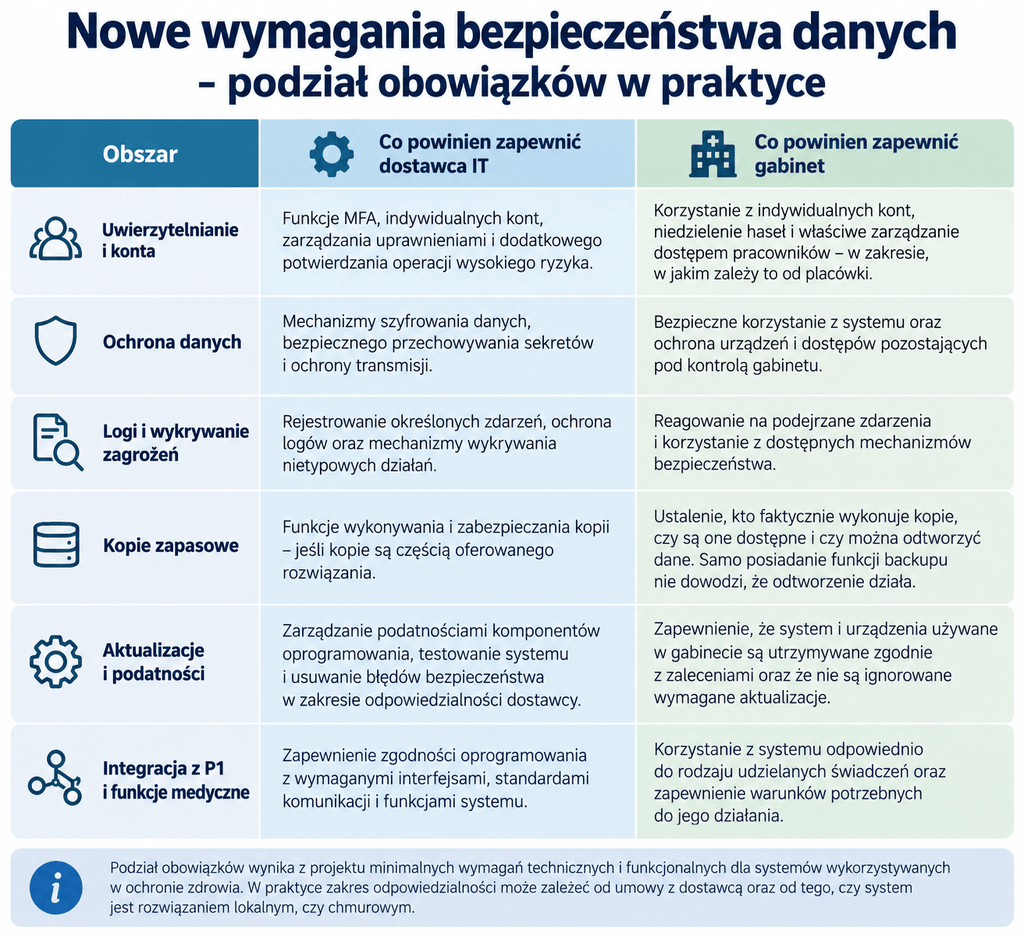
Co to oznacza dla gabinetów lekarskich, przychodni i szpitali?
Wszystko zależy od ostatecznego kształtu wymagań. Warto przypomnieć, że art. 8b ustawy o systemie informacji w ochronie zdrowia jasno wskazuje, że usługodawcy mają zapewnić zgodność swoich systemów z opublikowanymi minimalnymi wymaganiami. Z kolei art. 8d nakłada obowiązki dotyczące bezpiecznej komunikacji zarówno na usługodawców, jak i na dostawców usług informatycznych.
Nowe wymagania nie zmieniają jednak dotychczasowego podziału kompetencji w zakresie ochrony danych. Placówki medyczne nie powinny zakładać, że zakup oprogramowania automatycznie zwalnia je z odpowiedzialności ochrony danych. Większość zagrożeń związanych z atakami cybernetycznymi pozostaje poza oprogramowaniem medycznym i wymaga wdrożenia systemu bezpieczeństwa informacji, zarządzania ryzykiem itd.
Placówki i dostawcy będą mieli 9 miesięcy na przygotowanie się do nowych wymagań, licząc od dnia publikacji w Biuletynie Informacji Publicznej (BIP).
Zmiany mogą być najbardziej uciążliwe dla małych gabinetów lekarskich korzystających z autorskich systemów IT. Te mogą sobie nie poradzić ze spełnieniem nowych wymagań i zniknąć z rynku. Bezpieczne zarządzanie dostępem, kopiami zapasowymi i monitorowanie zdarzeń mogą też być dodatkowym obciążeniem dla małych praktyk lekarskich bez wsparcia IT. Dla wszystkich placówek dużą zmianą może okazać się uwierzytelnianie wieloskładnikowe.
Konsultacje do końca października
W konsultacjach projektu mogą wziąć udział producenci oprogramowania medycznego, dostawcy usług IT i chmurowych, eksperci cyberbezpieczeństwa, szpitale i inne podmioty lecznicze, organizacje branżowe, środowisko akademickie oraz personel medyczny.
Uwagi można zgłaszać do 31 października 2026 r. pod adresem konsultacje@cez.gov.pl, wpisując w temacie „Konsultacje minimalnych wymagań z art. 8b ustawy o SIOZ”.