Dostawca IT czy placówka? Kto odpowiada za ochronę danych?
Dodano: 29.10.2026
Nowe przepisy o cyberbezpieczeństwie – dyrektywa NIS2 i ustawa o Krajowym Systemie Cyberbezpieczeństwa – jasno pokazują jedno: bezpieczeństwa danych nie można po prostu „kupić” razem z oprogramowaniem. To wspólne zadanie, w którym producent systemu ma swoją rolę, ale kluczowa odpowiedzialność pozostaje po stronie placówki zdrowia lub apteki, które odpowiadają za dane swoich pacjentów.
- Odpowiedzialność za zgodność z przepisami NIS2 i ustawą o KSC spoczywa na placówce medycznej lub aptece – sam zakup oprogramowania nie zapewnia spełnienia wymagań prawnych.
- Placówka musi samodzielnie ocenić, jakie przepisy ją obowiązują, a w razie objęcia regulacjami m.in. ocenić ryzyko, wdrożyć procedury bezpieczeństwa, szkolić personel i zgłaszać incydenty.
- KAMSOFT dostarcza narzędzia wspierające ochronę danych, w tym m.in. uwierzytelnianie dwuskładnikowe, zarządzanie uprawnieniami, rejestrowanie zdarzeń, szyfrowanie i kopie zapasowe, aktualizacje.
- Dokumentacja i zabezpieczenia dostawcy nie zastępują obowiązków placówki. Gotowe materiały trzeba dostosować do własnej organizacji, a mechanizmy ochronne właściwie skonfigurować i stosować.
- KAMSOFT odpowiada za bezpieczeństwo rozwijanego oprogramowania i udostępniane mechanizmy ochrony, a placówka za ich konfigurację, zarządzanie dostępem, procedury i szkolenia personelu.

Kto odpowiada za bezpieczeństwo danych?
Obowiązki wynikające z nowych przepisów nie zależą od tego, jaki system został wybrany. Wynikają przede wszystkim z charakteru prowadzonej działalności – udzielania świadczeń zdrowotnych, prowadzenia apteki czy innej działalności objętej ustawą.
To placówka świadczy usługę pacjentowi. System informatyczny jest narzędziem, które pomaga ją realizować.
Dlatego samo korzystanie z oprogramowania, nawet bardzo dobrze zabezpieczonego, nie oznacza automatycznie spełnienia wszystkich wymagań. Tych obowiązków nie przejmie dostawca systemu ani fakt, że sam podlega podobnym regulacjom. Odpowiedzialność za zgodność organizacji z prawem pozostaje po stronie podmiotu prowadzącego działalność.
Dobra wiadomość jest taka, że nie trzeba robić tego samemu. Poniżej wyjaśniamy, jakie obowiązki w zakresie bezpieczeństwa danych są po stronie placówki, a w których obszarach może pomóc dostawca IT, czyli KAMSOFT.
Jakie obowiązki ma placówka zdrowia albo apteka?
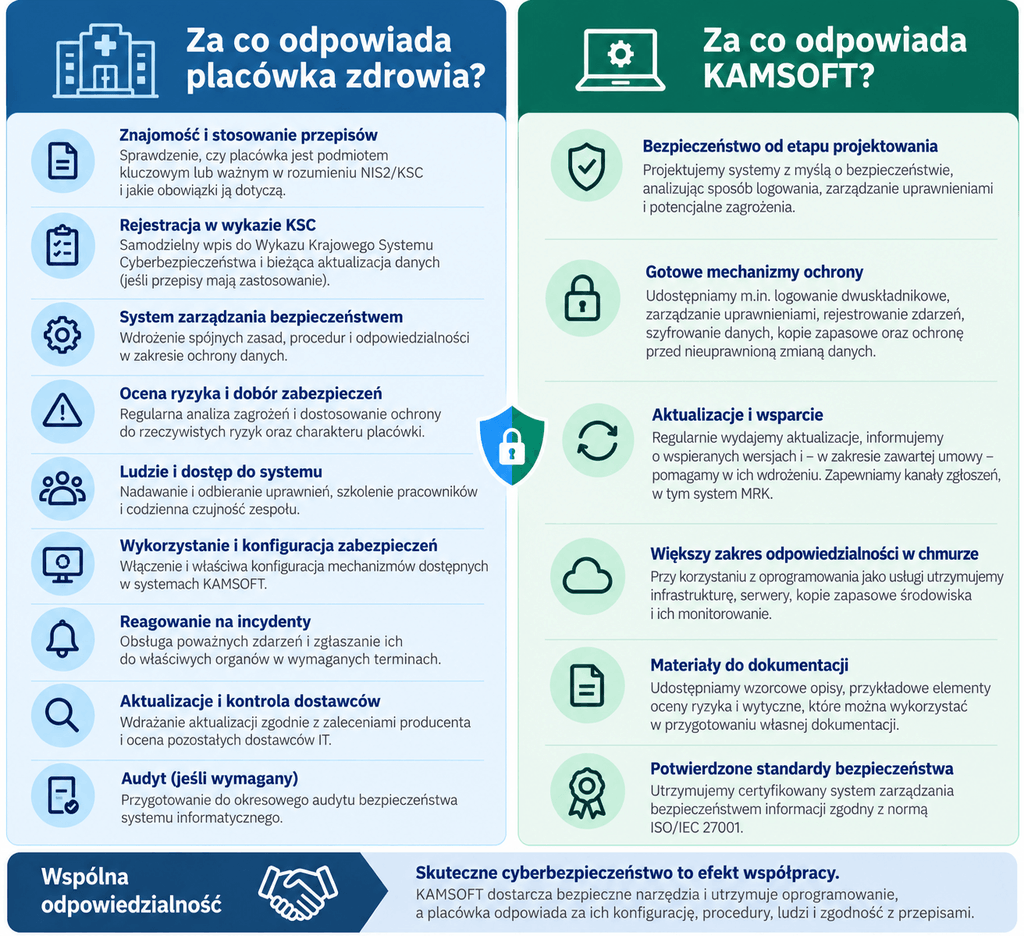
Nadrzędne są zawsze ustawy i przepisy dotyczące ochrony danych i prowadzenia działalności leczniczej, a także wytyczne Ministerstwa Cyfryzacji czy CSIRT CeZ. Dlatego ich znajomość jest kluczowa. Ze swojej strony zalecamy następujące działania:
1. Sprawdź, jakie przepisy Cię dotyczą.
Trzeba samodzielnie ustalić, czy placówka jest tzw. podmiotem kluczowym albo ważnym. Sama działalność prowadzona w sektorze ochrony zdrowia czy farmacji tego nie przesądza – decydują o tym konkretne kryteria określone w ustawie. Tej oceny nikt nie wykona za placówkę.
2. Zgłoś placówkę i aktualizuj dane.
Jeżeli przepisy o Krajowym Systemie Cyberbezpieczeństwa (KSC), adaptujące dyrektywę NIS2, mają zastosowanie, do 3 października należało dokonać samodzielnego wpisu do Wykazu KSC i na bieżąco aktualizować zawarte w nim informacje.
3. Uporządkuj bezpieczeństwo.
Ustawa oczekuje nie pojedynczych zabezpieczeń, ale spójnego systemu zarządzania bezpieczeństwem informacji – zestawu zasad, procedur i odpowiedzialności, które działają razem.
4. Oceniaj ryzyko i dobieraj zabezpieczenia.
Trzeba regularnie sprawdzać, co może pójść nie tak, i dobierać ochronę do rzeczywistych zagrożeń oraz wielkości i charakteru placówki. Bezpieczeństwo powinno wynikać z oceny ryzyka, a nie z kopiowania rozwiązań stosowanych gdzie indziej.
5. Zadbaj o ludzi i dostęp do systemu.
Duża część bezpieczeństwa „ma miejsce” każdego dnia: przy nadawaniu i odbieraniu uprawnień, szkoleniu pracowników czy reagowaniu na podejrzane wiadomości i załączniki. Nawet najlepsze zabezpieczenia techniczne nie zastąpią czujnego zespołu.
6. Włącz i właściwie skonfiguruj dostępne zabezpieczenia.
Systemy KAMSOFT udostępniają gotowe mechanizmy ochrony, które opisujemy poniżej. Ich wykorzystanie i konfiguracja pozostają jednak po stronie placówki. Jeśli z któregoś zabezpieczenia świadomie się rezygnuje, warto to udokumentować wraz z uzasadnieniem.
7. Reaguj na incydenty i zgłaszaj je na czas.
Poważne zdarzenia trzeba odpowiednio obsłużyć i – jeśli wymagają tego przepisy – zgłosić właściwym organom w określonych terminach. Dobrze jest wcześniej wyznaczyć osobę odpowiedzialną za koordynację takich działań.
8. Instaluj aktualizacje i kontroluj dostawców.
Aktualizacje producenta należy wdrażać zgodnie z jego zaleceniami. Ważny jest także dobór i ocena pozostałych dostawców rozwiązań informatycznych.
9. Przygotuj się na audyt, jeśli jest wymagany.
Niektóre podmioty mają obowiązek okresowego audytu bezpieczeństwa swojego systemu informatycznego.
Dla placówek, które spełniały warunki w dniu wejścia w życie nowych przepisów, czyli 3 kwietnia 2026 r., orientacyjne terminy to około pół roku na wpis do wykazu, około roku na wdrożenie uporządkowanego systemu bezpieczeństwa, a w przypadku podmiotów kluczowych – do dwóch lat na pierwszy audyt. Placówki, które spełnią warunki później, liczą te terminy od swojej daty.
To wystarczająco dużo czasu, żeby spokojnie się przygotować. Nie jest go jednak na tyle dużo, żeby odkładać temat na później.
Czego KAMSOFT nie załatwi za placówkę zdrowia? Częste nieporozumienia
W rozmowach z placówkami regularnie wracają te same pytania. Odpowiadamy na nie wprost, żeby uniknąć kosztownych nieporozumień.
„Skoro mamy system KAMSOFT, jesteśmy zgodni z przepisami”. Nie. Oprogramowanie jest narzędziem, które pomaga spełnić wymagania, ale samo ich nie spełnia.
„KAMSOFT podlega tym przepisom, więc nas to nie dotyczy”. To, że KAMSOFT jest firmą regulowaną, odnosi się do działalności KAMSOFT. Nie znosi obowiązków wynikających z działalności placówki.
„Czy system KAMSOFT jest certyfikowany jako zgodny z NIS2?” Nie ma takiego certyfikatu. Zgodność ocenia się w odniesieniu do całej organizacji – jej ludzi, procesów, sprzętu i sposobu korzystania z systemów – a nie samego programu.
„Dostaliśmy komplet dokumentów, więc dokumentację mamy gotową”. Udostępniane przez nas materiały stanowią punkt wyjścia. Trzeba je przeanalizować, dopasować do konkretnej placówki i włączyć do własnej dokumentacji. Samo ich posiadanie, nawet po opatrzeniu pieczątką, nie oznacza wykonania obowiązku.
W czym KAMSOFT może pomóc?
Odpowiedzialność placówki jest kluczowa, ale nie oznacza, że zostaje ona z tym zadaniem sama. Jako producent i dostawca wnosimy do wspólnego systemu bezpieczeństwa konkretne rozwiązania.
Bezpieczeństwo od pierwszego etapu projektowania. Nasze systemy projektujemy z myślą o bezpieczeństwie od początku. Analizujemy sposób logowania, zarządzanie uprawnieniami i potencjalne zagrożenia, zanim rozwiązanie trafi do placówki.
Gotowe mechanizmy ochrony. Systemy udostępniają m.in. logowanie dwuskładnikowe, zarządzanie uprawnieniami, rejestrowanie zdarzeń, szyfrowanie przesyłanych danych, kopie zapasowe oraz ochronę przed nieuprawnioną zmianą danych. Placówka decyduje, które mechanizmy wykorzystać i jak je skonfigurować. My dbamy o to, żeby były dostępne, aktualne i sprawdzone.
Aktualizacje i wsparcie. Regularnie wydajemy aktualizacje, informujemy o wspieranych wersjach i – w zakresie zawartej umowy – pomagamy w ich wdrożeniu. Zapewniamy również kanały zgłoszeń, w tym system MRK.
Większy zakres odpowiedzialności po naszej stronie w chmurze. Przy korzystaniu z oprogramowania jako usługi utrzymujemy infrastrukturę, serwery, kopie zapasowe środowiska i ich monitorowanie. Po stronie placówki pozostają m.in. konta, uprawnienia, konfiguracja oraz obowiązki związane z usługą świadczoną pacjentom.
Materiały ułatwiające przygotowanie dokumentacji. Udostępniamy wzorcowe opisy, przykładowe elementy oceny ryzyka i wytyczne, które można wykorzystać jako punkt wyjścia do własnej dokumentacji. Wymagają one jednak dopasowania do realiów konkretnej organizacji.
Bezpieczeństwo potwierdzone również po naszej stronie. Utrzymujemy certyfikowany system zarządzania bezpieczeństwem informacji zgodny z normą ISO/IEC 27001. To jeden z elementów, które można uwzględnić przy ocenie dostawcy.
Jedno zastrzeżenie jest ważne: wszystkie te rozwiązania wspierają obowiązki placówki, ale ich nie zastępują. Jeśli potrzebne są zabezpieczenia wykraczające poza standardowe możliwości systemu, warto się z nami skontaktować. Pomożemy dobrać odpowiednie rozwiązanie.
Bezpieczeństwo to wspólne dzieło
W cyberbezpieczeństwie od lat funkcjonuje zasada „szwajcarskiego sera”. Każda pojedyncza warstwa ochrony ma swoje słabości. Im więcej dobrze zaprojektowanych warstw, tym mniejsze prawdopodobieństwo, że hakerowi uda się przebić przez wszystkie.
Część tych warstw budujemy my – projektując, rozwijając i zabezpieczając system. Kolejne powstają w placówce: poprzez właściwą konfigurację, szkolenie zespołu, zarządzanie dostępami i codzienne przestrzeganie procedur. Dopiero wszystkie te elementy razem tworzą skuteczną ochronę.
Żaden system nie daje stuprocentowej gwarancji. Ataki dotykają nawet dobrze chronionych instytucji. Nie oznacza to jednak, że ochrona zdrowia jest bezbronna. Każdego dnia wiele ataków jest skutecznie wykrywanych i odpieranych dzięki technologii, procedurom i ludziom, którzy wiedzą, jak reagować.
Bezpieczeństwo cyfrowej ochrony zdrowia nie jest zadaniem jednego dostawcy ani jednej placówki. To wspólna odpowiedzialność. My odpowiadamy za swoją część. Placówki za swoją. A najważniejszy cel pozostaje ten sam: żeby cyfrowa ochrona zdrowia była nie tylko sprawna i dostępna, ale także bezpieczna dla pacjentów i ich danych.
Czytaj także: Nie tylko MyDr. Oto największe (jak dotąd) cyberataki 2026 roku