„Ochrona danych przypomina zamek z tysiącem okien”
Dodano: 13.10.2026
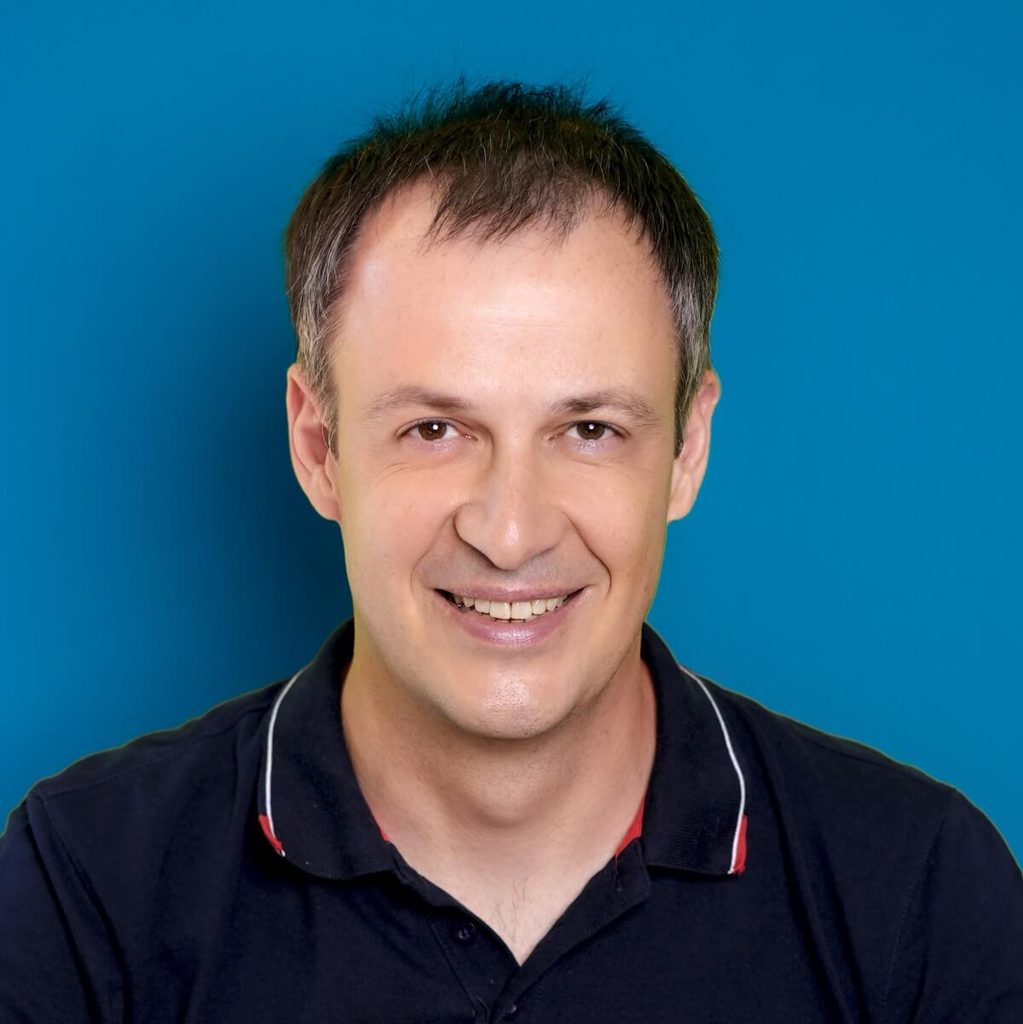
– Hakerowi wystarczy jedno niezabezpieczone wejście, aby dostać się do placówki zdrowia. Ale nawet jeśli mu się to uda, powinny być na niego zastawione kolejne pułapki. Tak, aby w jedną z nich wpadł – mówi Adam Haertle, założyciel serwisu ZaufanaTrzeciaStrona.pl i ekspert ds. cyberbezpieczeństwa. Rozmawiamy o kulisach ataku na MyDr, metodach działania grup cyberprzestępców, płaceniu okupu i tym, czy można się jeszcze obronić przed coraz bardziej wyrafinowanymi cyberatakami.
- Hakerzy atakują placówki zdrowia dla zysku, ale część grup może też współpracować ze służbami wrogich państw jak Rosja lub prowadzić działania szpiegowskie.
- Nie ma uniwersalnego rozwiązania gwarantującego bezpieczeństwo danych w podejściu „kupimy coś, postawimy i będzie działało”. Inwestować trzeba w ludzi i ich kompetencje.
- Uwierzytelnianie dwuskładnikowe, regularne aktualizacje oprogramowania i zabezpieczenie zdalnego dostępu to podstawowe działania, które znacząco ograniczają ryzyko cyberataku.
- Hakerzy stosują AI do automatyzacji cyberataków. Ale sięganie po AI do cyberochrony jest nadal ryzykowne – błędna reakcja systemu ochronnego może zakłócić działanie systemów szpitalnych.
- Placówki medyczne nie są karane za sam fakt, że padły ofiarą hakera, lecz za zaniedbania w zakresie bezpieczeństwa: brak właściwej reakcji na incydent, niezgłoszenie wycieku czy nieusunięcie znanych luk.
Dlaczego po wykradzeniu danych 19 mln osób z MyDr hakerzy skontaktowali się z Zaufaną Trzecią Stroną, aby nagłośnić sprawę?
Sprawcy, według mojej najlepszej wiedzy, próbowali skontaktować się z zaatakowaną firmą trzy dni wcześniej. Wysyłali e-maile i SMS-y na numery telefonów kierownictwa, ale przez co najmniej trzy doby nie otrzymali żadnej odpowiedzi. Pomyśleli więc, że przez dziennikarza będzie szybciej i odezwali się do mnie.
I osiągnęli cel, bo sprawa szybko została nagłośniona. Na razie cały czas toczy się śledztwo i nie wiemy, co dokładnie się stało. Po co jednak hakerzy kradną tak ogromne bazy danych, skoro raczej już z doświadczenia wiedzą, że prawdopodobieństwo, że poszkodowany zapłaci okup, jest małe?
Nasza ocena prawdopodobieństwa otrzymania okupu jest mocno zaburzona przez prosty fakt: kiedy hakerzy otrzymują okup, nie dowiadujemy się o tym.
Słyszymy przede wszystkim o przypadkach, w których płatność nie dochodzi do skutku, dochodzi do konfliktu pomiędzy włamywaczami a zaatakowaną firmą, nie osiągają porozumienia i informacja trafia do mediów.
Zgaduję – częściowo też w oparciu o swoją wiedzę – ale mogę powiedzieć, że wielokrotnie płatność okupu jednak następuje. W przypadku MyDr, przestępcy w specyficzny sposób komunikowali się z ofiarą i mediami. Najpierw twierdzili, że nie chcą okupu. A w kolejnym zdaniu napisali, że chcą opłaty za niezamówione testy bezpieczeństwa, które przeprowadzili, i przy okazji wykradli bazę danych. De facto były to więc żądania finansowe.
Nie wiem, jakie one były i czy zostały zrealizowane. Na koniec sprawcy podkreślili jednak dobrą współpracę z zaatakowaną firmą, a dane do tej pory nie wyciekły.
To, że nie wyciekły, nie znaczy, że nie wyciekną. Mogły być przecież sprzedane służbom państw nieprzyjaznych Polsce.
Z doświadczenia stawiałbym na to, że raczej tak się nie stało. Gdyby ktoś chciał te dane skomercjalizować, nie informowałby o tym mediów. W momencie, gdy wiadomo, jakie dane wyciekły, ich wartość spada. Fakt posiadania danych bez wiedzy właściciela zwiększa ich wartość.
Fakt, że media zostały o tym poinformowane i teraz wszyscy o tym wiemy, można z jednej strony potraktować jako reklamę takiej oferty, bo potencjalnie zwiększa rynek. Ale gdyby ktoś faktycznie chciał tymi danymi handlować, to w zasadzie w każdym znanym mi przypadku taki handel odbywa się bez upubliczniania faktu ich wykradzenia.
Są liczne kanały prywatne, z których włamywacze korzystają, przedstawiając ofertę sprzedaży potencjalnym zainteresowanym. Często takie transakcje odbywają się bez światła publicznego.
Czy hakerzy mają w ogóle jakikolwiek kręgosłup etyczny? Jeżeli żądają okupu i ktoś go zapłaci, czy dane są wtedy faktycznie odblokowywane i nie są dalej sprzedawane?
Trudno podejrzewać przestępców o szczególny kręgosłup etyczny, zwłaszcza jeżeli atakują firmy ochrony zdrowia. Kierują się przede wszystkim interesem komercyjnym, który jednak zakłada konieczność posiadania pewnej „wiarygodności” na rynku.
Jeżeli mówimy o organizacjach przestępczych szyfrujących dane i żądających okupu za ich odzyskanie oraz nieopublikowanie, albo jedno i drugie, to są one dosyć dużym ewenementem. Z reguły grupy przestępcze starają się regularnie zmieniać swoją tożsamość, żeby w razie identyfikacji nie przypisywać im więcej czynów niż to konieczne.
Tymczasem grupy szyfrujące dane działają pod określonymi markami, które same promują. Prowadzą nawet serwisy online z informacjami o swoich klientach, poradnikami, jak kupować kryptowaluty i jak zachowywać się w momencie ataku.
Liczą na to, że jeżeli będą zachowywać się rzetelnie i po otrzymaniu płatności udostępnią narzędzia do odszyfrowania danych, kolejne osoby też zapłacą. Jeżeli jednak wcześniejsze ofiary skarżą się w internecie, że po uiszczeniu zapłaty w kryptowalucie kontakt się urwał i nie otrzymały kluczy deszyfrujących, rośnie szansa, że kolejne ofiary też nie zapłacą.
Można więc mówić o czymś w rodzaju rankingu takich grup pod względem rzetelności i wiarygodności. Oczywiście nie znaczy to, że każda płatność oznacza udaną transakcję i otrzymanie tego, za co się zapłaciło.
W przypadku grup szyfrujących dane, w wielu przypadkach faktycznie starają się dostarczyć narzędzia pozwalające na odszyfrowanie danych. Nie zawsze są one dobrej jakości, ale pod względem technicznym starają się zapewnić możliwość odszyfrowania.
Czy za takimi cyberatakami stoi wyłącznie interes finansowy, czy czasami są one także motywowane, na przykład, chęcią destabilizacji sytuacji politycznej?
To zależy od kraju pochodzenia napastników. Napastnicy z Białorusi, Rosji czy byłych republik radzieckich często działają pod pewnego rodzaju opieką służb danego kraju, choć niekoniecznie bezpośrednio pod ich kierownictwem.
Wiemy z licznych wycieków, że posiadają jakiś kanał komunikacji z kimś po stronie lokalnego wywiadu czy kontrwywiadu, cywilnego albo wojskowego. Jeżeli wykradną ciekawe dane albo zdobędą interesujące informacje, może się zdarzyć, że ktoś „na górze” będzie nimi zainteresowany i takie informacje zostaną przekazane w ramach współpracy. Nie mam na to bezpośrednich dowodów, ale prawdopodobieństwo, że główne grupy cyberprzestępcze działające na terenie byłego Związku Radzieckiego oddają jakąś część dochodu komuś, kto się nimi opiekuje i dba o to, żeby nie trafiły do więzienia, oceniam raczej wysoko.
Może się też zdarzyć, że takie grupy dostają zadania w określonym kierunku. Albo nawet nie dostają ich wprost, ale domyślają się, co ich opiekunom by się podobało. Rosyjskie grupy cyberprzestępcze mają też – podobnie jak zwykli przestępcy – potrzebę znalezienia jakiegoś uzasadnienia moralnego dla swoich działań. Jeżeli ktoś pobije drugą osobę, bo uzna, że tamta jest gorszym przestępcą, może sobie wmówić: „Ja będę teraz tym lepszym”.
Rosjanie zajmujący się włamaniami faktycznie dążą więc do tego, żeby pogrążyć te „złe” kraje Zachodu, które ich tak bardzo nie lubią. Jest w tym coś w rodzaju specyficznie rozumianego patriotyzmu.
Natomiast znakomita większość grup komercyjnych skupia się po prostu na osiąganiu dochodu. Niewykluczone jednak, że oprócz takich działań zakłócających i komercyjnych mamy też do czynienia z działaniami szpiegowskimi. To jest ta trzecia grupa, w której dane są po prostu kradzione i nikt nigdy się o tym nie dowiaduje, a kradzież odbywa się na zlecenie jakiejś instytucji państwowej.
O kradzieżach często słyszymy, ale rzadziej o tym, że udało się złapać cyberprzestępców. Jaka jest skuteczność ścigania hakerów?
Nie dysponujemy rzetelnymi statystykami, które odpowiadałyby na to pytanie. Po stronie polskich organów ścigania mamy liczbę zgłoszonych przestępstw w danej kategorii, ale ta kategoria jest bardzo pojemna. To, że coś jest przestępstwem komputerowym, wcale nie oznacza, że było włamaniem czy kradzieżą. Dzisiaj większość przestępstw ma też komponent komputerowy, bo technologia jest już obecna prawie wszędzie.
Natomiast wiemy, że takie kradzieże, małe czy duże, mają wykrywalność raczej jednocyfrową niż dwucyfrową.
Z wielu różnych powodów. Po pierwsze, są to sprawy skomplikowane technicznie, a przy niskim poziomie strat – są prowadzone przez lokalnych policjantów, którzy często nie mają odpowiednich narzędzi, szkoleń ani kompetencji, żeby ścigać sprawców.
W przypadku większych spraw, kompetencje i narzędzia są, ale z drugiej strony śledztwa są bardzo trudne, bo ślady cyfrowe łatwo jest sfałszować. Trudno jest zostawić na miejscu przestępstwa cudze DNA, ale jest to możliwe. Natomiast ukryć się za cudzym adresem IP w internecie jest trywialnie prosto. To są trzy kliknięcia, nie trzeba do tego doktoratu.
Do tego dochodzi transgraniczność tych przestępstw. Wielu sprawców działa poza terytorium Polski i nie ma polskiego obywatelstwa. Więc nawet jeżeli uda się ich zidentyfikować, zatrzymania poza granicami Polski są rzadkością.
W przypadku MyDr mamy do czynienia z wyciekiem danych z chmury. Wcześniej zawsze krążyła opinia, że chmura jest bezpieczniejsza niż baza lokalna. Czy to przekonanie jest błędne?
Myślę, że chmura jest tak samo bezpieczna jak lokalna baza danych. Wszystko zależy od tego, kto ją skonfigurował i w jaki sposób.
Ta baza mogła równie dobrze znajdować się na komputerze lokalnego programisty i zostać stamtąd pobrana. Nie ma znaczenia, czy link do niej jest serwowany z chmury czy z lokalnego komputera. Główny problem polegał na tym, że była to jakaś kopia danych sprzed paru lat – i że była dostępna dla kogoś, komu udało się uzyskać dostęp do systemów.
Ważnym elementem bezpieczeństwa chmury jest to, że przekazujemy troskę o zabezpieczenie infrastruktury w ręce zawodowców pracujących u dostawcy chmury. Jeżeli postawimy wszystko na własnych serwerach, musimy mieć ekspertów od zabezpieczenia infrastruktury. Pamiętajmy, że oprócz warstwy bazy danych, mamy kolejne warstwy IT, takie jak aplikacje i interfejsy. Ich bezpieczeństwo zależy już od naszych programistów, bazodanowców i administratorów. Możemy znowu wynająć te usługi od dostawcy chmury, ale aplikacje nadal ktoś musi napisać.
Nie ma znaczenia, czy dany program działa lokalnie, czy w chmurze. To od jakości kodu zależy, czy będą w nim błędy, jakie i ile ich będzie. Tego, że nie będzie ich wcale, raczej nie możemy oczekiwać. Samo przechowywanie danych w chmurze rzadko jest przesłanką ich bezpieczeństwa.

Czy mamy jakieś nowe metody, żeby chronić się przed cyberatakami? Phishing jest coraz skuteczniejszy, ponieważ hakerzy korzystają ze sztucznej inteligencji. Nie popełniają już rzucających się w oczy błędów językowych. W przypadku ochrony zdrowia mogą na przykład podszywać się pod strony Ministerstwa Zdrowia czy dostawców oprogramowania.
Niestety nie widzę takiej symetrii między metodami hakerów a metodami ochrony danych. Skala zagrożeń jest duża, bo narzędzia popełniania przestępstw są powszechnie dostępne, w zasięgu kilku kliknięć.
Kiedyś, żeby zostać przestępcą, trzeba było być bardziej zdeterminowanym, mieć odwagę wyjść na ulicę, wyrwać komuś torebkę, narażając się na pościg. Dzisiaj można to bardzo prosto zrobić przed ekranem komputera. Wielu, głównie młodych, ale nie tylko, ludzi decyduje się spróbować. Jeżeli kilka razy im się uda, zostają przestępcami.
Drugi problem to transgraniczność. Kiedyś, nie chodząc po danych dzielnicach, szansa, że dostaniemy w zęby, była relatywnie niższa. Dzisiaj ten strzał w zęby możemy dostać od kogokolwiek, skądkolwiek. To może być ktoś siedzący kilka tysięcy kilometrów dalej, kto natrafił na jakiś serwer i przez przypadek jest w stanie się do niego dostać. To powoduje również masowość tych ataków. Łatwość i masowość generują skalę. Po drugiej stronie mamy ludzi, którzy próbują się przed tym zabezpieczyć. I tutaj niestety obrona się nie skaluje.
W branży mówimy o problemie zamku z tysiącem okien. Żeby skutecznie obronić zamek, potrzebujemy tysiąca strażników. Przy tysiącu okien napastnik potrzebuje tylko tego, żeby jeden strażnik się zdrzemnął. Oczywiście wiemy o tym po stronie obrony. Wiemy, że oprócz strażnika przy każdym oknie trzeba jeszcze postawić strażników patrolujących korytarze, żeby sprawdzić, czy ktoś nie prześliznął się przez okno. Budowanie obrony polega więc na tworzeniu wielu różnych warstw zabezpieczeń.
Możemy stosować również pułapki wewnątrz organizacji. W analogii do zamku, nawet dotknięcie skrzyni ze skarbem powinno aktywować alarm, bo wszyscy jego mieszkańcy wiedzą, że dotykać jej nie wolno.
Budowanie systemu obrony naszego cyfrowego zamku, opartego na wielu warstwach, zakłada, że komuś zawsze uda się włamać i dostać do środka. Mając ograniczone zasoby, musimy skupić się na wykrywaniu włamań, a nie tylko na ich zapobieganiu.
Wiemy, że stuprocentowe zabezpieczenie przed atakami kosztowałoby nas bardzo dużo i niszczyłoby większość modeli biznesowych. Inny problem ze skalowalnością obrony polega na tym, że napastnik nie ma żadnych ograniczeń technicznych. Może przeprowadzać nieudane ataki, może je wielokrotnie powtarzać, może atakować tysiąc podmiotów naraz. Obrońcy nie mogą sobie pozwolić na tyle błędów, obrona musi być bardziej precyzyjna.
A czy AI pozwala lepiej chronić dane?
Jeżeli mówimy o zastosowaniu sztucznej inteligencji w ataku, to jeżeli napastnikowi coś nie zadziała, problem dla niego jest niewielki. Natomiast z punktu widzenia obrony, jeżeli zastosujemy systemy AI i damy im autonomię w obronie, nie mogą się one pomylić. Jeżeli tak się stanie, mogą nam wyłączyć nasze usługi i serwisy.
Automatyzacja ataku jest dużo prostsza niż automatyzacja obrony, bo napastnik po prostu nie przejmuje się skutkami. Najwyżej atak się nie uda – wtedy haker próbuje dalej gdzie indziej. Z kolei obrońca musi przejmować się skutkami swojej obrony; nie może pozwolić, żeby obrona na przykład pogorszyła sytuację albo doprowadziła do przerw w ciągłości działania.
Automat broniący może powiedzieć: „Ten atak jest tak niebezpieczny, że musimy wyłączyć usługę”. Może się okazać, że ta usługa jest potrzebna, żeby na przykład szpital mógł funkcjonować.
Defensywa jest więc dużo trudniejsza niż ofensywa, ale mądra obrona pozwala nam dzisiaj równoważyć sprawność napastników. Pamiętajmy, że po stronie napastników często spotykamy się z osobami mniej wykwalifikowanymi; jest ich dużo, ale ich średni poziom umiejętności jest dużo niższy niż po stronie obrońców.
Placówki zdrowia najczęściej nie mają dużych budżetów na inwestycje w cyberbezpieczeństwo. Czy są jakieś podstawowe zabezpieczenia, które można wdrożyć stosunkowo niskim kosztem, a które zapewniałyby, powiedzmy, ponad 90-procentowe bezpieczeństwo?
Rozmawiam czasem z ludźmi odpowiedzialnymi za bezpieczeństwo w szpitalach i jest mi smutno po tych rozmowach. Pieniądze są, czy to środki z programu „Wsparcie cyberbezpieczeństwa w placówkach medycznych””, czy z KPO. Problem w tym, że często nie można ich wydać tam, gdzie najbardziej by się przydały.
A najbardziej przydałoby się zatrudnić albo lepiej wynagrodzić ludzi, którzy wiedzą, co w danej organizacji jest potrzebne. Najbardziej brakuje kompetencji.
Długofalowo, zakup urządzeń czy oprogramowania nie podnosi poziomu bezpieczeństwa. Bezpieczeństwo jest w stanie podnieść mądry człowiek, który będzie wiedział, co warto zrobić, kiedy i w jaki sposób, a potem będzie pilnował, żeby to faktycznie działało.
Zakup jednego urządzenia, którego dostawca obiecuje, że rozwiąże problemy, żadnych problemów nie rozwiąże. To, że urządzenie wykryje włamanie, wcale nie oznacza, że ktoś będzie wiedział, co z takim alertem zrobić. Po pierwsze, nie oznacza to, że ktoś ten alert przeczyta. Po drugie, jeżeli go przeczyta, nie oznacza to, że go zrozumie. Po trzecie, jeżeli zrozumie, to nie znaczy, że podejmie właściwe działania.
Dla mnie głównym problemem ochrony zdrowia są więc kompetencje ludzi, którzy za bezpieczeństwo bardzo ważnych danych otrzymują śmiesznie niskie wynagrodzenia. Cudem można nazwać to, że tych ataków jest tak niewiele przy skali problemu, z jakim mamy do czynienia.
Nie ma uniwersalnego rozwiązania w rodzaju: kupimy coś, postawimy i będzie działało. Dla mnie uniwersalnym rozwiązaniem byłoby: zatrudnimy człowieka, który popatrzy, co mamy, a czego nie mamy, jak wyglądają najczęstsze ataki i jak za przykładowo 20 procent kosztów pokryć 80 procent problemów.
Z informacji CSIRT Centrum Zdrowia wynika, że do sierpnia 2026 roku zgłoszono już prawie 1400 incydentów bezpieczeństwa danych w ochronie zdrowia. Wiemy, że te liczby są niedoszacowane, bo nie wszystkie incydenty są zgłaszane. Czym ryzykuje placówka, gdy pada ofiarą hakera i nie zgłasza tego?
Nie wiem, jakie w tej chwili są przewidziane sankcje wynikające ze wszystkich możliwych regulacji, ale jest ich sporo. Na pewno mamy sankcje z ustawy o ochronie danych osobowych wdrożonej w Polsce. Po kontroli, Urząd Ochrony Danych Osobowych może wydać rekomendacje albo nałożyć kary finansowe.
W zależności od klasyfikacji placówki z punktu widzenia krajowego systemu cyberbezpieczeństwa, po wdrożeniu NIS2 mamy również kary dla zarządów za niezastosowanie właściwych procedur bezpieczeństwa.
Nie ma w Polsce czegoś takiego jak kara za to, że ktoś padł ofiarą hakera. Jest kara za to, że nie zrobił tego, czego wymagały przepisy. Na przykład nie zareagowano na czas na żądanie organu nadzorczego, nie powiadomiono ofiar wycieku, nie podjęto właściwych działań naprawczych albo okaże się, że włamanie nastąpiło przez lukę wskazaną w audycie z zeszłego roku i nikt jej nie usunął. To są najczęstsze przyczyny, dla których instytucje są karane.
CSIRT CeZ podkreśla, że dane najczęściej wyciekają w wyniku ataku typu phishing. Każdy z nas niemal codziennie dostaje e-mail o tym, że coś wygrał albo że kurier nie mógł dostarczyć przesyłki i trzeba coś kliknąć. Nauczyliśmy się rozpoznawać niektóre metody hakerów. Ale część osób nadal daje się nabrać, a metody ataków są coraz bardziej wyrafinowane. Czy są jakieś sposoby, żeby lepiej się przed nimi bronić, oprócz oczywiście szkoleń?
Najprostszą metodą obrony przed phishingiem jest wdrożenie uwierzytelniania dwuskładnikowego. To rozwiązanie, którego w ochronie zdrowia bardzo często brakuje. Choć wymaga wykonania dodatkowego kroku przy logowaniu, zapewnia o wiele większe bezpieczeństwo niż tylko podanie loginu i hasła. Biorąc pod uwagę masowość ataków phishingowych i łatwość, z jaką można je dzisiaj przeprowadzić, to jest konieczność.
Od strony technicznej uwierzytelnianie dwuskładnikowe polega na tym, że użytkownik otrzymuje SMS, kod z aplikacji, który dodatkowo trzeba wpisać przy logowaniu. To może też być kluczyk sprzętowy przypominający pendrive, który podłącza się do komputera.
Tych technik jest sporo. Niektóre są darmowe, niektóre płatne, ale każda jest dodatkową przeszkodą dla włamywacza. Nawet jeżeli haker wyłudzi od nas login i hasło, polegnie na etapie uwierzytelniania. Jasne, kod z SMS-a też można uzyskać, ale większość atakujących tego nie próbuje. Z prostego powodu – to skomplikowane, a nadal jest wystarczająco dużo systemów, które nie wymagają dodatkowego zabezpieczenia.
Nie musimy więc być superzabezpieczeni. Wystarczy, że będziemy zabezpieczeni lepiej niż przeciętna instytucja.
Dużo mówi się o nowych niebezpieczeństwach związanych z AI. Teoretycznie haker może użyć AI, aby podszyć się pod dyrektora szpitala, sklonować jego głos i zadzwonić do pracownika, prosząc o podanie hasła. Czy powinniśmy się bać takich zagrożeń ze strony AI?
Już od 2019 roku wiemy, że można podrabiać cudzy głos z pomocą AI. Do tej pory nie znalazłem żadnego dowodu, że takie narzędzie zostało użyte w ataku polegającym na podszyciu się pod kogoś – a staram się uważnie monitorować wszystkie zagrożenia w sieci.
W rzeczywistości nie trzeba podrabiać głosu wnuczka, prezesa czy kogokolwiek innego. Wystarczy, że ktoś będzie wektorem wymuszenia i przekona nas do zrobienia czegoś głupiego. W stresie, kiedy dzwoni do nas sam prezes albo dyrektor, albo słyszymy, że nasz wnuczek miał wypadek, tracimy zdolność logicznego myślenia. Zamiast tego działamy impulsywnie, reagując na zagrożenie. Staramy się jak najszybciej rozwiązać problem i nie zastanawiamy się, czy to na pewno jest głos osoby, która do nas dzwoni.
Oczywiście, ataki polegające na podszywaniu się są popularne i faktycznie widzimy ich sporo zarówno w sektorze biznesowym, jak i prywatnym. Przestępcy bardzo często podszywają się pod bank, który rzekomo dzwoni, żeby ostrzec nas, że ktoś kradnie nasze pieniądze, a potem proponuje, jak je odzyskać.
Ataki polegające na podszywaniu się pod kogoś, z pomocą czy bez AI, nie osiągają skali zwykłego phishingu, który wygląda niemal identycznie od 20 lat i nadal działa. Dlaczego? Między innymi dlatego, że ponad 95 procent osób nie ma dwuskładnikowego uwierzytelnienia.
Co jeszcze może stanowić zagrożenie dla danych medycznych, a o czym często zapominamy?
Dużym problemem jest instalowanie urządzeń i systemów i zapominanie o nich. Firewall zaktualizowany w czerwcu działa świetnie do września. Potem ktoś odkrywa w nim błąd, który sprawia, że zamiast być strażnikiem naszej sieci, staje się furtką do niej i wpuszcza włamywaczy do środka.
A wystarczy śledzić informacje od producenta i zaktualizować oprogramowanie, kiedy pojawi się aktualizacja. I to natychmiast.
Druga rzecz to wszelkie zdalne dostępy. Jeżeli można zdalnie zalogować się do pulpitu, wejść przez VPN i nie ma tam dwuskładnikowego uwierzytelnienia, to jest to sposób, który najczęściej stosują włamywacze zajmujący się szyfrowaniem danych.
Po ataku na MyDr można odnieść wrażenie, że hakerzy są o krok do przodu, że są w stanie włamać się do każdej bazy danych. Czy mamy powody do optymizmu, jeśli chodzi o ochronę danych?
Myślę, że tak. Co parę lat widzimy katastroficzne nagłówki, kiedy pojawia się jakaś nowa technologia, o której niewiele jeszcze wiemy i trochę boimy się tego, jakie będą jej skutki.
O tym, że maszyny wszystko zhakują, czytam od 20 lat i nadal jakoś funkcjonujemy. Jak się okazuje, inwestujemy w ochronę danych na tyle, że nadal jakoś funkcjonujemy bez większych zakłóceń. Takie incydenty jak w przypadku MyDR na pewno będą się w przyszłości powtarzać. Myślę jednak, że z czasem po prostu się do tego przyzwyczaimy, nauczymy się z tym żyć i znajdziemy jakieś rozwiązania. Na razie apokalipsy się nie spodziewam.
Czytaj także: „Nie wręczamy mandatów.” CSIRT CeZ o walce z cyberatakami