Hakerzy wykradli 2 mln rekordów z gabinetów dentystycznyh
Dodano: 02.10.2026
Firma FELG Software potwierdziła atak na system FELG Dent, z którego korzysta 16 000 gabinetów stomatologicznych. Według wstępnych informacji, incydent objął około 2 mln rekordów pacjentów.
Mamy dane i je ujawnimy, jeśli nie dostaniemy okupu. „Pozbędziemy się pseudo lekarzy”
Z portalem Sekurak skontaktowali się hakerzy, którzy twierdzą, że wykradli dane pacjentów z systemu IT do obsługi gabinetów stomatologicznych.
– Jestesmy niezalezni nazywamy sie Horus pokazalismy slabosc kolejnego programu gabinetowego ktory odpowiadal za trzymanie danych polakow w nasze rece wpadly nastepujace dane z felgdent.com [pisownia oryginalna] – napisali hakerzy.
FELG Software potwierdził, że do incydentu doszło i zapowiedział, że w ciągu najbliższych dni będzie w stanie dokładniej określić zakres naruszenia.
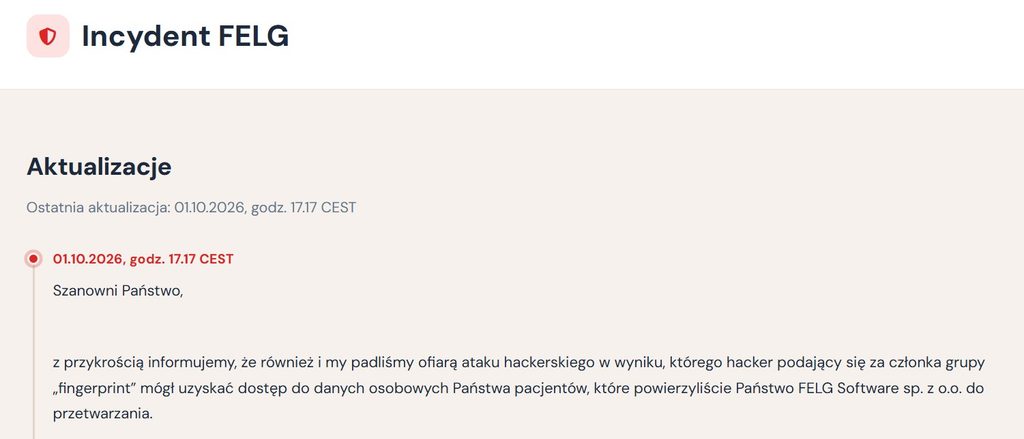
– Z przykrością informujemy, że również i my padliśmy ofiarą ataku hakerskiego, w wyniku którego haker podający się za członka grupy „fingerprint” mógł uzyskać dostęp do danych osobowych Państwa pacjentów, które powierzyli Państwo FELG Software sp. z o.o. do przetwarzania. Osoba podająca się za sprawcę ataku twierdzi, że uzyskała dostęp do około 10% danych z naszej bazy i żąda okupu za ich nieujawnianie – czytamy w oświadczeniu na stronie FELG Software.
Atakujący przekazali również próbki danych dotyczących kilku osób publicznych. W części przypadków miały one zawierać podstawowe dane identyfikacyjne, w innych również adresy, informacje o gabinecie czy przepisanych lekach. Nie zostało jednak potwierdzone, że przedstawione dane pochodzą z FELG Dent. Jak zwraca uwagę Sekurak, mogą one również pochodzić z wcześniejszych wycieków.
Hakerzy zagrozili, że ujawnią informacje o lekarzach stomatologach, którzy wypisywali na receptę leki psychotropowe. Chcą to zrobić „zeby mozna bylo pozbyc sie pseudo lekarzy ktorzy doprowadzaja do smierci ludzi” [pisownia oryginalna].
Trwa śledztwo wewnętrzne firmy
System FELG Dent jest wykorzystywany przez około 16 tys. gabinetów stomatologicznych. Atakujący, którzy przedstawiają się jako Horus, twierdzą, że uzyskali dostęp do około 2,4 mln rekordów pacjentów. Wśród danych mają znajdować się m.in. imiona i nazwiska, numery PESEL, adresy, numery telefonów, informacje o gabinecie oraz dane dotyczące leczenia.
Według ich deklaracji dostęp obejmował również informacje związane z receptami, dokumentacją wizyt, e-ZLA, eWUŚ, a także pliki i zdjęcia przechowywane w systemie. Atakujący twierdzą, że wykorzystali podatność typu IDOR (Insecure Direct Object Reference), która może pozwalać na uzyskanie dostępu do obiektów lub danych poprzez manipulowanie identyfikatorami w żądaniach aplikacji. Według ich relacji punktem wyjścia miało być konto demonstracyjne, które miało umożliwiać dostęp do danych produkcyjnych.
FELG Software poinformowała klientów o incydencie, zawiadomiła prokuraturę i skontaktowała się z Urzędem Ochrony Danych Osobowych. Firma prowadzi również analizę z udziałem zewnętrznych specjalistów z zakresu informatyki śledczej.
Czytaj także: Cyberatak na Medyc. Czy wyciekły dane 5 mln pacjentów?