CSIRT CeZ: już 1379 incydentów bezpieczeństwa danych
Dodano: 01.10.2026
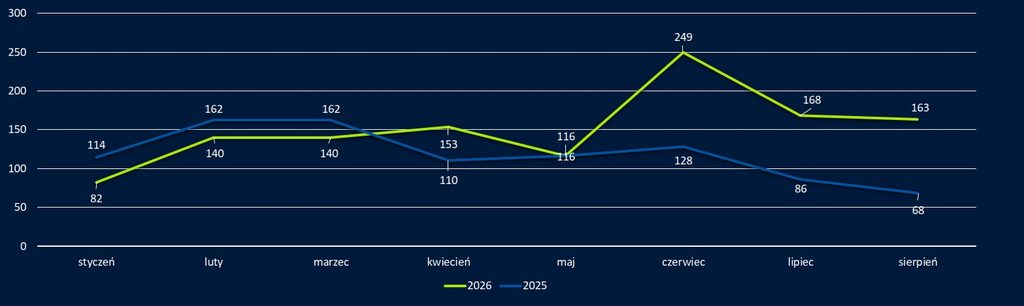
Tylko do sierpnia 2026 roku do CSIRT CeZ zgłoszono 1379 incydentów bezpieczeństwa danych. W czerwcu br. było ich 249 (o 94% więcej niż w czerwcu 2025 roku), w lipcu – 168 (+95%), a w sierpniu – 163 (+140%) – poinformowali przedstawiciele Ministerstwa Zdrowia i Centrum e-Zdrowia na spotkaniu dla dziennikarzy. To oznacza rekordowy średni wzrost o 110% w miesiącach czerwiec-sierpień.
Od czerwca mamy do czynienia z wyjątkową aktywnością hakerów
W ciągu ostatnich 3 lat liczba incydentów ochrony zdrowia wzrosła 6-krotnie. W całym 2025 roku było ich 1441, a najczęściej rejestrowano oszustwa komputerowe, w tym phishing (580 przypadków), podatne usługi (344), wycieki poświadczeń (148), oraz szkodliwe oprogramowanie (146). Oszustwa i podatne usługi stanowiły razem około 64% zdarzeń.
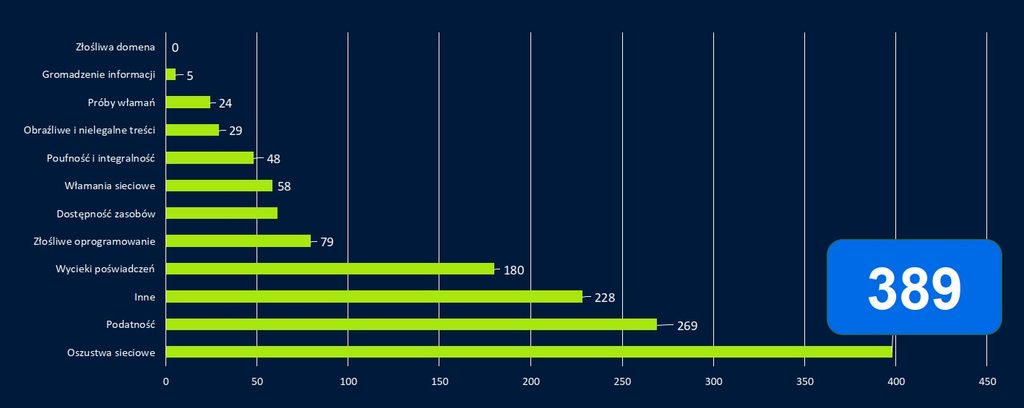
Szczególnie w drugiej połowie 2026 roku mocno wzrosta liczba incydentów bezpieczeństwa danych – od czerwca do sierpnia o średnio 110%. Pod względem rodzaju zagrożeń, 2026 rok jest bardzo podobny do poprzednich lat. Dominujące są oszustwa komputerowe – do sierpnia br. zarejestrowano ich 389.
Z kolei z badań przeprowadzonych na przełomie 2025 i 2026 roku przez CSIRT CeZ wynika, że 76% jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji, ale ponad 28% nie posiadało opublikowanej polityki bezpieczeństwa, a około 29% dyrektorów nie dokonywało regularnych przeglądów oceny ryzyka.
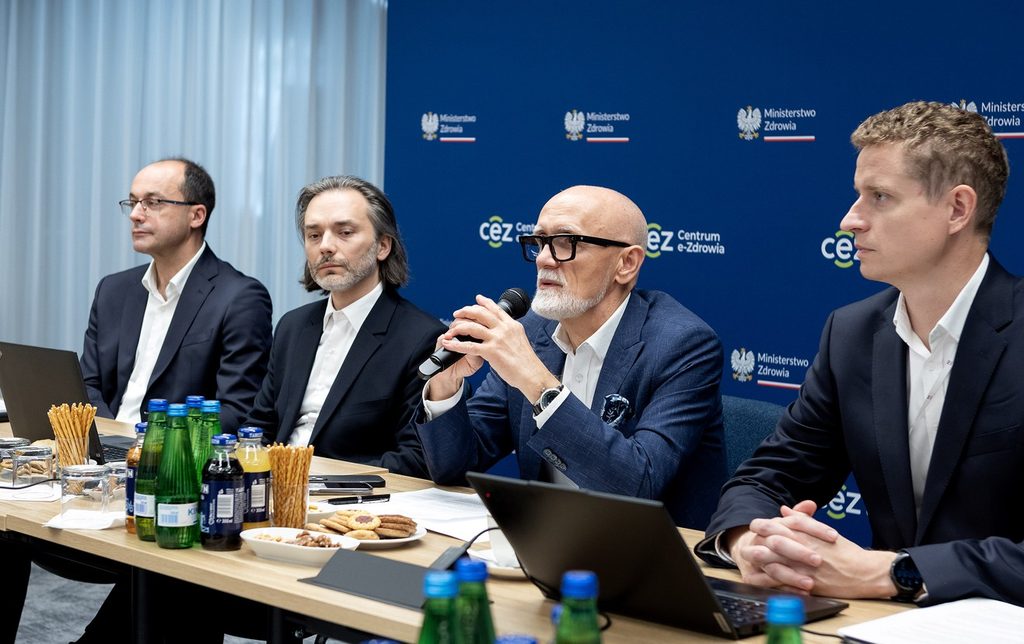
– Więcej usług dostępnych online to wygoda dla pacjenta, ale też wspólna odpowiedzialność instytucji państwowych, kierowników placówek i dostawców oprogramowania – mówił na spotkaniu wiceminister zdrowia Tomasz Maciejewski.
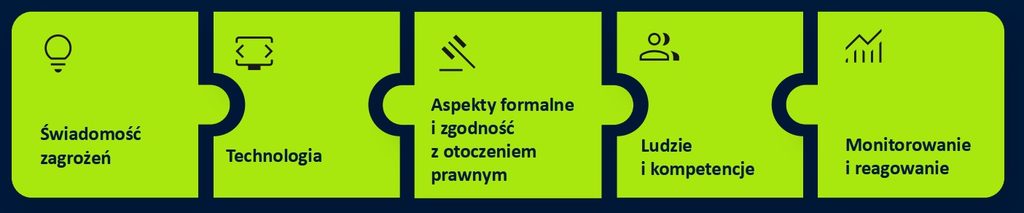
Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia, podkreślał, że odpowiedzialność za cyberbezpieczeństwo obejmuje świadomość zagrożeń, odpowiednie technologie oraz kompetencje pracowników. To proces ciągły, dlatego organizacje muszą stale inwestować w ochronę swoich systemów i danych. Ważne jest także śledzenie wykrytych podatności i kampanii phishingowych oraz stosowanie odpowiednich procedur i dobrych praktyk.
Dostawcy IT z nowymi wytycznymi. CSIRT CeZ pomaga placówkom w cyberbezpieczeństwie
W związku z ostatnimi atakami hakerów na podmioty medyczne i dostawców oprogramowania medycznego, CSiRT CeZ opracował zalecenia bezpieczeństwa dla dostawców oprogramowania w ochronie zdrowia. Zostały one przekazane do dostawców w celu implementacji 16 września 2026 r. Następnym krokiem będzie ich przygotowanie przez MZ, jako wymogu prawnego w trybie art. 8b ustawy SIOZ.
Zalecenia dotyczą między innymi zarządzania bezpieczeństwem, ochrony danych i architektury systemu, uwierzytelniania tożsamości, dostępów i uprawnień czy monitorowania i reagowania na incydenty.
Jak podkreślano podczas spotkania 1 października, placówki zdrowia mogą liczyć na pomoc CSIRT CeZ, zarówno na etapie budowania odporności na zagrożenia cybernetyczne, jak i w sytuacji, gdy dojdzie do incydentu cyberbezpieczeństwa. Wspiera placówki w ich obsłudze i usuwaniu skutków, analizuje zagrożenia oraz koordynuje działania z pozostałymi krajowymi CSIRT-ami.
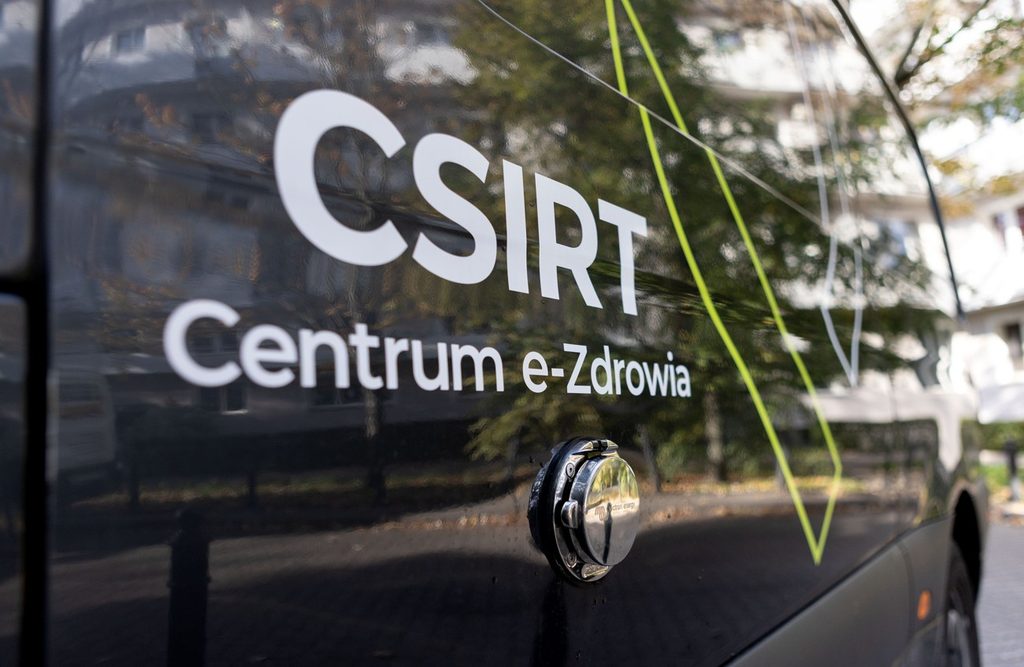
Od początku 2026 r. CSIRT CeZ przeszkolił 1969 osób, wysłał 117 ostrzeżeń sektorowych, opisał 285 podatności i wykrył 70 podatności w infrastrukturze IT podmiotów ochrony zdrowia, a także opublikował 144 materiały edukacyjne i ostrzegawcze. Dzięki 13 mln zł z KPO rozwija kompetencje ekspertów, sprzęt i oprogramowanie, działania edukacyjne oraz procedury, a także uruchomił cyberkaretkę – mobilne centrum pozwalające odtworzyć podstawowe usługi IT placówki podczas poważnego incydentu, nawet przy utracie zasilania, internetu lub infrastruktury sieciowej.
Czytaj także: Cyberatak na Medyc. Czy wyciekły dane 5 mln pacjentów?